

Plex urge a usuarios a instalar parches de seguridad
Esta semana, Plex ha recomendado a sus usuarios actualizar de inmediato tanto los clientes de escritorio como los servidores multimedia para corregir varias vulnerabilidades de seguridad. Aunque aún no se han asignado identificadores CVE, la compañía ha informado que los problemas afectan a Plex Media Server en su versión 1.43.2 y anteriores, así como a versiones previas de Plex Desktop.
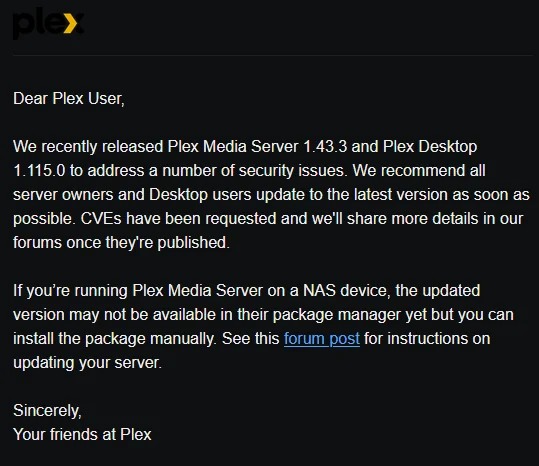
Plex también ha enviado notificaciones por correo electrónico a los usuarios que ejecutan versiones afectadas, instándoles a actualizar lo antes posible. En un comunicado, la empresa señaló: 'Hemos lanzado recientemente Plex Media Server 1.43.3 y Plex Desktop 1.115.0 para solucionar una serie de problemas de seguridad. Recomendamos a todos los propietarios de servidores y usuarios de escritorio que actualicen a la última versión lo antes posible'.
Se han solicitado CVE y responderemos a este hilo con más detalles una vez que se publiquen. Si ejecuta Plex Media Server en un dispositivo NAS, es posible que la versión actualizada aún no esté disponible en su administrador de paquetes, pero puede instalar el paquete manualmente.
Se recomienda a aquellos que ejecutan versiones afectadas que aseguren sus sistemas lo antes posible actualizando Plex Media Server a la versión 1.43.3, lanzada el 19 de mayo, y el cliente Plex Desktop a la 1.115.0, lanzada el 13 de agosto. Estas versiones están disponibles desde la página oficial de descargas o desde la página de administración del servidor.
Aunque Plex no ha compartido detalles específicos sobre estas vulnerabilidades hasta el momento, los usuarios deben seguir el consejo de la empresa y asegurar sus sistemas antes de que los atacantes realicen ingeniería inversa de los parches y desarrollen exploits.
Plex ha corregido múltiples fallas críticas de seguridad a lo largo de los años, pero esta es una de las pocas ocasiones en que también ha enviado correos a los clientes para que actualicen sus sistemas ante una vulnerabilidad específica. En agosto de 2025, la compañía advirtió sobre una vulnerabilidad de alta gravedad, identificada como CVE-2025-34158, que permitía a los atacantes robar las credenciales del propietario del servidor.
Dos años antes, en marzo de 2023, CISA señaló que una falla de ejecución remota de código en Plex Media Server, registrada como CVE-2020-5741, estaba siendo explotada activamente, permitiendo a los atacantes ejecutar código malicioso en el servidor. Aunque CISA no compartió detalles sobre los ataques, se cree que estuvieron vinculados a la divulgación de LastPass de que uno de sus ingenieros DevOps senior había sido comprometido en 2022 mediante una vulnerabilidad RCE de software multimedia de terceros para instalar malware de registro de teclas.
Los atacantes utilizaron ese acceso para robar las credenciales del ingeniero y comprometer la bóveda corporativa de LastPass, lo que condujo a una masiva violación de datos en agosto de 2022 tras robar las copias de seguridad de la base de datos de LastPass. Ese mismo mes, Plex notificó a los usuarios de una violación de datos y les advirtió que restablecieran sus contraseñas después de que los atacantes accedieran a una base de datos que contenía correos electrónicos, nombres de usuario y credenciales cifradas.
- Actualizar Plex Media Server a la versión 1.43.3
- Actualizar Plex Desktop a la versión 1.115.0
- Revisar la página oficial de descargas de Plex
- Consultar la página de administración del servidor para actualizaciones
- Para dispositivos NAS, considerar la instalación manual del paquete
















Deja una respuesta