

Hackers comprometen dispositivos F5 BIG-IP APM para desplegar un rootkit de Linux
Un rootkit de Linux dirigido a dispositivos en entornos F5 BIG-IP APM puede interceptar la carga de archivos PHP e inyectar un web shell sin archivos directamente en memoria, evitando la necesidad de escribir código malicioso en el disco.
El malware muestra indicios de ser una carga útil de segunda etapa que probablemente se desplegó después de explotar CVE-2025-53521, una falla crítica de ejecución remota de código (RCE) que F5 Networks reclasificó desde un problema de DoS en marzo.
Investigadores de Sophos analizaron una muestra y señalaron que, aunque permite la 'ejecución de código del lado del servidor bajo demanda' típicamente asociada con webshells, lo logra mediante 'técnicas más profundas específicas de Linux y Apache'.
Durante la investigación, Sophos supo que el mismo malware fue analizado por ESET, quien lo identifica como 'PoisonedRefresh'.
En un análisis técnico publicado esta semana, Sophos afirma que la carga útil fue desplegada por un instalador o componente de propagación distinto que había infectado el ejecutable Apache /usr/sbin/httpd utilizado en sistemas BIG-IP APM.
El instalador malicioso también modificó las configuraciones de SELinux y logró persistencia a través de las imágenes de actualización de BIG-IP, según los investigadores de Sophos.
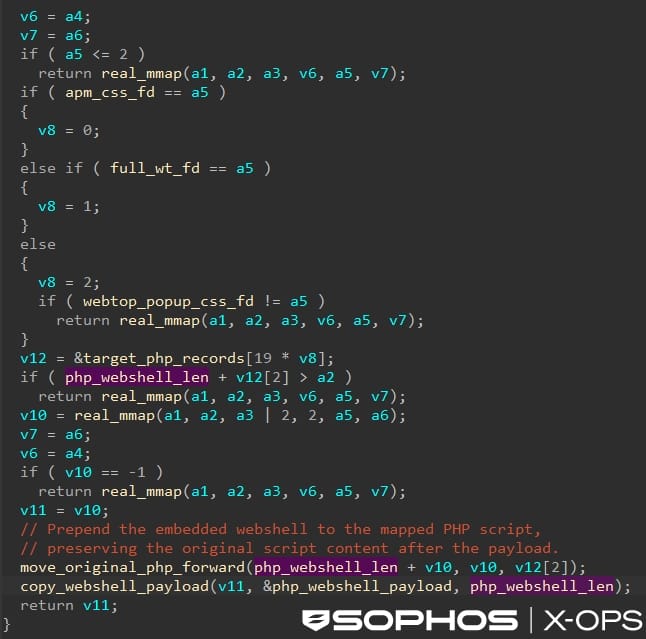
La muestra de segunda etapa oculta cadenas operativas clave con RC4, obtiene ejecución antes de que se invoque la función main() de la aplicación host al interceptar __libc_start_main, ataca el módulo PHP de Apache al enganchar el cargador de módulos Apache Portable Runtime (APR) (apr_dso_load) e inyecta un web shell PHP en memoria.
El rootkit se inicia con Apache, y el implante de segunda etapa intercepta las operaciones de archivos PHP y las modifica en memoria para ocultar un web shell en scripts legítimos (por ejemplo, apm_css.php3, full_wt.php3 y webtop_popup_css.php3).
Sophos señala que los scripts probablemente fueron objetivo porque están presentes en entornos webtop de BIG-IP APM y tienen menos probabilidades de activar alertas de seguridad. Además, los archivos PHP en disco permanecen sin cambios, lo que reduce significativamente la superficie de detección.
El webshell inyectado acepta solicitudes con formato especial ('magic'), descifra su contenido, lo ejecuta a través de la función eval() de PHP y devuelve una respuesta HTTP 201 disfrazada de contenido CSS.
Sophos destaca un mecanismo de protección que retrasa la creación del backdoor local cuando Apache se inicia, reduciendo el riesgo de interrupción del servicio y detección.
Cuando el proceso Apache comienza a realizar llamadas de tiempo rutinarias, el implante genera y separa el hilo trabajador responsable de crear el backdoor de socket UNIX local. Esta sincronización minimiza el riesgo de desestabilizar el servicio y ayuda al implante a mezclarse con el comportamiento normal en tiempo de ejecución.
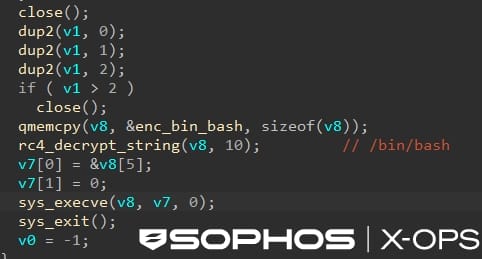
El rootkit también crea un socket de comunicación local protegido con contraseña que puede lanzar un shell Bash interactivo sin abrir un puerto TCP de escucha.
El socket no está expuesto directamente a internet, por lo que los atacantes necesitarían otro punto de apoyo en el dispositivo para acceder a él; sin embargo, Sophos no identificó el componente utilizado para interactuar con él.
La firma de seguridad compartió un conjunto de señales de actividad maliciosa vinculada al malware, que incluyen trabajadores de Apache leyendo /proc/self/maps, cambiando las protecciones de memoria de libphp, creando /run/bigtlog.pipe o lanzando /bin/bash.
También se aconseja a los defensores investigar solicitudes POST inusuales a los endpoints .php3 objetivo y respuestas PHP que combinen HTTP 201 con un tipo de contenido text/css.
La ShadowServer Foundation, que ofrece un rastreador para sistemas F5 BIG-IP APM vulnerables a CVE-2025-53521, informa que 795 endpoints estuvieron expuestos en línea ayer.
Construya su plan de seguridad para ataques impulsados por IA
Únase a Mikko Hyppönen y líderes de seguridad de la NFL, CHANEL y Atlassian en una cumbre digital de dos horas sobre qué cambian los ataques a velocidad de IA, qué deben dejar de hacer los defensores y cómo validar, decidir, corregir y revalidar a velocidad de máquina.
Artículos relacionados
- CISA: falla RCE de WatchGuard ahora explotada en ataques de ransomware
- Adobe corrige zero-day crítico de Magento explotado para puerta trasera en servidores
- N-able parchea falla de máxima severidad en N-central en medio de ataques en curso
- Falla crítica de Elementor Pro explotada para tomar el control de sitios WordPress
- Hackers explotan falla de Sangoma Switchvox para desplegar shells inversos
Etiquetas: Activamente explotado, Backdoor, BIG-IP APM, F5, PoisonedRefresh, RCE, Ejecución remota de código, Rootkit.
Autor: Bill Toulas
















Deja una respuesta