


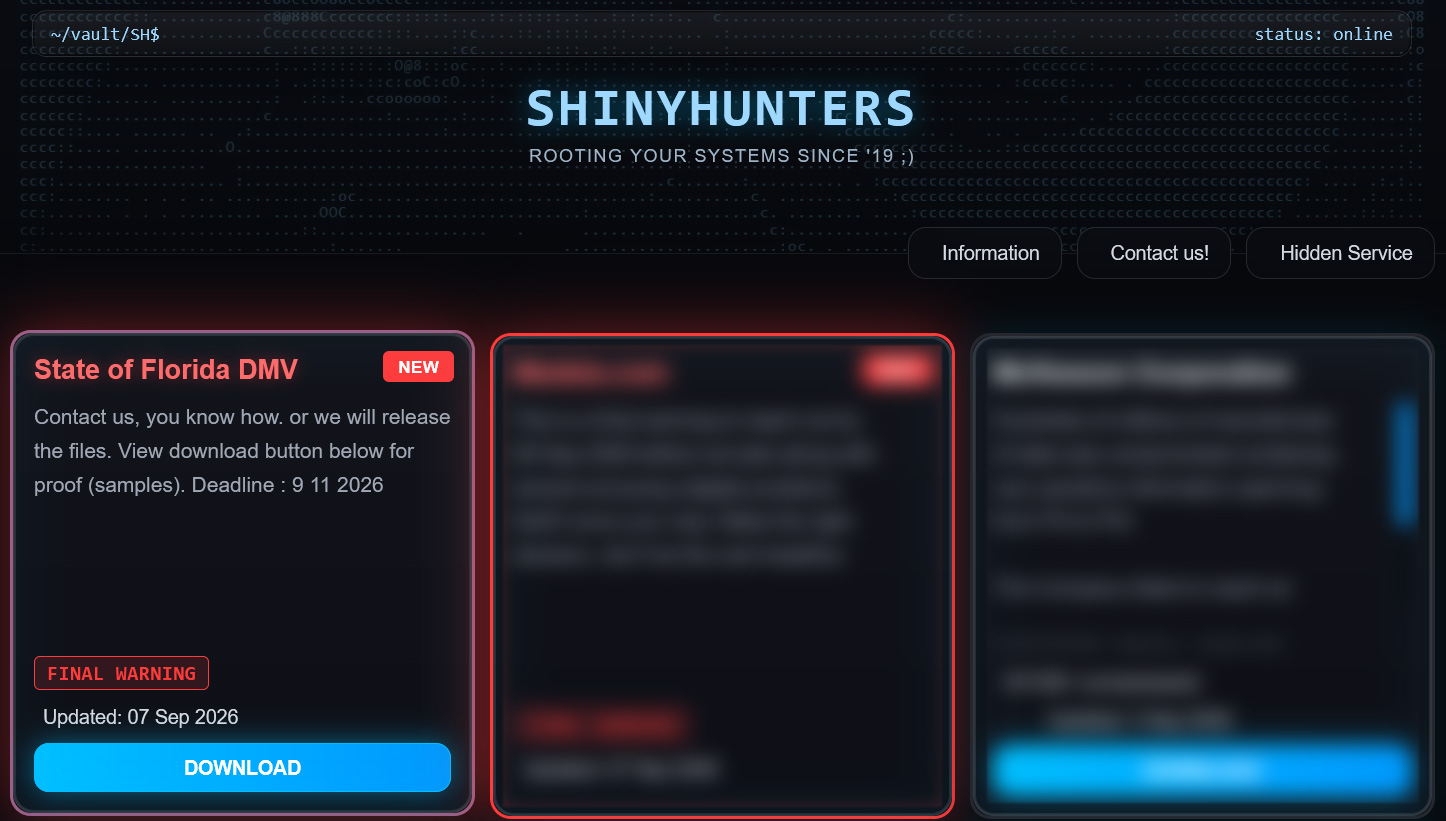
ShinyHunters afirma haber violado la base de datos de la DMV de Florida
El grupo de extorsión ShinyHunters afirma haber vulnerado la plataforma 'DAVID' (Driver and Vehicle Information Database) de la Florida Highway Safety and Motor Vehicles (FLHSMV), accediendo a más de 200.000 registros de conductores. La plataforma es utilizada por agencias de ley y justicia para consultar información de conductores y vehículos.
Como prueba de la violación, los atacantes publicaron una captura de pantalla del registro de Jeffrey Epstein en el sistema, que incluye dirección, número de Seguridad Social, fecha de nacimiento, licencia de conducir, fechas de emisión y expiración, y vehículos registrados. El sistema también contiene pestañas adicionales con transacciones de licencias, seguros y permisos de estacionamiento.
ShinyHunters informó a BleepingComputer que accedieron a través de una falla en el restablecimiento de contraseñas, comprometiendo cuentas de empleados de la DMV y de un agente del FBI. Con este acceso, iteraron por los registros y descargaron los HTML e imágenes asociados. El grupo afirma que ya perdieron el acceso y que la vulnerabilidad está siendo corregida.
BleepingComputer contactó a FLHSMV y al FBI, pero no han recibido respuesta. Una fuente indicó que el grupo también está atacando plataformas de DMV de otros estados mediante ingeniería social. ShinyHunters anticipa nuevos anuncios de violaciones en las próximas semanas.
¿Quién es ShinyHunters?
ShinyHunters es un grupo de extorsión conocido por atacar aplicaciones web y entornos SaaS en la nube. Han estado activos desde 2018 y en el último año se han convertido en uno de los grupos más prolíficos en robo de datos y extorsión a nivel mundial, afectando a empresas como Google, Cisco, PornHub y Match Group.
El grupo suele vulnerar integradores de terceros y usar tokens de autenticación robados para acceder a entornos SaaS conectados. Más recientemente, han realizado ataques de vishing (phishing de voz) contra cuentas de Okta, Microsoft y Google SSO, suplantando al personal de TI para obtener credenciales y códigos MFA. También han utilizado ataques de código de dispositivo para obtener tokens de autenticación de Microsoft.
ShinyHunters estuvo detrás del ataque a Instructure Canvas en mayo, causando interrupciones significativas. A lo largo de los años, varios arrestos se han vinculado al nombre ShinyHunters, incluidos sospechosos de los ataques a Snowflake, PowerSchool y el foro Breached v2. A pesar de los arrestos, el grupo sigue siendo una amenaza para empresas en todo el mundo.
















Deja una respuesta