

Actores de amenazas vinculados a un grupo de espionaje alineado con China están aprovechando una vulnerabilidad crítica (CVE-2026-51990) en el método de entrada Sogou para Windows, desarrollado por Tencent, para desplegar el backdoor GrayRabbit.
Los investigadores de la firma de ciberseguridad Gen Digital advierten que el fallo permite ejecución remota de código (RCE) con un solo clic.
Hemos observado que esta vulnerabilidad es explotada activamente en el mundo real por el grupo de amenazas UNC3569 para desplegar el backdoor GRAYRABBIT a través de un enlace manipulado.
Sogou Input Method es una popular aplicación para Windows que permite escribir caracteres chinos con un teclado estándar. También ofrece un controlador de enlaces personalizado y un navegador web integrado basado en una versión obsoleta del motor Chromium. Según se informa, el software de Tencent cuenta con cientos de millones de instalaciones en China.
Gen Threat Labs señala que UNC3569 encadena tres debilidades en el producto:
- Inyección de argumentos de línea de comandos no validados en el URI sgbiz:
- Navegación sin restricciones a URL en una vista web basada en CEF
- Motor de navegador Chromium obsoleto y sin sandbox
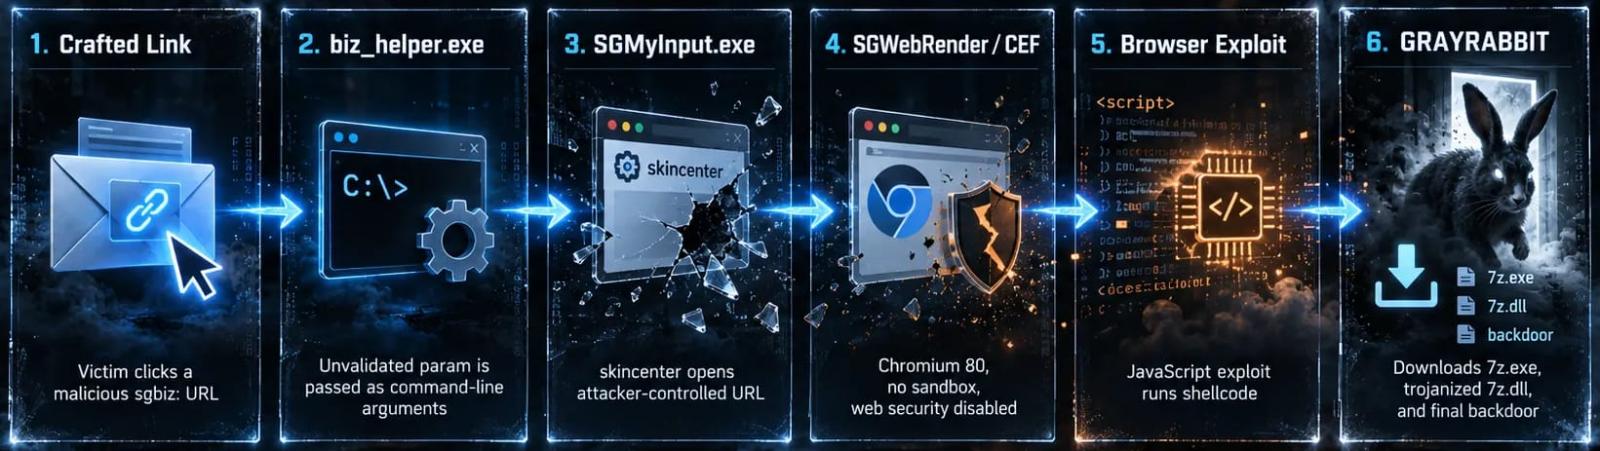
La cadena de ataque comienza cuando la víctima hace clic en un URI personalizado sgbiz: manipulado, lo que hace que Windows invoque el controlador de protocolo biz_helper.exe de Sogou. Este pasa argumentos de línea de comandos controlados por el atacante al ejecutable legítimo SGMyInput.exe sin validarlos.
Los argumentos inyectados por el atacante abren el componente skincenter de Sogou y ordenan a su vista web Chromium integrada que cargue una URL controlada por el atacante. Sogou no restringe el esquema ni el destino de la URL.
En la tercera etapa, una página maliciosa explota una vulnerabilidad conocida en el motor Chromium 80 obsoleto de Sogou. Dado que el navegador se ejecuta sin sandbox y con importantes protecciones de seguridad web desactivadas, el exploit logra ejecución de código e instala el backdoor GrayRabbit.
En 2024, investigadores de Google describieron GrayRabbit como una familia de malware modular y la vincularon a UNC3569, un actor de amenazas con base en China que opera tanto en el ecosistema del cibercrimen como en el de contratistas cibernéticos por encargo.
La muestra de malware analizada por Gen Threat Labs es una variante de 64 bits más madura, con un conjunto de comandos ampliado y una configuración de comando y control (C2) codificada en RC4. Sus capacidades incluyen ejecución de procesos, apertura de shells inversos interactivos, carga y descarga de archivos, recopilación de información del sistema y del usuario, y carga reflectiva de plugins en la memoria del host.
Gen Threat Labs informó de sus hallazgos a Tencent el 9 de abril, y el proveedor lanzó una corrección en la versión 16.3.0.3498 de Sogou Input Method, publicada el 21 de abril. El parche valida los argumentos de URL aceptados a través del controlador de protocolo, permite únicamente HTTPS y restringe la navegación a dominios aprobados relacionados con Sogou y Tencent.
Sin embargo, los investigadores advirtieron que el navegador subyacente sigue obsoleto y continúa ejecutándose sin sandbox, con muchas protecciones de seguridad web desactivadas.
Construya su plano de seguridad para ataques impulsados por IA
Únase a Mikko Hyppönen y a líderes de seguridad de la NFL, CHANEL y Atlassian en una cumbre digital de dos horas sobre qué cambian los ataques a la velocidad de la IA, qué deben dejar de hacer los defensores y cómo validar, decidir, corregir y volver a validar a velocidad de máquina.
Artículos relacionados:
- Nuevo botnet DDoS Dysphoria se propaga a 200.000 dispositivos en todo el mundo
- Fallos en Artifactory encadenados en ataques que despliegan malware backdoor
- Ataque impulsado por IA explotó fallos de PaperCut para hackear 395 organizaciones
- Fallos en Cisco FMC explotados por banda de ransomware y hackers patrocinados por Estados
- Nuevo kit 'BlueMoon' explotó vulnerabilidades zero-day de Windows y Chrome












Deja una respuesta