

Una vulnerabilidad de seguridad crítica en Issabel Framework, un marco web para el software de centralita PBX de comunicaciones unificadas de código abierto, está siendo explotada activamente.
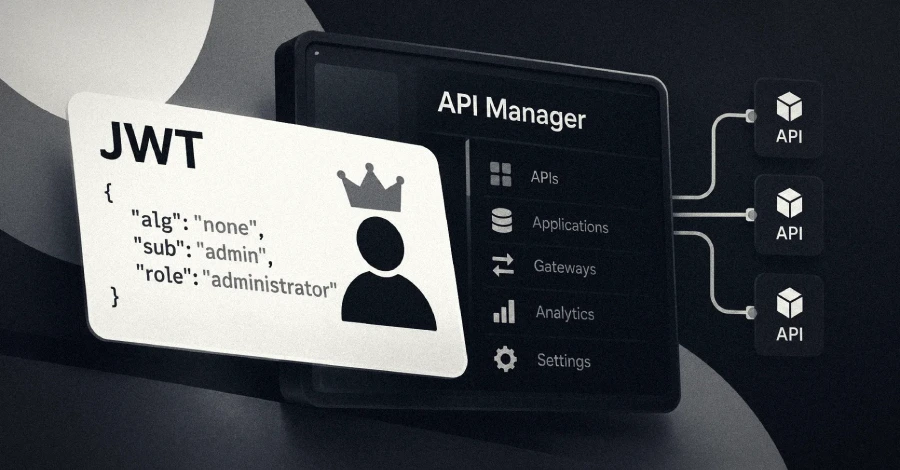
La falla en cuestión es CVE-2026-89026 (puntuación CVSS v3.1: 9.8 / CVSS v4.0: 9.3), que permite a un atacante remoto no autenticado ejecutar comandos arbitrarios del sistema operativo aprovechando una clave de firma JSON Web Token (JWT) codificada de forma rígida.
El Issabel Framework contiene una clave de firma JWT HS256 codificada de forma rígida en el archivo pbxapi index.php que es idéntica en todas las instalaciones, lo que permite a atacantes remotos no autenticados falsificar tokens de portador válidos. Los atacantes pueden usar el token falsificado para llamar al endpoint '/pbxapi/manager/originate' del gestor con el parámetro de aplicación System, provocando que Asterisk ejecute comandos arbitrarios del sistema operativo como el usuario de Asterisk.
Un parche para la vulnerabilidad se publicó el 1 de agosto de 2026 y soluciona el fallo reemplazando la clave JWT codificada de forma rígida ('da893kasdfam43k29akdkfaFFlsdfhj23rasdf') por una clave JWT almacenada en el archivo '/etc/issabel.conf'.
Según la empresa de ciberseguridad, la Shadowserver Foundation observó por primera vez la explotación de CVE-2026-89026 el 9 de septiembre de 2026. Dicho esto, actualmente no hay detalles sobre cómo se está abusando de la vulnerabilidad en ataques del mundo real, quién está detrás de ellos ni la escala de dichos esfuerzos.
Se recomienda a los usuarios de Issabel Framework aplicar las últimas correcciones para una protección óptima.







Deja una respuesta