

WordPress ha lanzado parches para corregir un nuevo conjunto de vulnerabilidades en su software principal, una de las cuales podría permitir que un enlace web manipulado, abierto por un administrador autenticado, instale un tema desde el directorio oficial de WordPress.org sin que nadie haga clic en 'Instalar'.
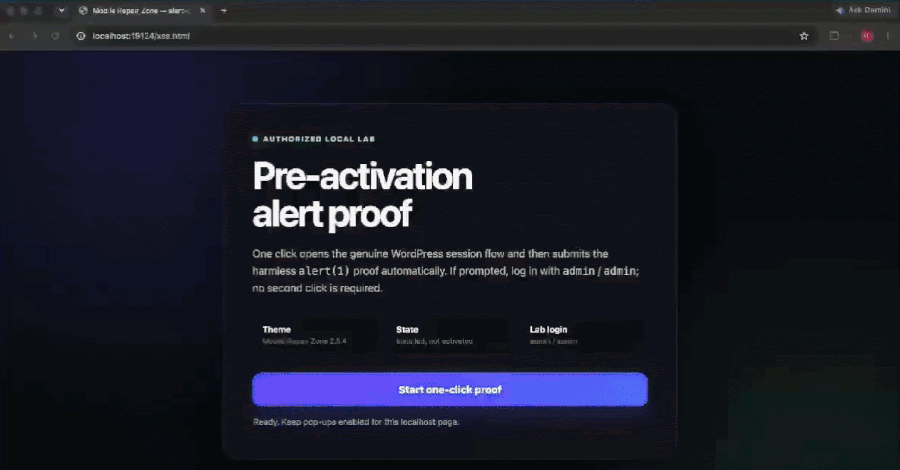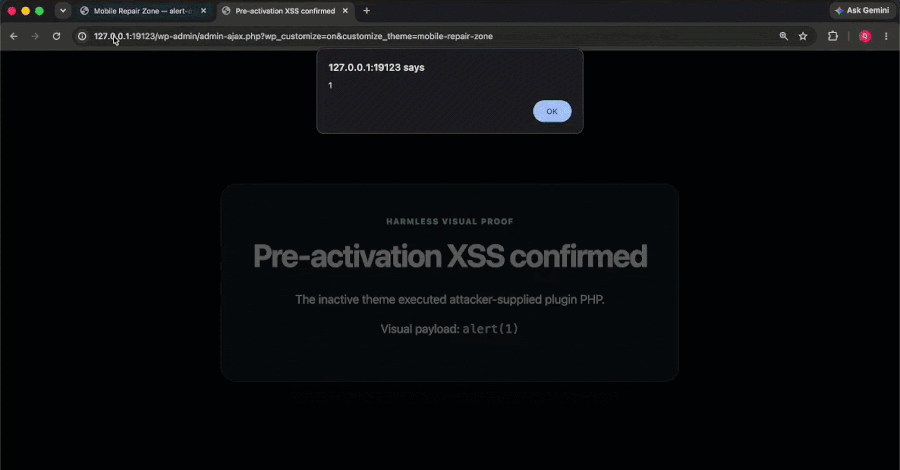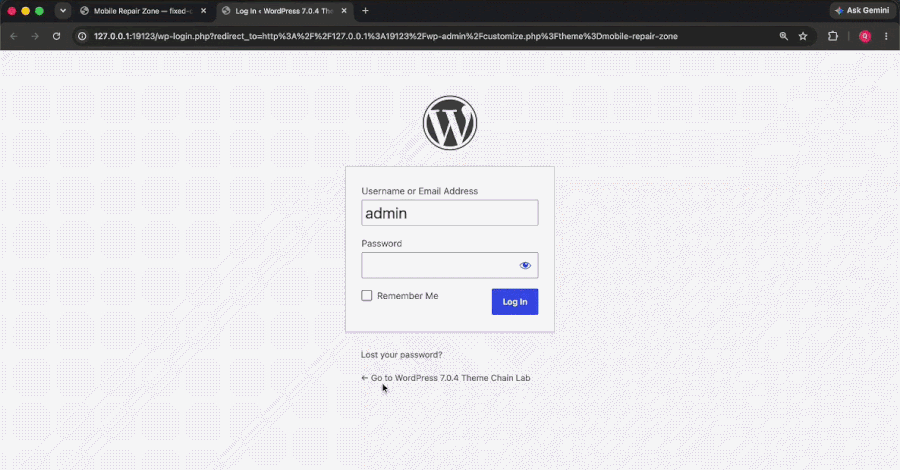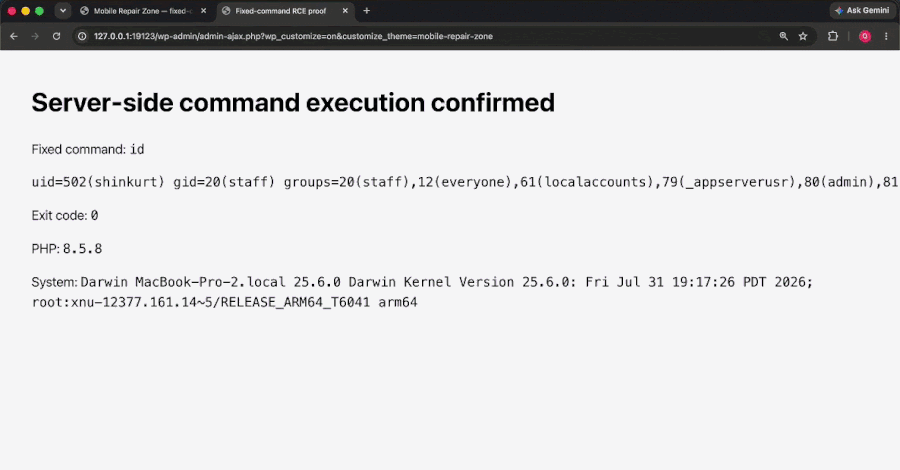
La firma de seguridad pwn.ai, cuyos investigadores reportaron el fallo, llama a la cadena de ataque Click2Shell. Por sí sola, la vulnerabilidad solo instala un tema real que el atacante elige, pero el equipo de investigación demostró que podría combinarse con una debilidad separada en un tema para ejecutar el código propio del atacante en el servidor.
La corrección se distribuyó el 17 de septiembre en WordPress 7.1.1. Al tratarse de una versión de seguridad, WordPress aconseja actualizar de inmediato. No hay signos de que el fallo se haya utilizado en ataques reales.
El tema instalado permanece desactivado, por lo que la apariencia del sitio no cambia y nada parece estar mal. Alcanzar la ejecución de código requirió un segundo fallo separado en el tema que se instaló. Como escribió pwn.ai sobre el error central por sí solo: 'El error del núcleo no acepta un ZIP de tema arbitrario por sí mismo'.
El fallo funciona porque dos partes de WordPress leen el mismo enlace de manera diferente. El directorio de WordPress.org trata el valor del enlace como un nombre de tema ordinario y devuelve un tema real, pero el navegador del administrador reutiliza el texto original, con puntuación y todo, dentro de un código destinado a seleccionar un elemento en la página. Los caracteres que el atacante añade al enlace dirigen ese código al botón 'Instalar', y el propio script de WordPress hace clic en él.
Debido a que el administrador ya ha iniciado sesión, su sesión proporciona el permiso y el token de seguridad que necesita la instalación, por lo que el atacante no aporta ninguno de los dos.
Un tema instalado no siempre está inactivo. Cuando WordPress construye una vista previa en su herramienta Personalizador, puede cargar el código PHP de un tema incluso antes de que el tema se active.
El tema que utilizó pwn.ai, Mobile Repair Zone, contenía un segundo fallo: un manejador en segundo plano que obtenía una dirección web de la solicitud, descargaba un paquete y ejecutaba su código, sin verificar el permiso del visitante ni un token de seguridad. Encadenado tras la instalación forzada, ese manejador ejecutó el código del atacante en el servidor.
Los investigadores calificaron el fallo de instalación forzada por sí solo como de alta severidad, con una puntuación CVSS de 7.1, y la cadena completa hasta la ejecución de código como crítica, con 9.6. WordPress no ha publicado su propia calificación de severidad, y en su comunicado describió el problema así: 'URLs especialmente diseñadas pueden instalar y previsualizar automáticamente un tema inactivo de WordPress.org'. Aún no se ha asignado un identificador CVE, aunque pwn.ai dice que WordPress planea añadir uno.
WordPress corrigió el fallo en la versión 7.1.1, parte de una versión de seguridad cuyas correcciones llegan a ramas compatibles hasta la 4.7. Sus notas confirman que este fallo afecta desde la versión 6.0 hasta las versiones justo anteriores a la corrección. Los propietarios de sitios deben instalar la 7.1.1, o la actualización correspondiente para la rama que ejecuten, y los sitios configurados para actualizarse automáticamente la recibirán por sí solos.
Si no puede actualizar de inmediato, tenga en cuenta que ni WordPress ni pwn.ai ofrecieron un workaround separado, y que el ataque aún requiere que un administrador autenticado abra el enlace del atacante. Actualizar el núcleo de WordPress cierra el ataque demostrado sin importar el tema que ejecute un sitio.
Click2Shell no es el primer fallo del núcleo de WordPress que la empresa encuentra en semanas recientes. En agosto, WordPress corrigió un fallo similar encontrado por pwn.ai en la pantalla de inicio de sesión y también encadenado a ejecución de código, y allí también WordPress describió el riesgo de manera más limitada que los investigadores.
Otro fallo diferente del núcleo de WordPress divulgado en julio, llamado wp2shell, no está relacionado con el trabajo de pwn.ai. Ese fallo no necesita inicio de sesión ni clic, y la agencia de ciberseguridad de EE. UU., CISA, lo ha incluido como explotado en ataques reales, algo que Click2Shell no ha sido.







Deja una respuesta