

Check Point Software ha publicado actualizaciones de seguridad para abordar una vulnerabilidad crítica que podría permitir a los atacantes ejecutar código con privilegios de root en sistemas de gestión. La falla, identificada como CVE-2026-91843, se origina por un desbordamiento de búfer basado en pila en el proceso de inicio de sesión de las instancias de Security Management Server, que gestionan los Security Gateways (cortafuegos) y monitorean eventos de seguridad de red.
El problema de seguridad también afecta al Log Server de la compañía, un servidor dedicado que recopila y almacena los registros generados por los cortafuegos de Check Point. La explotación exitosa permite a actores de amenazas sin privilegios obtener ejecución remota de código como root en ataques de baja complejidad que no requieren interacción del usuario.
Check Point también proporcionó medidas de mitigación temporales para los clientes que no pueden implementar el último LivePatch, que incluyen reforzar la seguridad de los sistemas vulnerables contra ataques y limitar el acceso a direcciones IP o subredes de confianza editando las entradas en Manage & Settings > Permissions & Administrators > Trusted Clients en el panel de SmartConsole.
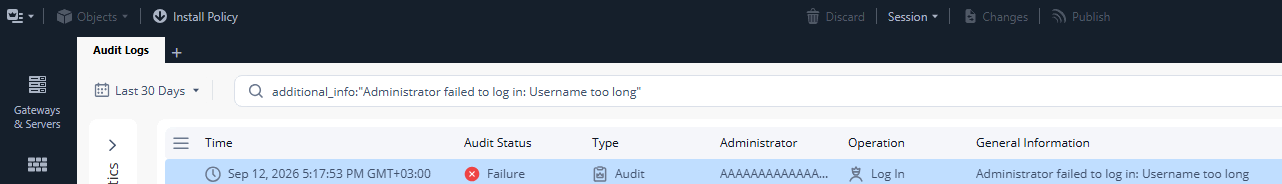
Aunque la compañía aún no ha marcado esta falla de seguridad como explotada activamente, indicó que los equipos de seguridad pueden identificar ataques a CVE-2026-91843 buscando alertas de "Administrator failed to log in: Username too long" en los registros de auditoría e inicio de sesión de administrador.
La semana pasada, Check Point parcheó otra vulnerabilidad crítica de ejecución remota de código (CVE-2026-85103) derivada de un desbordamiento de montón en el flujo de decodificación ASN.1 de certificados VPN que afecta a los cortafuegos y sistemas de gestión de Check Point. "Todas las implementaciones de Security Management Server son vulnerables, independientemente de la configuración", advirtió Check Point. "La vulnerabilidad no depende de ninguna configuración de gestión específica. La gestión es vulnerable incluso cuando la VPN no está en uso o configurada".
El mismo día, la compañía parcheó una segunda falla crítica (CVE-2026-85102) que permite a hackers no autenticados eludir la autenticación y ejecutar código de forma remota en cortafuegos vulnerables. Aunque estas vulnerabilidades aún no se han explotado en la naturaleza, Check Point ha señalado otras fallas como explotadas activamente en meses recientes.
La primera, un zero-day de omisión de autenticación (CVE-2026-50751), fue aprovechada por un afiliado del ransomware Qilin desde junio, mientras que un segundo zero-day de omisión de autenticación (CVE-2026-16232) ha sido explotado al menos desde julio para autenticarse con privilegios de administrador en los paneles de administración de SmartConsole.
Más recientemente, el Centro Nacional de Ciberseguridad de los Países Bajos (NCSC-NL) advirtió a las organizaciones que prioricen el parcheo de dos fallas críticas de Check Point VPN, identificadas como CVE-2026-85102 y CVE-2026-85103, porque "espera que ocurran intentos de explotación pronto".
Construya su plano de seguridad para ataques impulsados por IA
Únase a Mikko Hyppönen y líderes de seguridad de la NFL, CHANEL y Atlassian para un summit digital de dos horas sobre qué cambian los ataques a velocidad de IA, qué deberían dejar de hacer los defensores y cómo validar, decidir, corregir y revalidar a velocidad de máquina.
Artículos relacionados:
- NCSC holandés: la explotación de fallas críticas de Check Point VPN es inminente
- HPE parchea una falla crítica de ejecución remota de código en ArubaOS-CX
- Falla crítica de Elementor Pro explotada para tomar el control de sitios WordPress
- Hackers explotan falla de Sangoma Switchvox para desplegar shells inversos
- Falla de plugin de respaldo de WordPress expone millones de sitios a ataques de toma de control
- Buffer Overflow
- Check Point Software
- RCE
- Remote Code Execution
- Root
- Vulnerability









Deja una respuesta