

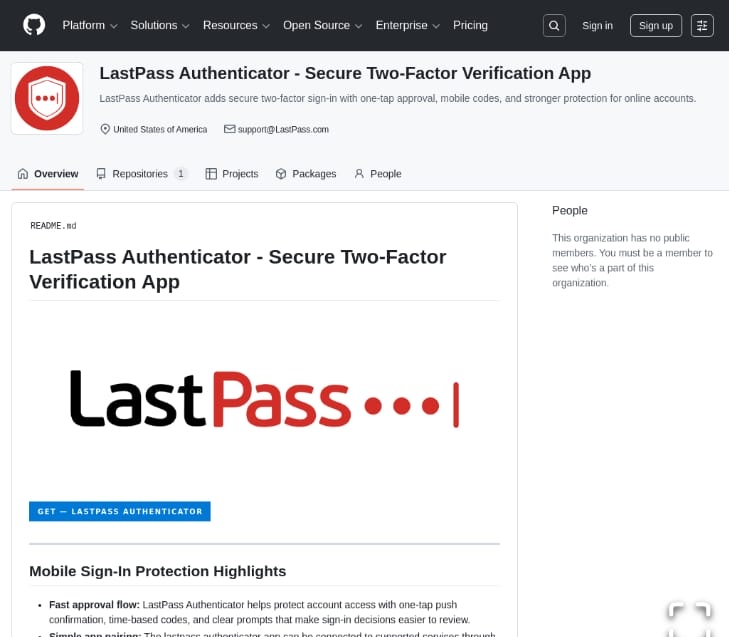
Una campaña de malware activa está empleando repositorios de GitHub posicionados mediante técnicas de SEO para hacerse pasar por empresas de software reconocidas y distribuir un ladrón de información hasta ahora no documentado denominado Rapuncel. La investigación, llevada a cabo por LastPass y Delphos Labs, señala que los atacantes suplantan la identidad de la marca de gestión de contraseñas y de al menos otras 39 compañías.
Además del infostealer Rapuncel, estos repositorios entregan un controlador de kernel firmado por Microsoft capaz de desactivar 145 productos antivirus y de detección y respuesta en endpoints (EDR).
Cadena de ataque
El proceso comienza cuando las víctimas buscan LastPass Authenticator u otro software popular y siguen enlaces que conducen a repositorios falsos en GitHub. Al pulsar los botones de descarga, se activan una serie de redirecciones hasta llegar a servidores de entrega de carga útil, desde donde se envían archivos ZIP cuyo tamaño se ha inflado hasta 148 MB con el objetivo de evadir los análisis de seguridad.
El instalador incluido en los archivos es una copia legítima del depurador CoreCLR de Microsoft Visual Studio, 'vsdbg.exe', renombrado y configurado para cargar de forma lateral una DLL maliciosa (vsdbg.dll). Este instalador despliega tanto el infostealer Rapuncel como el controlador de kernel Alinubx.sys, empleado para terminar con el software antivirus.
El controlador de kernel se disfraza como un componente de NVIDIA llamado 'nvfsflt64.sys' y se registra bajo el nombre de servicio NvFsFilter. Según los investigadores, actúa como un 'EDR killer' que contiene una lista codificada de 145 procesos antivirus y EDR que pretende finalizar.
El controlador llama a ObOpenObjectByPointer con AccessMode=KernelMode, lo que evita la ruta normal de SeAccessCheck en modo usuario al abrir el identificador. Solicita al kernel que abra el proceso como código de kernel y luego lo mata. Por eso puede vencer la Protección de Proceso Ligero (PPL), la protección en la que confían muchos productos de seguridad para sobrevivir a un administrador.
Actualmente, el controlador no figura en la lista de bloqueo de controladores vulnerables de Microsoft, y el utilizado en esta campaña está firmado a través de la cadena Windows Hardware Compatibility Publisher de Microsoft. Los investigadores señalan que Alinubx.sys contiene capacidades adicionales para ocultar archivos y registros, inyectar DLL, interceptar controladores y procesos, manipular el tráfico y redirigir puertos, aunque aparentemente no se activan en esta campaña.
El infostealer Rapuncel
Una vez que el software de seguridad ha sido terminado en el dispositivo, el infostealer Rapuncel comienza a robar datos del equipo infectado. El malware recopila la siguiente información:
- Credenciales almacenadas en 25 navegadores web
- Datos de 30 carteras de criptomonedas
- Credenciales de sesión de Discord, Steam y Telegram
- Contenido del Administrador de credenciales de Windows
- Documentos cuyos nombres contienen 'password', 'seed', 'wallet' o 'recovery'
- Capturas de pantalla de todos los monitores conectados
- Información detallada del sistema
Para eludir la protección de cifrado vinculado a aplicaciones de Google presente en Chrome, Edge y navegadores relacionados, Rapuncel inyecta una DLL auxiliar en la aplicación e invoca su propio Servicio de Elevación. La información robada se comprime y se sube a un endpoint externo en '2.26.126[.]50' mediante una solicitud con formato HTTP enviada sobre TCP sin procesar.
Rapuncel persiste tras los reinicios a través de un servicio de Windows, de modo que cualquier herramienta de seguridad que se reactive vuelve a ser terminada antes de que el infostealer se lance de nuevo. LastPass y Delphos Labs evalúan con confianza moderada que Rapuncel es una variante de BoryptGrab, y también han descubierto que su cargador fue construido con el crypter Cruciferra PUROSANGUE.
Se recomienda a los usuarios descargar software únicamente desde sitios web oficiales, evitar repositorios dudosos en GitHub y omitir o bloquear los resultados promocionados en las búsquedas de Google.








Deja una respuesta