

Una alerta conjunta de las autoridades de Japón, Estados Unidos, Australia y Alemania advierte que el grupo de piratas informáticos norcoreano WaterPlum logró comprometer al menos 30.000 dispositivos en todo el mundo entre diciembre de 2025 y julio de 2026, y transfirió más de 10,7 millones de dólares en criptomonedas robadas a Corea del Norte.
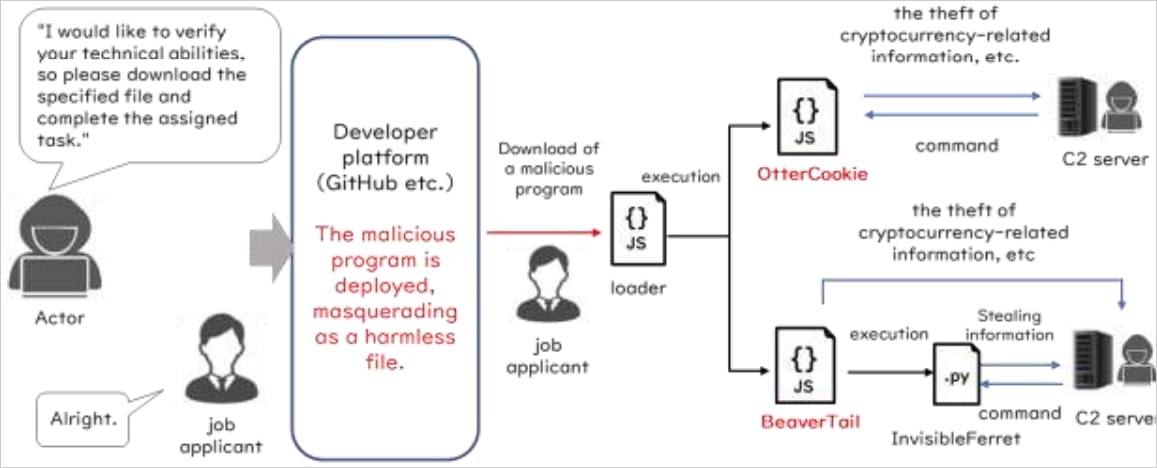
WaterPlum está vinculado a una campaña de varios años conocida como 'Contagious Interview', que en el pasado se dirigió a personas en búsqueda de empleo mediante paquetes npm maliciosos que infectaban sus dispositivos con software dañino. Los atacantes se hacen pasar por empresas legítimas de inteligencia artificial, criptomonedas y NFT, o utilizan plataformas de reclutamiento y trabajo freelance para contactar a los candidatos. Durante falsas entrevistas y pruebas de codificación, las víctimas son instruidas para descargar proyectos, solucionar supuestos problemas de videoconferencia o ejecutar código malicioso.
WaterPlum forma parte de un ecosistema más amplio de actores de amenazas norcoreanos que llevan a cabo ataques con motivación financiera para generar ingresos para el régimen y ayudar a financiar sus programas de armamento.
Los actores de WaterPlum han infectado al menos 30.000 dispositivos en más de 100 países y han exfiltrado fondos o credenciales de cuentas de más de 7.000 carteras de criptomonedas. Han transferido 1.700 millones de yenes japoneses (equivalentes a 10,71 millones de dólares) en activos de criptomonedas a la República Popular Democrática de Corea (RPDC).
La advertencia vincula varias familias de malware con las operaciones de WaterPlum:
- BeaverTail: malware en JavaScript oculto en paquetes npm.
- InvisibleFerret: puerta trasera basada en Python.
- OtterCookie: troyano de acceso remoto y ladrón de información en JavaScript.
- OtterCandy: malware que combina OtterCookie con capacidades de RAT.
- StoatWaffle: malware modular para Node.js distribuido a través de proyectos maliciosos de Visual Studio Code, que utiliza archivos de configuración que ejecutan código después de que se abre y confía en una carpeta.
Una vez que un objetivo es comprometido, los atacantes intentan robar credenciales del navegador, contenido del portapapeles, pulsaciones de teclas, claves privadas y frases semilla de criptomonedas, y documentos, además de capturar pantallas. También pueden usar el acceso a las computadoras infectadas para pivotar hacia las redes de sus empleadores o clientes, ampliando los ataques al robo de propiedad intelectual y espionaje.
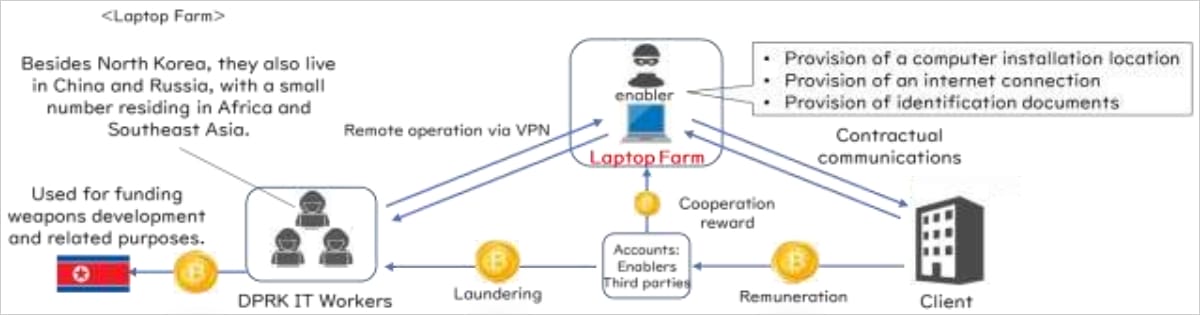
Las agencias también conectan directamente a WaterPlum con las operaciones fraudulentas de trabajadores de TI de Corea del Norte, señalando que algunos hackers de WaterPlum también trabajan como trabajadores remotos de TI realizando desarrollo web para clientes, y que ambos grupos han utilizado las mismas direcciones IP. La advertencia también indica que los trabajadores de TI norcoreanos reutilizan documentos de identidad robados en ataques de WaterPlum para hacerse pasar por las víctimas y obtener empleos.
Los investigadores también descubrieron que los actores de WaterPlum utilizan software de intercambio de rostros con IA durante las entrevistas en línea, y luego apagan sus cámaras y culpan a problemas de red.
El FBI y la policía japonesa evalúan que los actores de WaterPlum y algunos trabajadores de TI norcoreanos operan bajo el 313 Buró General del país, que forma parte del Departamento de Industria de Municiones responsable de la investigación y producción de armas de Corea del Norte.
La Agencia Nacional de Policía de Japón afirma que las autoridades identificaron, investigaron y desmantelaron por primera vez en el país una 'granja de computadoras portátiles' de trabajadores de TI norcoreanos, encontrando evidencia de que varios cientos de millones de yenes habían sido transferidos al extranjero.
La advertencia insta a las empresas a verificar cuidadosamente la identidad, ubicación y calificaciones de los solicitantes de empleo, y a restringir su acceso únicamente a los sistemas y datos necesarios para realizar sus funciones. Los desarrolladores deben evitar ejecutar código desconocido fuera de un entorno aislado e inspeccionar los archivos y el código proporcionados en busca de comandos que obtengan cargas útiles adicionales.








Deja una respuesta