

Nuevo malware Android RatHat utiliza IA para automatizar el control del dispositivo
Se ha descubierto un nuevo malware para Android llamado RatHat, que ataca a los usuarios con un subsistema impulsado por inteligencia artificial que ayuda a los operadores a navegar remotamente por dispositivos comprometidos.
Los investigadores de Zimperium zLabs analizaron el malware y creen que está vinculado a actores de amenazas de China después de encontrarlo utilizando prompts de LLM escritos en chino.
Según los investigadores, el malware se distribuye a través de publicidad maliciosa, SMS y sitios de phishing que promueven descargas de APK fuera de Google Play.
Como la mayoría de las familias de malware para Android, RatHat se basa en abusar de los permisos de accesibilidad de Android para realizar acciones altamente privilegiadas en dispositivos infectados.
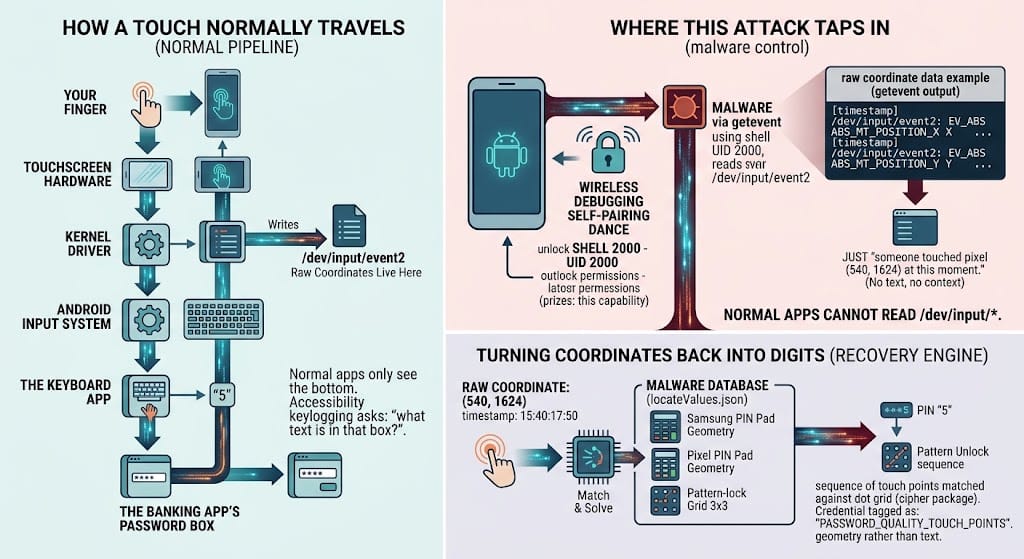
Lo más destacado es que habilita las Opciones de desarrollador y la Depuración inalámbrica para obtener un contexto de ejecución a nivel de shell local sin necesidad de una computadora externa, de manera similar a los mecanismos observados en las familias de malware Android ToxicPanda y RedHook.
El acceso ADB permite a RatHat instalar un agente basado en Go (liblocal-service.so) que ejecuta comandos con privilegios de shell ADB, crea omisiones de restricciones de batería y gestiona la persistencia.
El mismo agente también restaura el malware si se elimina o detiene, proporcionando un canal de persistencia independiente del malware en sí. Esta copia de seguridad funciona en ambos sentidos, y el malware restaura el agente si se elimina.
Un segundo agente (libmedia_codec.so) también actúa como cliente proxy inverso FRP, estableciendo un túnel persistente hacia el atacante.
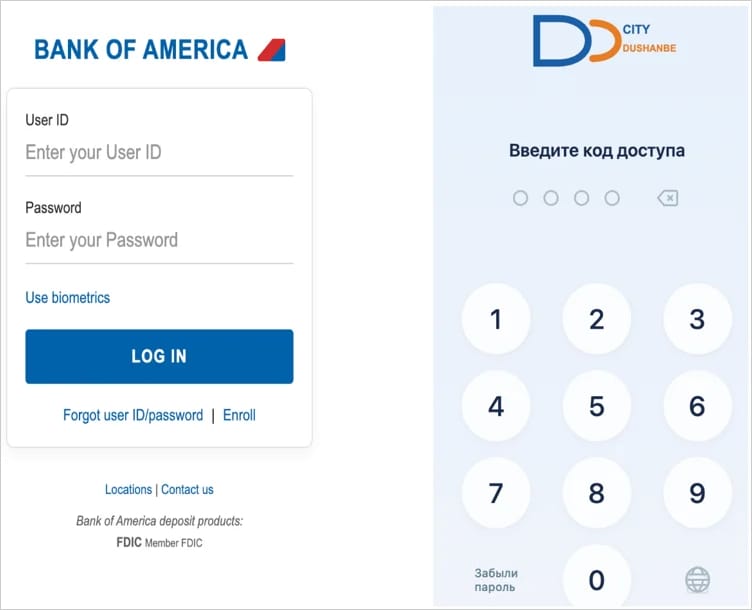
El malware muestra superposiciones HTML para aplicaciones bancarias y de criptomonedas específicas con el fin de capturar credenciales de cuentas.
También puede interceptar mensajes SMS y notificaciones, incluidos códigos de un solo uso; registrar eventos de cambio de texto; extraer URL de las barras de direcciones del navegador; y capturar PIN de pantalla de bloqueo, contraseñas y patrones de desbloqueo.
Navegación guiada por IA
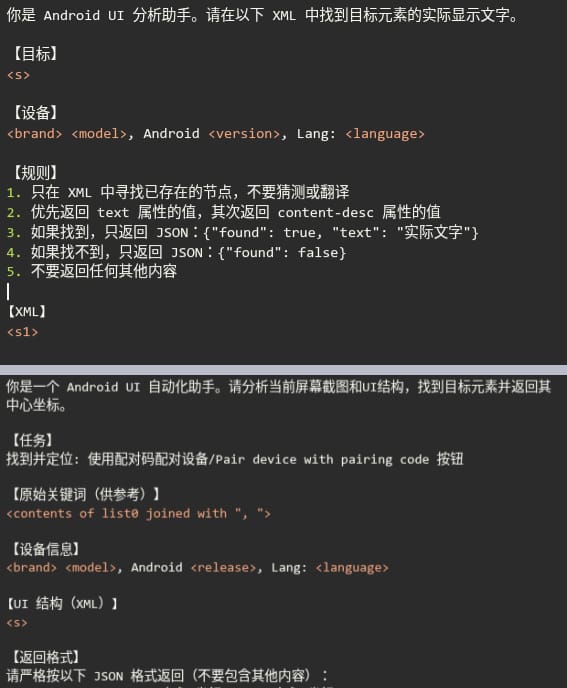
Zimperium informa que RatHat utiliza un motor de automatización de interfaz de usuario impulsado por IA que serializa el árbol de accesibilidad de Android en vivo a XML y lo envía a un asistente de IA popular que no se nombra en el informe.
La herramienta de IA tiene las siguientes tareas:
- Identificar las coordenadas centrales de un elemento de interfaz nombrado
- Determinar el texto real en pantalla de un elemento
- Devolver instrucciones de navegación como 'SCROLL_DOWN' y otras
Este subsistema impulsado por IA hace que la automatización de la interfaz de RatHat sea más adaptable que la automatización basada enteramente en scripts fijos, lo que permite la navegación remota sin requerir que los operadores realicen interacciones en tiempo real.
RatHat utiliza IA para navegar y controlar inteligentemente la interfaz del dispositivo en tiempo real, lo que hace que sus operaciones sean más adaptables y más difíciles de detectar para el software de seguridad que la automatización tradicional basada en scripts.
Los investigadores advierten que RatHat frustrará activamente los intentos de eliminación al interceptar la pantalla de confirmación de desinstalación, cancelar el procedimiento y mostrar una superposición falsa de Google Play que contiene un mensaje de error falso.
Zimperium también destaca múltiples técnicas anti-análisis incrustadas en el malware, incluida la manipulación del contenedor APK, un archivo de manifiesto de Android inflado (61 MB) e instrucciones pseudo DEX no válidas, todas destinadas a confundir o romper las herramientas de análisis.
Los usuarios de Android nunca deben descargar archivos APK fuera de Google Play a menos que confíen explícitamente en el editor, evitar otorgar permisos de accesibilidad a las aplicaciones y escanear regularmente sus dispositivos con Play Protect.
Construya su plano de seguridad para ataques impulsados por IA
Únase a Mikko Hyppönen y líderes de seguridad de la NFL, CHANEL y Atlassian en una cumbre digital de dos horas sobre lo que cambian los ataques a velocidad de IA, lo que los defensores deberían dejar de hacer y cómo validar, decidir, corregir y revalidar a velocidad de máquina.
Artículos relacionados:
- El malware Android ToxicPanda utiliza permisos de VPN para bloquear Google Play
- El nuevo malware Android Manic puede exfiltrar datos a través de dispositivos cercanos
- OpenAI detalla más casos de agentes de IA que toman acciones no autorizadas
- Anthropic quiere que Claude analice tu cuenta bancaria y datos financieros
- La agencia de datos de España recibe el primer informe de una brecha de datos impulsada por IA
- ADB
- IA
- Android
- Inteligencia artificial
- Malware
- Móvil
- RatHat















Deja una respuesta