

La plataforma EvilTokens, que comprometió más de 12.000 cuentas de Microsoft en más de 10.000 organizaciones, ha sido desmantelada en una operación dirigida por la Unidad de Delitos Digitales (DCU) de Microsoft. La operación de phishing como servicio (PhaaS) surgió en febrero y fue la primera en soportar autenticación por código de dispositivo a gran escala y en ofrecer a los ciberdelincuentes funciones impulsadas por IA para personalizar señuelos y examinar buzones comprometidos para identificar objetivos de alto valor.
En un anuncio realizado hoy, Microsoft informó que coordinó el desmantelamiento de la infraestructura de EvilTokens, una acción en la que participaron Health-ISAC, las fuerzas del orden y SpyCloud, una empresa de protección contra amenazas de identidad con sede en Austin, Texas.
Tras la investigación, dos hombres de 32 y 38 años, sospechosos de ser administradores del sitio web de EvilTokens, fueron arrestados en el Reino Unido. El Servicio de Policía Metropolitana recibió información sobre los sospechosos en agosto y ejecutó órdenes de registro el viernes en direcciones de Canary Wharf y Nine Elms. Ambos sospechosos fueron liberados bajo fianza a la espera de más investigaciones.
La Met sigue comprometida a responsabilizar a quienes facilitan funciones criminales y creen que pueden permanecer indetectables. Te encontraremos y tomaremos medidas.
El detective inspector Serena D'Adamo dijo esto a BleepingComputer. Microsoft rastrea al actor de amenazas EvilTokens como Storm-2992, y afirma que las campañas que utilizaron la plataforma PhaaS impactaron a organizaciones en los sectores de distribución mayorista, construcción, servicios financieros, bienes raíces, educación superior y atención médica.
Los investigadores señalan que el servicio cibercriminal se especializa en phishing de código de dispositivo, una técnica que abusa del flujo de autenticación por código de dispositivo para obtener tokens de autenticación a pesar de las protecciones MFA, lo que permite a los atacantes comprometer cuentas sin necesidad de robar credenciales. Esto provocó un aumento del phishing de código de dispositivo este año, ya que múltiples actores de amenazas adoptaron el método. Para abril, había al menos 10 plataformas de phishing que soportaban esta capacidad.
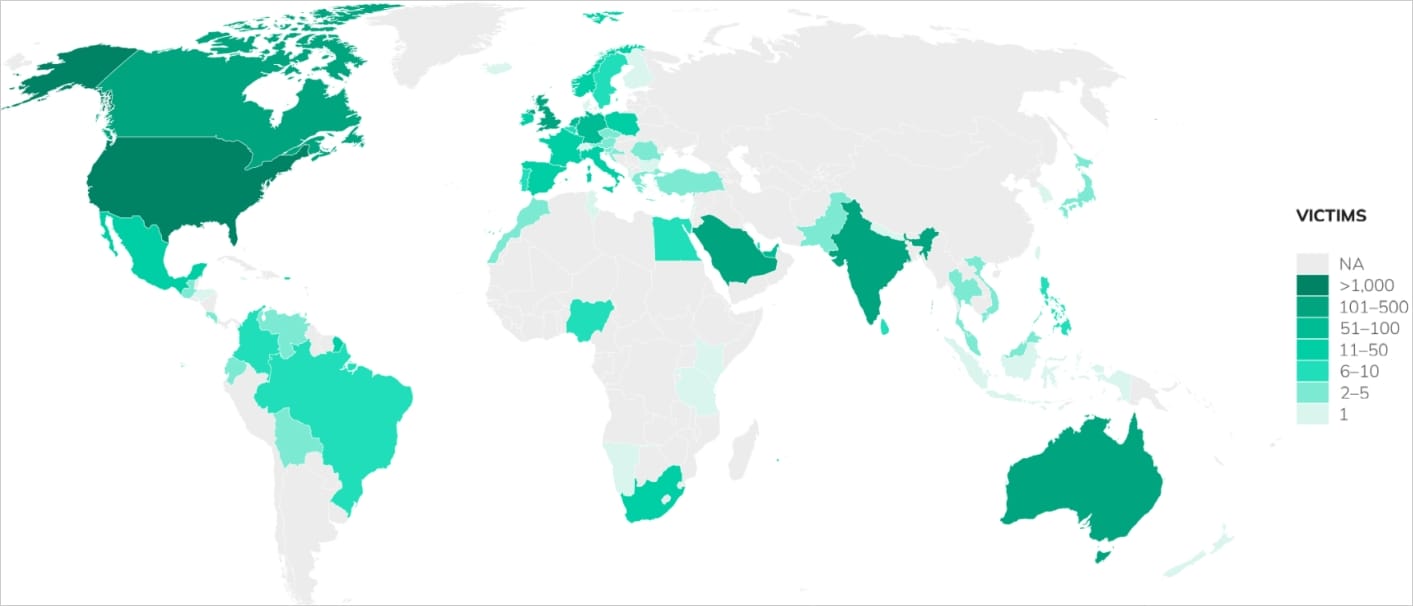
Microsoft afirma en un informe publicado hoy que EvilTokens comprometió más de 12.000 buzones en más de 10.000 organizaciones en todo el mundo, impulsando 'campañas sofisticadas de compromiso de correo electrónico empresarial (BEC)'. Los datos de phishing recapturados por SpyCloud muestran más de 8.708 cuentas comprometidas en 6.585 dominios de correo corporativo en 79 países.
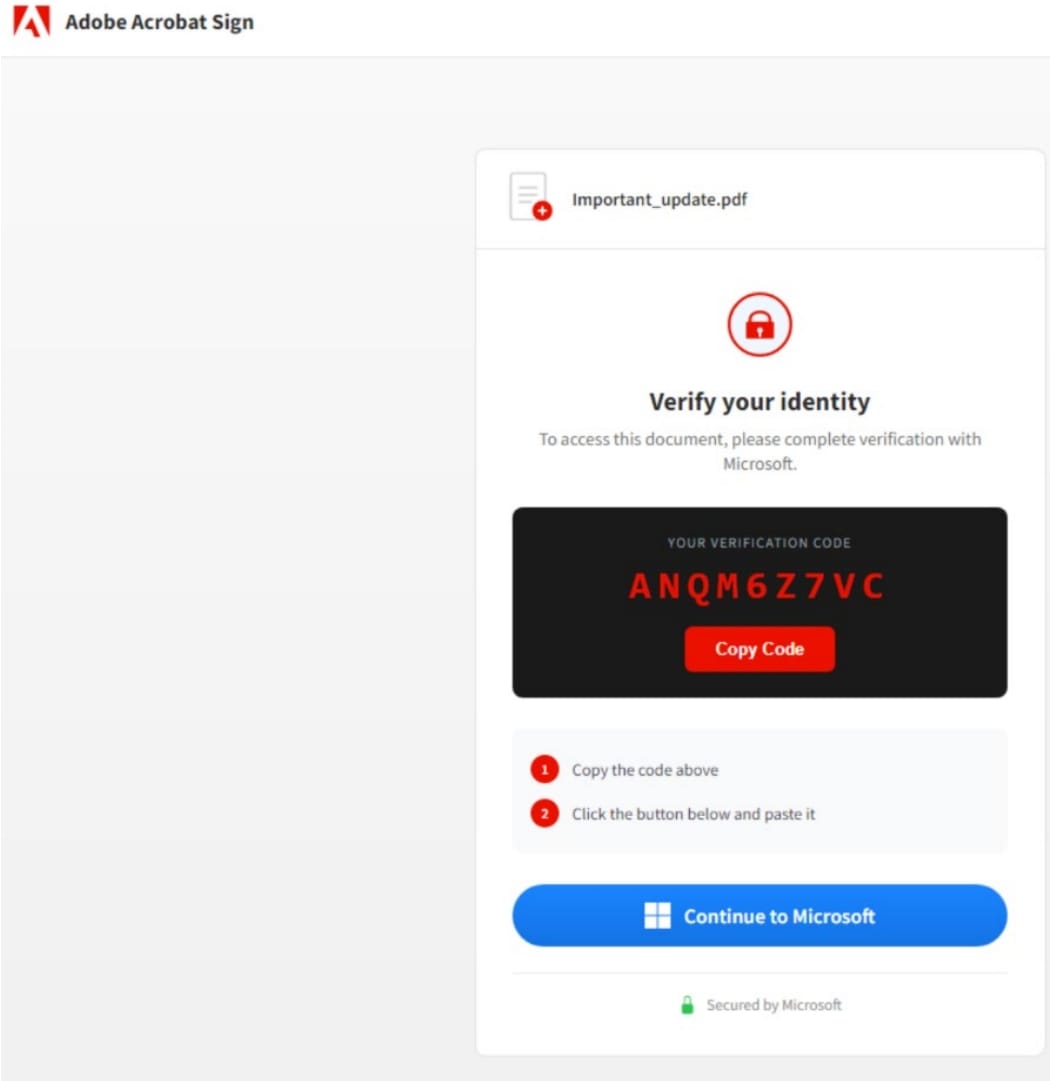
EvilTokens abusa del flujo legítimo de autorización de dispositivo OAuth 2.0 de Microsoft, diseñado para dispositivos con capacidades de entrada limitadas, como televisores inteligentes, impresoras, equipos de conferencia y algunos dispositivos Teams. Un ataque de phishing de código de dispositivo comienza cuando el atacante inicia una solicitud de código de dispositivo y envía el código recibido a un objetivo como parte de un señuelo de phishing. La víctima es dirigida a una página que muestra el código y un botón que enlaza al portal de inicio de sesión legítimo de Microsoft, donde se le pide que se autentique.
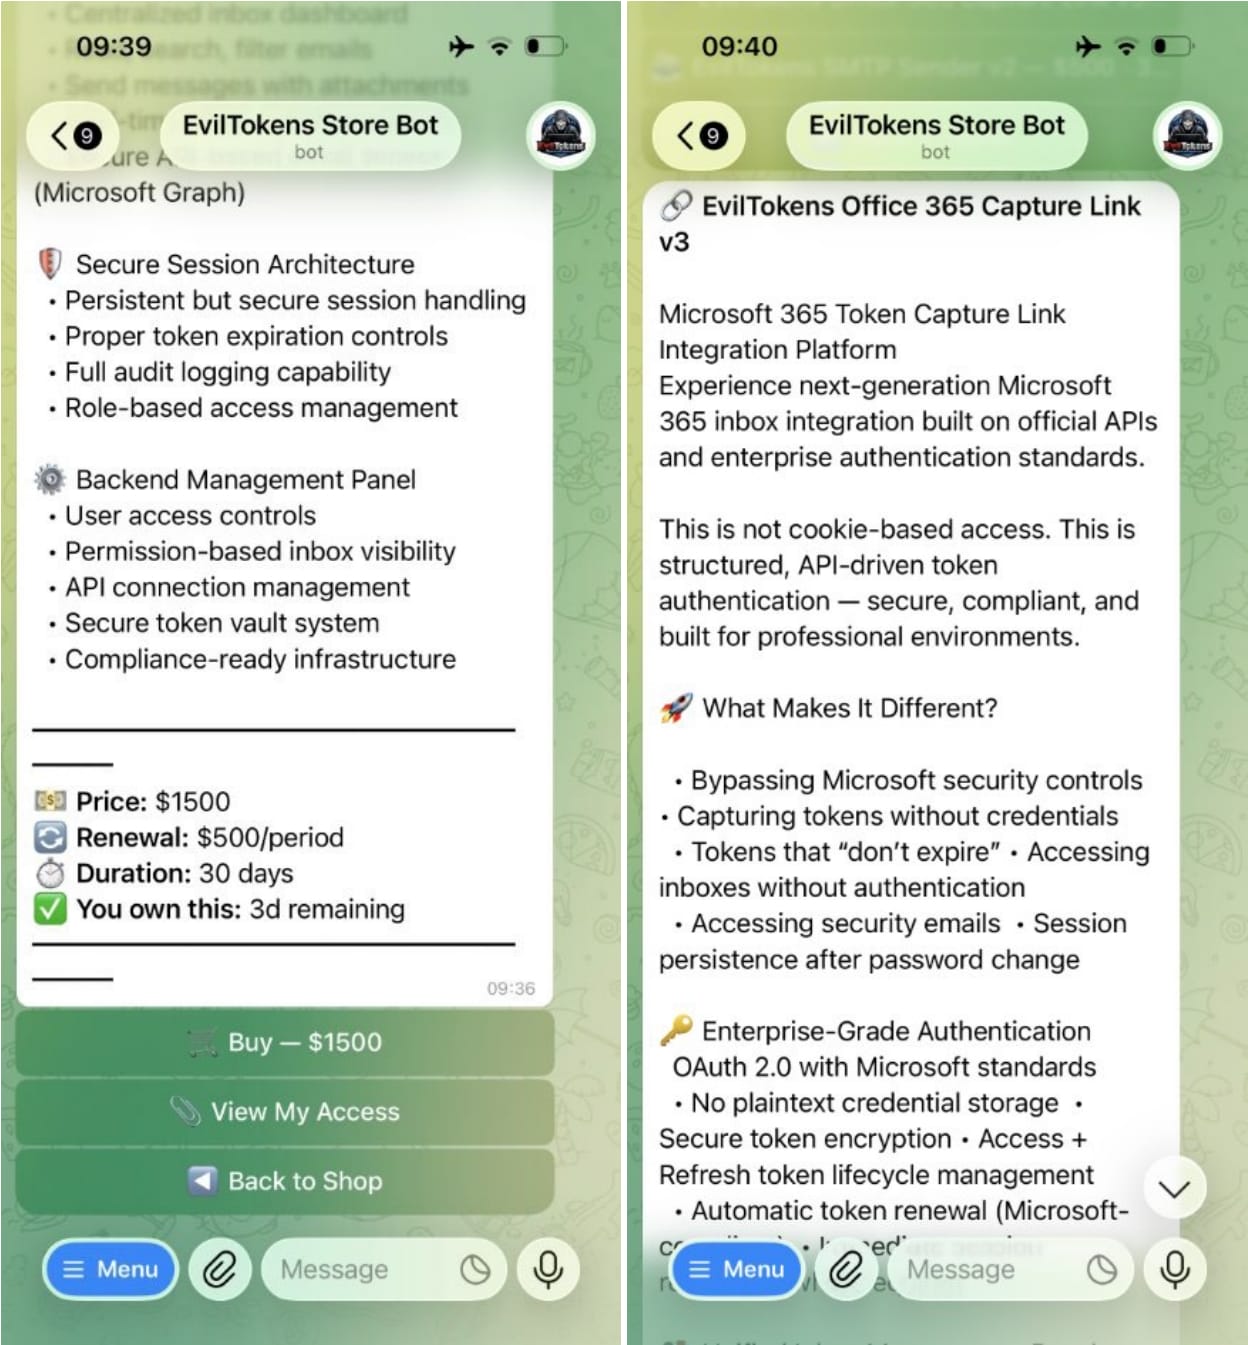
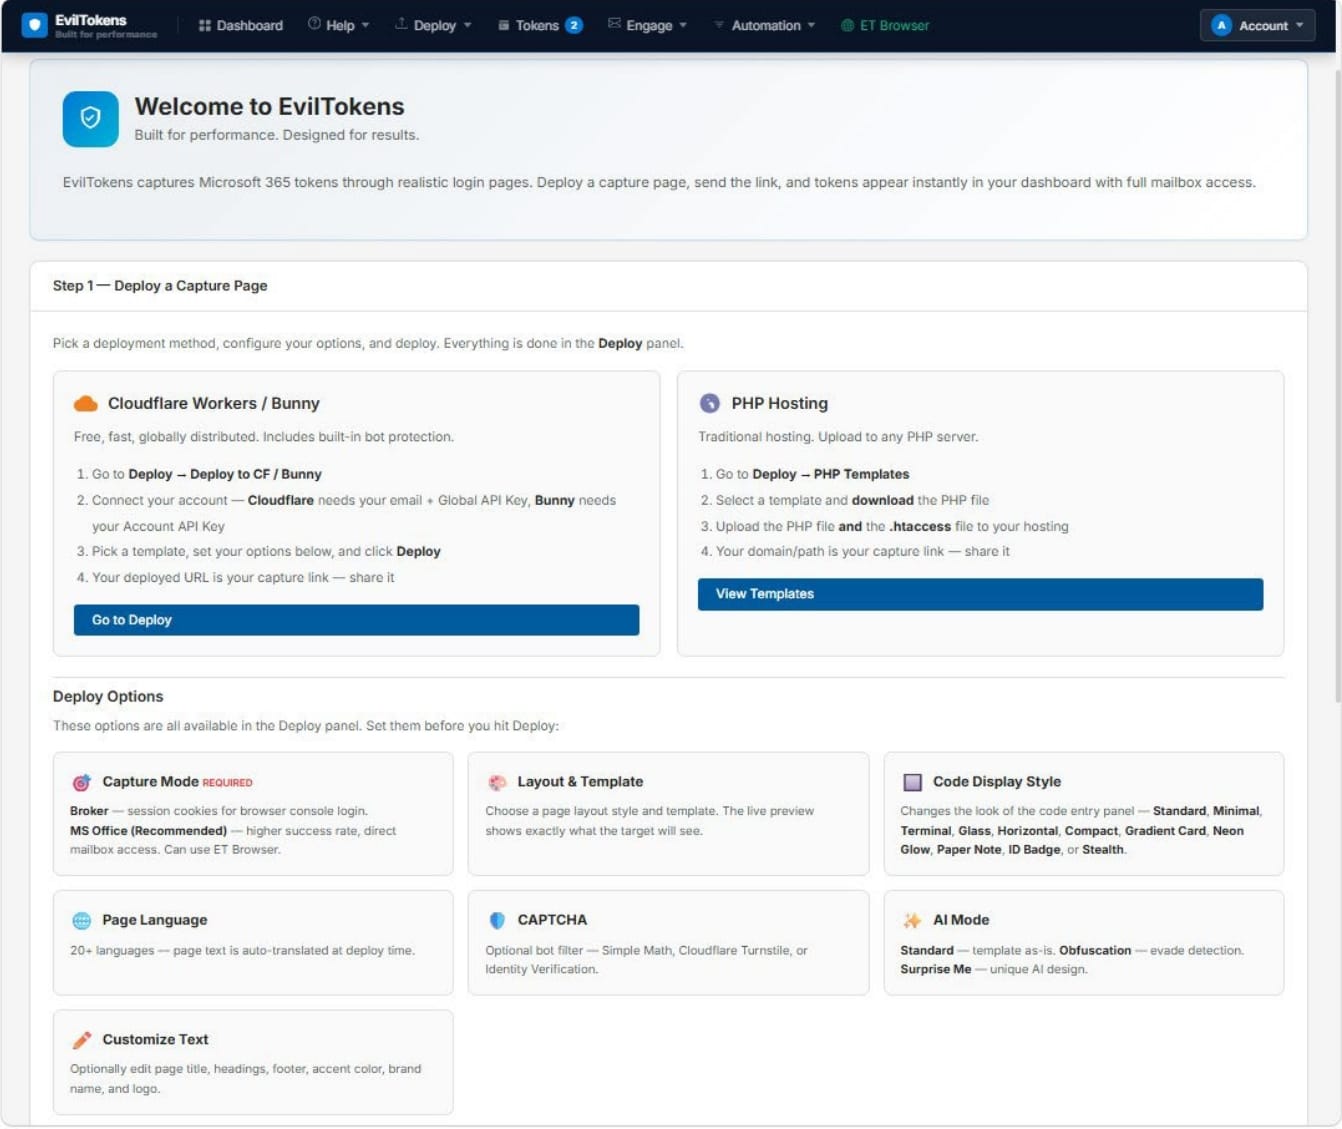
Storm-2992 promocionó y brindó soporte a EvilTokens a través de Telegram, donde ofrecía acceso al servicio por 500 dólares al mes o una tarifa única de 1.500 dólares. Complementos como redireccionadores antibot, herramientas de envío B2B y SMTP, y una herramienta de captura de enlaces de Office 365 se vendían por separado, y el servicio proporciona 44 kits de phishing personalizables.
Los señuelos se hacían pasar por plataformas de firma de documentos, servicios de Microsoft, proveedores de identidad en la nube y uso compartido de archivos, sistemas de facturación, correo de voz y servicios de fax electrónico. El asunto de los correos de phishing variaba desde licitaciones de construcción, acuerdos de asociación, avisos de compensación y beneficios hasta solicitudes de propuestas, archivos compartidos, facturas y advertencias de expiración de contraseñas.
Después de obtener acceso a una cuenta, EvilTokens utiliza Microsoft Graph para mapear relaciones organizacionales y herramientas impulsadas por IA para analizar el contenido del buzón e identificar objetivos de alto valor dentro del entorno comprometido. La plataforma puede buscar mensajes en busca de información de transferencias bancarias, facturas pendientes y correspondencia ejecutiva, y luego generar mensajes de BEC contextualmente relevantes.
Para evadir la detección, EvilTokens utiliza redirecciones de múltiples etapas, PDF, archivos adjuntos HTML y páginas de CAPTCHA falsas para dificultar el análisis automatizado, mientras enruta el tráfico a través de sitios comprometidos y plataformas en la nube legítimas como Vercel, Cloudflare Workers y AWS Lambda.
El conjunto de datos de SpyCloud muestra que EvilTokens se centró en empresas, con aproximadamente el 97,5% de las cuentas comprometidas pertenecientes a dominios empresariales. Los países más atacados son Estados Unidos, seguido de Canadá, Australia, Reino Unido y Arabia Saudita.
Microsoft y sus socios desmantelaron EvilTokens obteniendo autoridad legal para incautar la infraestructura activa asociada con el servicio de phishing; sin embargo, esta no fue una operación de desmantelamiento total, y la amenaza sigue activa, aunque los ataques deberían disminuir notablemente en volumen. EvilTokens está lejos de ser la única plataforma de phishing de código de dispositivo, y los afiliados ya han creado 'clones' como APToken.
Para defenderse de estos ataques, las organizaciones deben deshabilitar la autenticación por código de dispositivo cuando no sea necesaria y bloquear el flujo de código de dispositivo siempre que sea posible. Los usuarios también deben verificar la aplicación a la que se autentican y evitar continuar si no están iniciando sesión en una aplicación esperada. Las guías de mitigación y protección también incluyen monitorear la actividad de inicio de sesión sospechosa y utilizar métodos de autenticación resistentes al phishing como claves de seguridad FIDO2 o passkeys.
Construya su plano de seguridad para ataques impulsados por IA
Únase a Mikko Hyppönen y líderes de seguridad de la NFL, CHANEL y Atlassian para una cumbre digital de dos horas sobre qué cambian los ataques a velocidad de IA, qué deberían dejar de hacer los defensores, y cómo validar, decidir, corregir y revalidar a velocidad de máquina.
Artículos relacionados
- AnonyMousKIT PhaaS utiliza agentes de voz de IA para phishing de códigos de acceso de iPhone
- Ataques de phishing con temática de passkey conducen al robo de datos de Microsoft 365
- Servicio de phishing BigBear Microsoft 365 eludió MFA en 258 organizaciones
- Cómo el phishing impulsado por IA mató las listas de bloqueo para siempre
- Servicio de phishing suplanta a RingCentral para robar cuentas de Microsoft 365
Bill Toulas
Artículo anterior
Publicar un comentario
Reglas de la comunidad. Necesitas iniciar sesión para publicar un comentario. ¿Aún no eres miembro? Regístrate ahora.
También te puede gustar:
















Deja una respuesta