

Un actor de amenazas de habla china ha estado explotando vulnerabilidades en switches gestionados ZyXEL GS1900 y en WordPress para sustraer información sensible de 996 dispositivos y más de 18.500 registros almacenados en bases de datos backend.
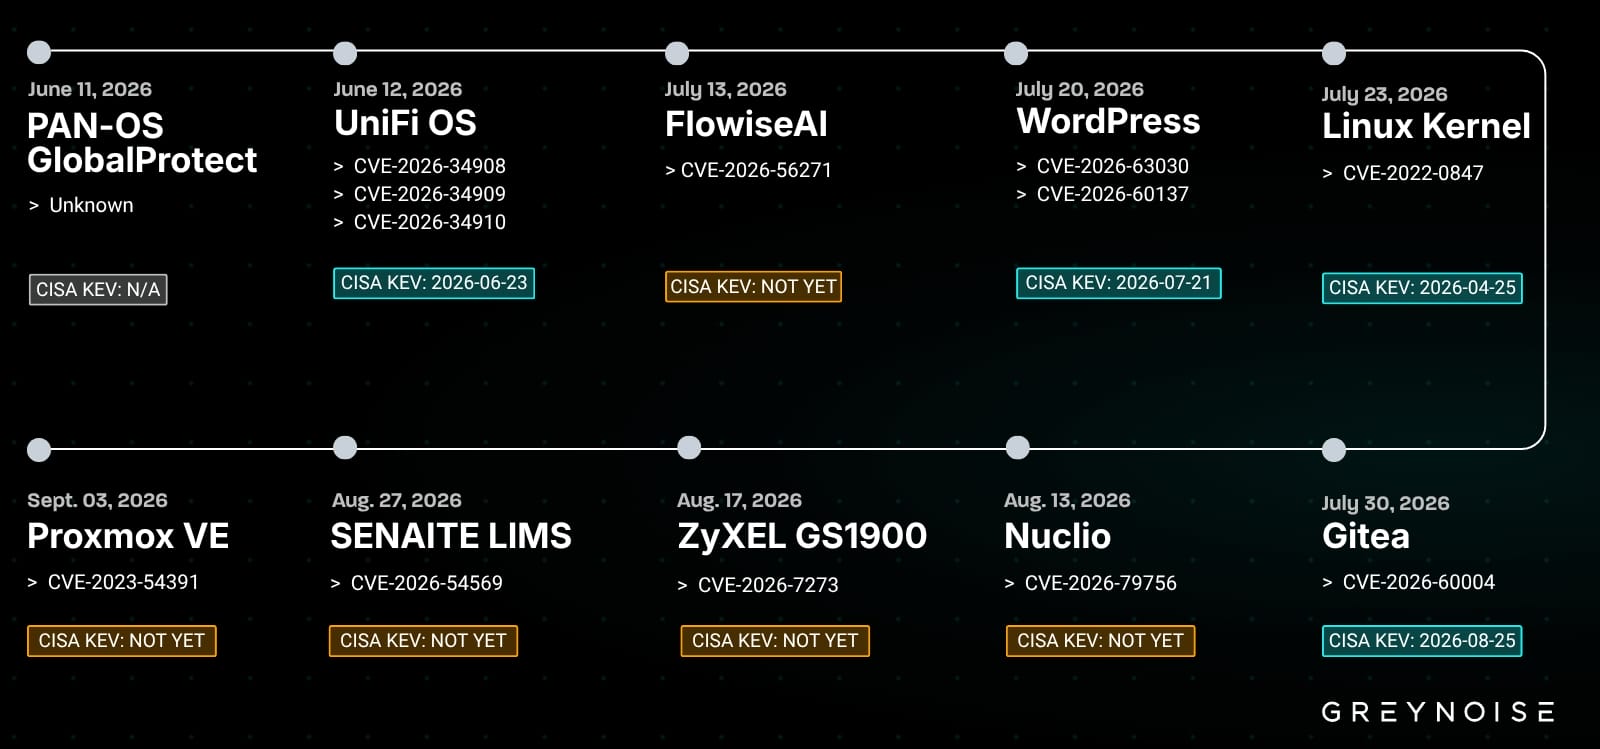
El adversario dirigió sus ataques contra múltiples tecnologías, entre ellas PAN-OS Global Protect, FlowiseAI, Nuclio, Proxmox y Ubiquiti, utilizando exploits para problemas de seguridad conocidos.
Los escaneos y ataques atribuidos al adversario provienen de la misma dirección IP y se han registrado desde principios de junio de 2026. Se vinculan a un actor relacionado con el grupo Red Heron, conocido por explotar una falla crítica en el servicio Git autoalojado Gitea.
La actividad fue detectada por la empresa de inteligencia de amenazas GreyNoise a través de su red de sensores Global Observation Grid (GOG).
Según los investigadores, el actor aprovechó las vulnerabilidades wp2shell (CVE-2026-63030 y CVE-2026-60137) en el componente WordPress Core para vulnerar al menos 49 organizaciones en 29 países.
Los exploits públicos para wp2shell estuvieron disponibles a mediados de julio y la explotación activa se observó pocos días después. La campaña que GreyNoise observó comenzó aproximadamente en esa misma fecha y se dirigió a entidades de alto valor.
Aunque muchos objetivos pertenecían a pequeños negocios y al sector gubernamental, destaca una intrusión en una organización gubernamental occidental no identificada.
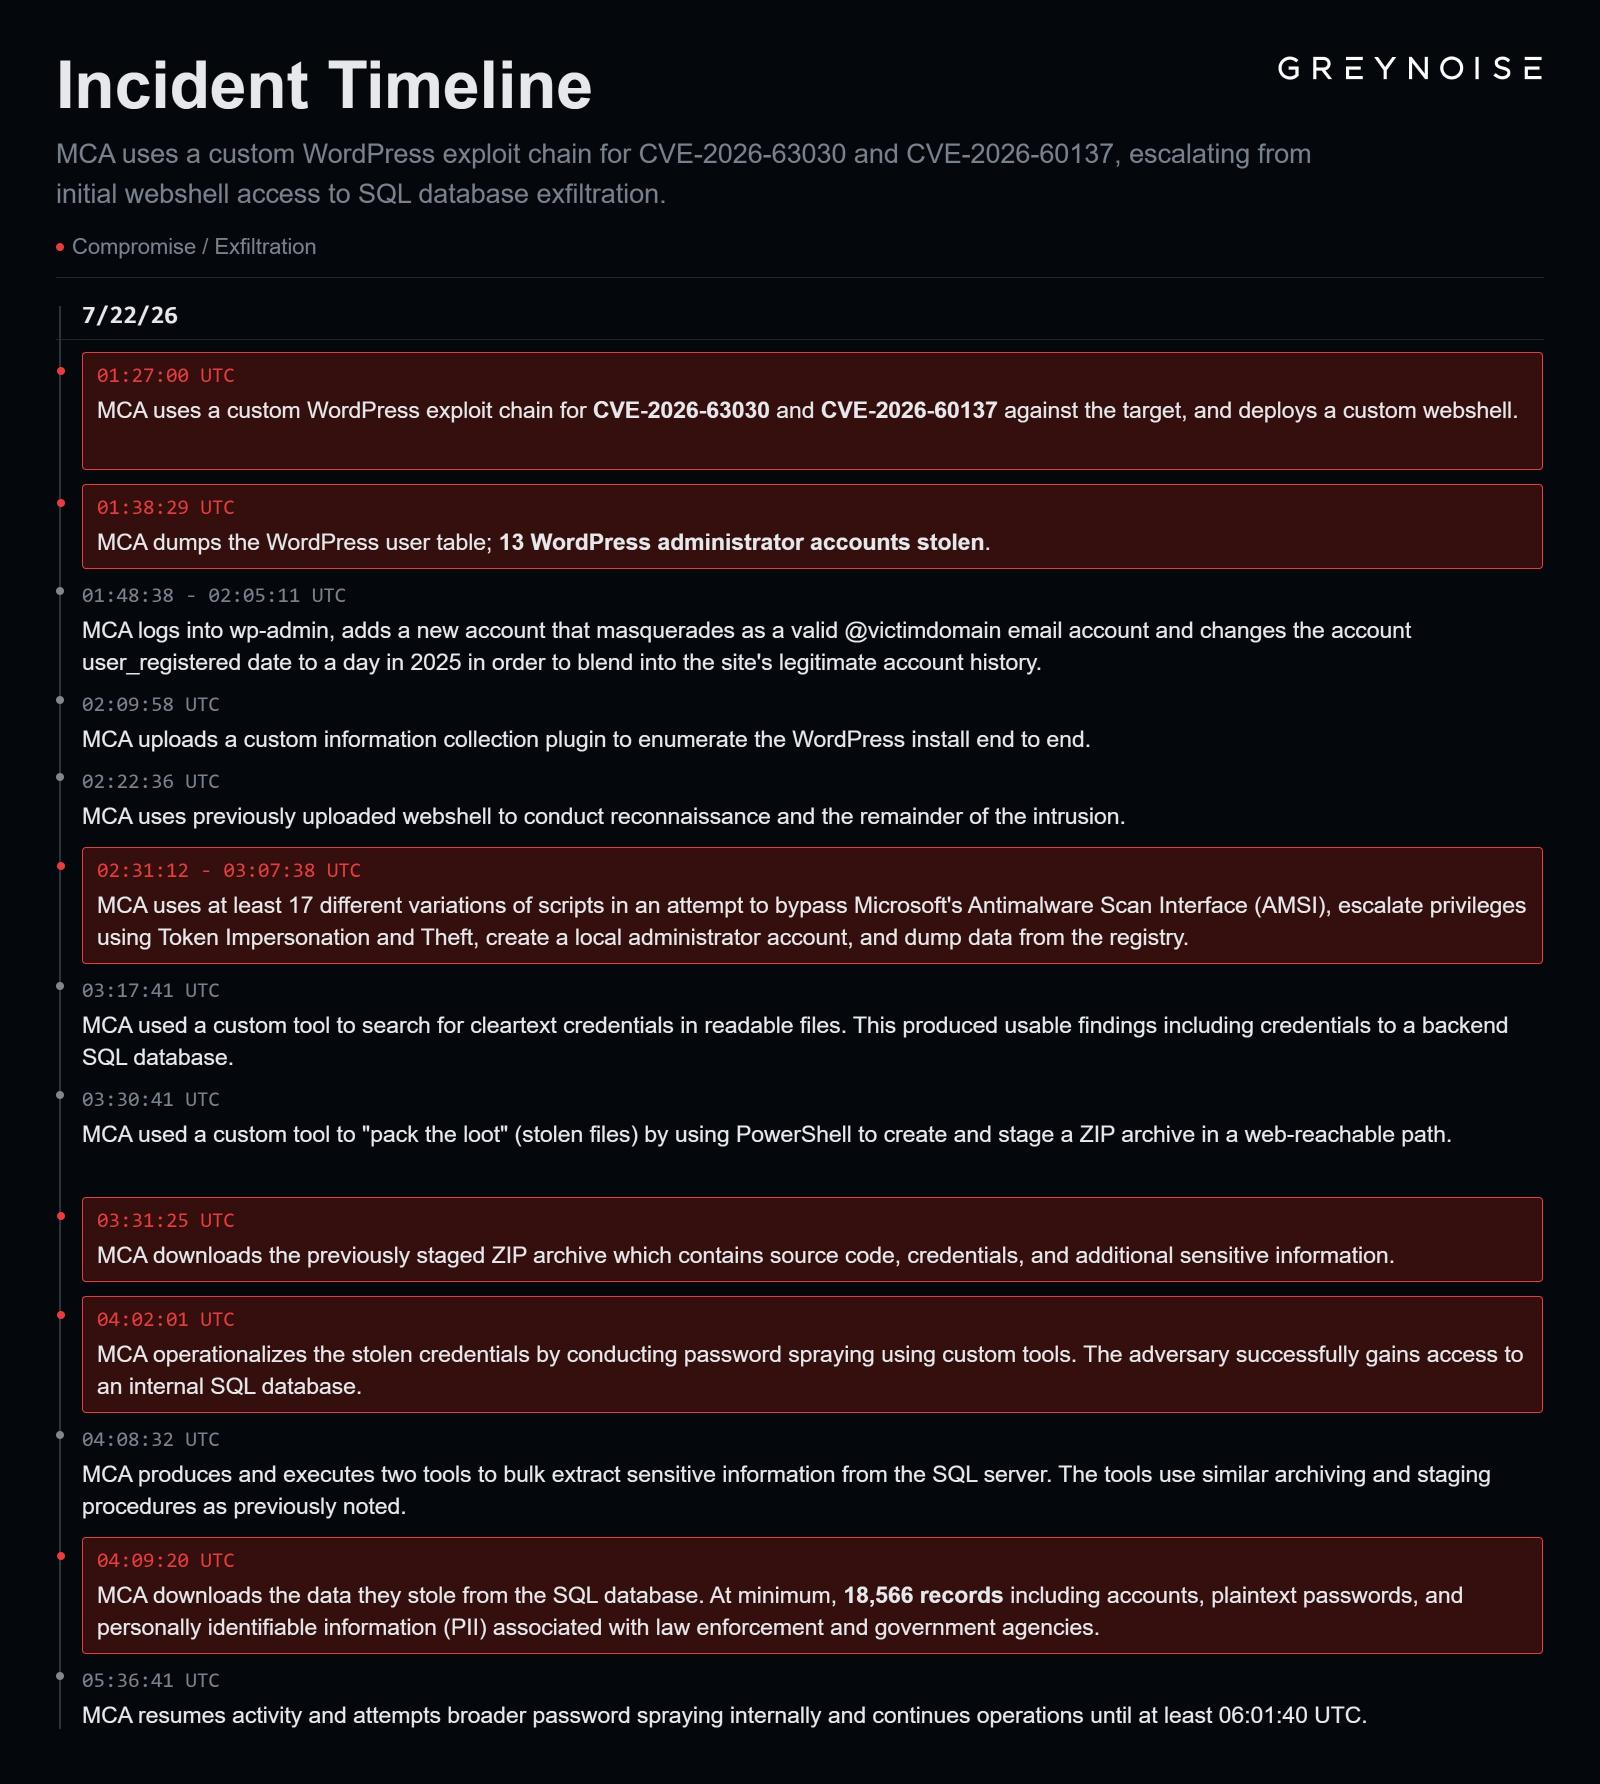
El atacante utilizó un exploit wp2shell personalizado y realizó una exhaustiva exploración de Windows y seguridad, verificando Microsoft Defender, AMSI, servicios disponibles, puertos a la escucha, cuentas locales, restricciones de aplicaciones y configuración de bases de datos.
Durante 36 minutos, el actor intentó 17 scripts para eludir AMSI, escalar privilegios mediante suplantación o robo de tokens, crear un administrador local y extraer datos del registro, según GreyNoise.
Tras localizar credenciales de una base de datos SQL backend, los atacantes las usaron en un ataque de pulverización de contraseñas que les dio acceso a un servidor SQL interno, del cual robaron al menos 18.566 registros.
De acuerdo con los investigadores, los datos contenían cuentas, contraseñas en texto plano e información de identificación personal (PII) vinculada a agencias gubernamentales y policiales.
El mismo atacante vulneró una organización estatal rusa en la Ucrania ocupada, lo que los investigadores describieron como un compromiso 'rojo contra rojo'.
Explotación de múltiples fallos
El 17 de agosto, el actor comenzó a explotar una vulnerabilidad de alta gravedad (CVE-2026-7273) en los switches ZyXEL GS1900 y comprometió 996 dispositivos en 48 países para extraer configuraciones, información de red y credenciales root con hash.
Además, los hackers intentaron encadenar las vulnerabilidades de Ubiquiti UniFi OS identificadas como CVE-2026-34908, CVE-2026-34909 y CVE-2026-34910 para obtener ejecución remota de código con privilegios root.
La CISA ha señalado las tres fallas de Ubiquiti como explotadas activamente desde finales de junio de 2026.
GreyNoise también confirmó ataques dirigidos a PAN-OS GlobalProtect, FlowiseAI (CVE-2026-56271), la falla Dirty Pipe del kernel de Linux (CVE-2022-0847), Gitea (CVE-2026-60004), Nuclio (CVE-2026-79756), SENAITE LIMS (CVE-2026-54569) y Proxmox VE (CVE-2023-54391).
Los investigadores destacan que no todos los problemas de seguridad aprovechados en ataques vinculados a este grupo de amenazas han sido añadidos al catálogo de vulnerabilidades explotadas conocidas (KEV) de la CISA. GreyNoise ha proporcionado un conjunto de indicadores de compromiso (IoCs) relacionados con la actividad observada, que incluyen hashes de backdoors e infraestructura de mando y control (C2).
Construya su plan de seguridad para ataques impulsados por IA
Únase a Mikko Hyppönen y líderes de seguridad de la NFL, CHANEL y Atlassian en una cumbre digital de dos horas sobre qué cambian los ataques a velocidad de IA, qué deben dejar de hacer los defensores y cómo validar, decidir, corregir y revalidar a velocidad de máquina.
Artículos relacionados
- CISA ordena a agencias federales parchear falla de Zyxel explotada para robo de datos
- Hackers atacan sitios WordPress a través de plugin WooCommerce de terceros
- Agencia Digital de Japón dice que falla de VPN expuso 246.000 registros de personal
- Falla crítica en Elementor Pro explotada para tomar sitios WordPress
- Zero-days de PaperCut recientemente parcheados usados en ataques de robo de datos
















Deja una respuesta