

ShinyHunters afirma haber hackeado al FBI y robado datos en una brecha zero-day de PeopleSoft
El grupo de extorsión ShinyHunters asegura haber vulnerado sistemas del FBI utilizando una nueva vulnerabilidad zero-day en Oracle PeopleSoft, lo que les permitió acceder a servicios internos y robar datos sensibles de empleados y solicitantes de empleo.
Los actores de la amenaza declararon a BleepingComputer que la vulnerabilidad permite la ejecución remota de código y que la utilizaron la noche del lunes para acceder a los sistemas del FBI, antes de moverse lateralmente hacia la infraestructura AWS GovCloud gestionada por el FBI.
ShinyHunters afirma haber robado entre 2 y 3 TB de datos de la agencia, incluida información sobre empleados actuales y anteriores del FBI, solicitantes de empleo y otros registros internos. El grupo también asegura haber comprometido los servicios de Justicia Penal, Recursos Humanos, Medlink y otros servicios adicionales del FBI durante la intrusión.
ShinyHunters además sostiene que ahora está explotando la misma presunta vulnerabilidad zero-day contra otras organizaciones, incluidas empresas de Fortune 500. BleepingComputer no ha verificado de forma independiente la supuesta vulnerabilidad zero-day, el movimiento lateral ni la cantidad de datos robados.
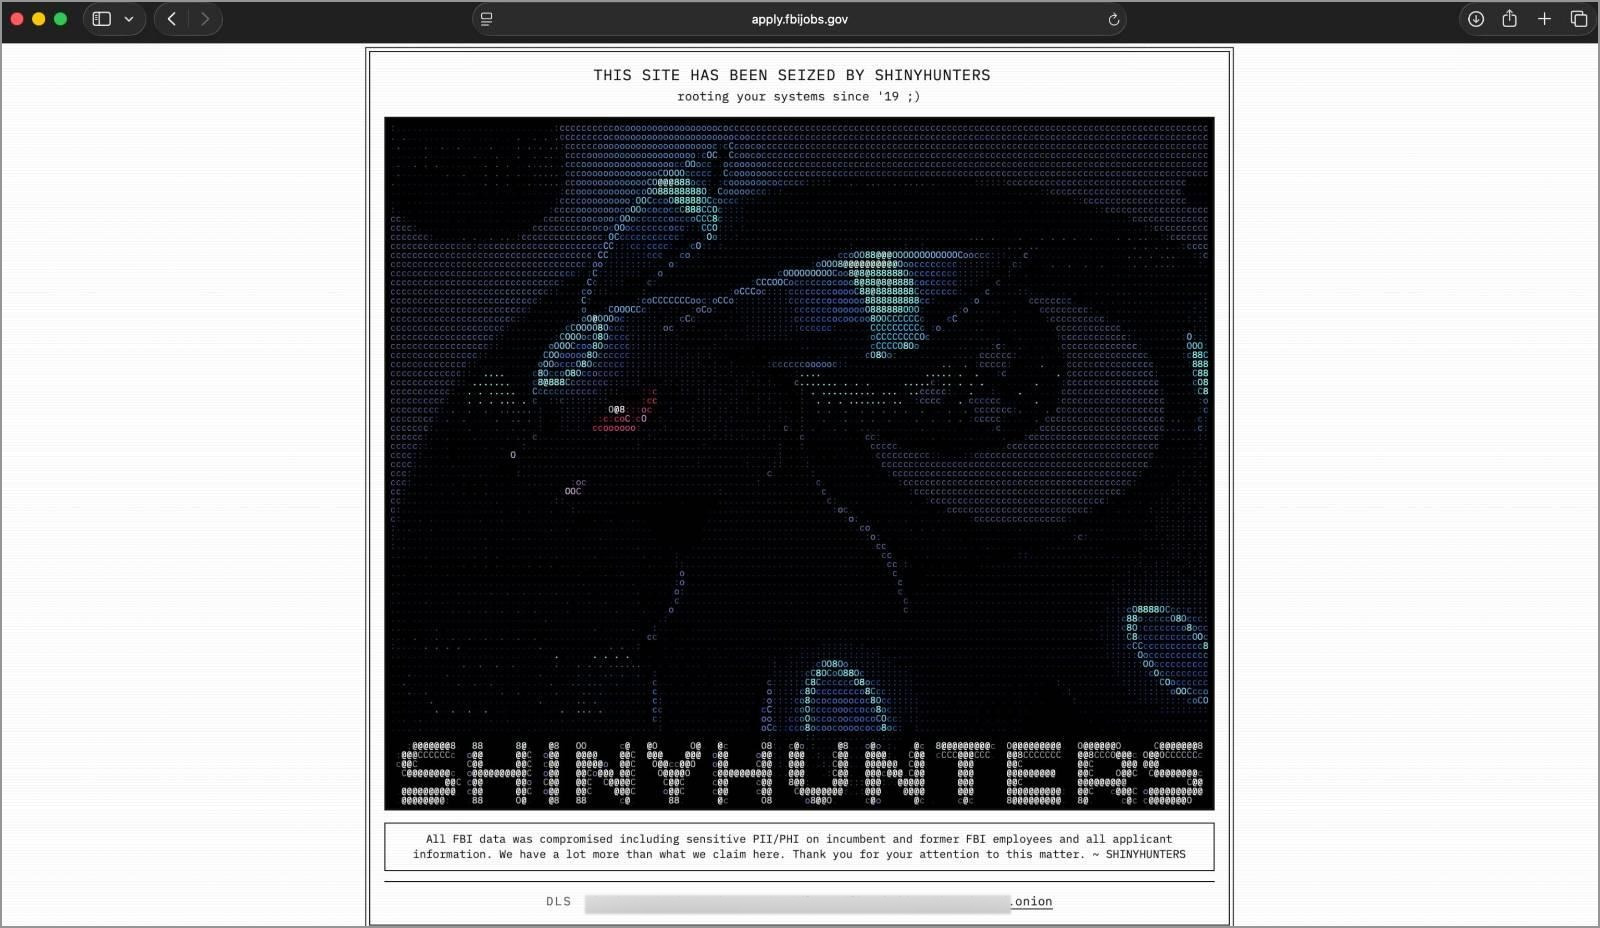
Sin embargo, ShinyHunters compartió con BleepingComputer una captura de pantalla que muestra el sitio web de empleos del FBI, apply.fbijobs.gov, desfigurado con el logotipo del Pokémon Umbreon del grupo y un mensaje en el que afirma que la información de empleados y solicitantes del FBI había sido comprometida. La desfiguración decía: "ESTE SITIO HA SIDO TOMADO POR SHINYHUNTERS. rooting your systems since '19 ;)". El mensaje además afirmaba que se había robado información personal identificable y relacionada con la salud de empleados y solicitantes del FBI.
"Todos los datos del FBI fueron comprometidos, incluida información sensible PII/PHI de empleados actuales y anteriores del FBI y toda la información de solicitantes", se leía en el mensaje del sitio desfigurado. "Tenemos mucho más de lo que afirmamos aquí. Gracias por su atención a este asunto".
ShinyHunters declaró a BleepingComputer que el FBI se percató rápidamente de la intrusión, desconectó de inmediato los sistemas afectados y que el sitio de empleos del FBI ahora muestra un mensaje de mantenimiento. El grupo también afirmó que el acceso a múltiples redes del FBI fue terminado simultáneamente después de que la agencia detectara la intrusión. "Literalmente cortaron todo", dijo ShinyHunters.
Los actores de la amenaza compartieron con BleepingComputer dos registros de muestra que, según el grupo, fueron robados durante el ataque, incluidos datos presuntamente asociados con personal del FBI. Un registro supuestamente contenía información relacionada con un agente especial del FBI involucrado en una investigación anterior de BreachForums, mientras que otro supuestamente contenía información asociada con el director del FBI, Kash Patel. BleepingComputer no publica la información personal contenida en esos registros y no ha verificado de forma independiente su autenticidad ni su origen.
404 Media informó por primera vez sobre la presunta brecha después de recibir una muestra que contenía aproximadamente 5,000 registros supuestamente de empleados del FBI. La publicación dijo que verificó que parte de la información de la muestra era precisa, incluidos números de teléfono correspondientes a personas con los mismos nombres y números asociados con personal del Departamento de Justicia de Estados Unidos.
Presunta vulnerabilidad zero-day en PeopleSoft
ShinyHunters afirma que obtuvo acceso inicial a través de una nueva vulnerabilidad zero-day en Oracle PeopleSoft que aún no ha sido parcheada. "El producto de Oracle en el que explotamos el 0day es PeopleSoft. Encontramos otro ayer y lo explotamos inmediatamente en el FBI", dijo ShinyHunters a BleepingComputer.
El grupo también afirma que intentó borrar pruebas de su actividad de los servidores comprometidos para dificultar la identificación del zero-day. ShinyHunters también dijo a BleepingComputer que ahora está utilizando la misma presunta vulnerabilidad de PeopleSoft para atacar corporaciones y empresas Fortune 500 después de haber atacado el sector educativo.
ShinyHunters afirma que los datos robados del FBI provienen de sistemas a los que se accedió tras el compromiso inicial de PeopleSoft. Estos sistemas supuestamente incluyen el entorno AWS GovCloud del FBI, que se utilizaba para almacenar información de empleados y solicitantes. BleepingComputer se ha puesto en contacto con Oracle y con el equipo de inteligencia de amenazas Mandiant de Google Cloud para determinar si tienen conocimiento de una nueva vulnerabilidad de PeopleSoft o de actividad de explotación relacionada.
Represalia por un informe del FBI
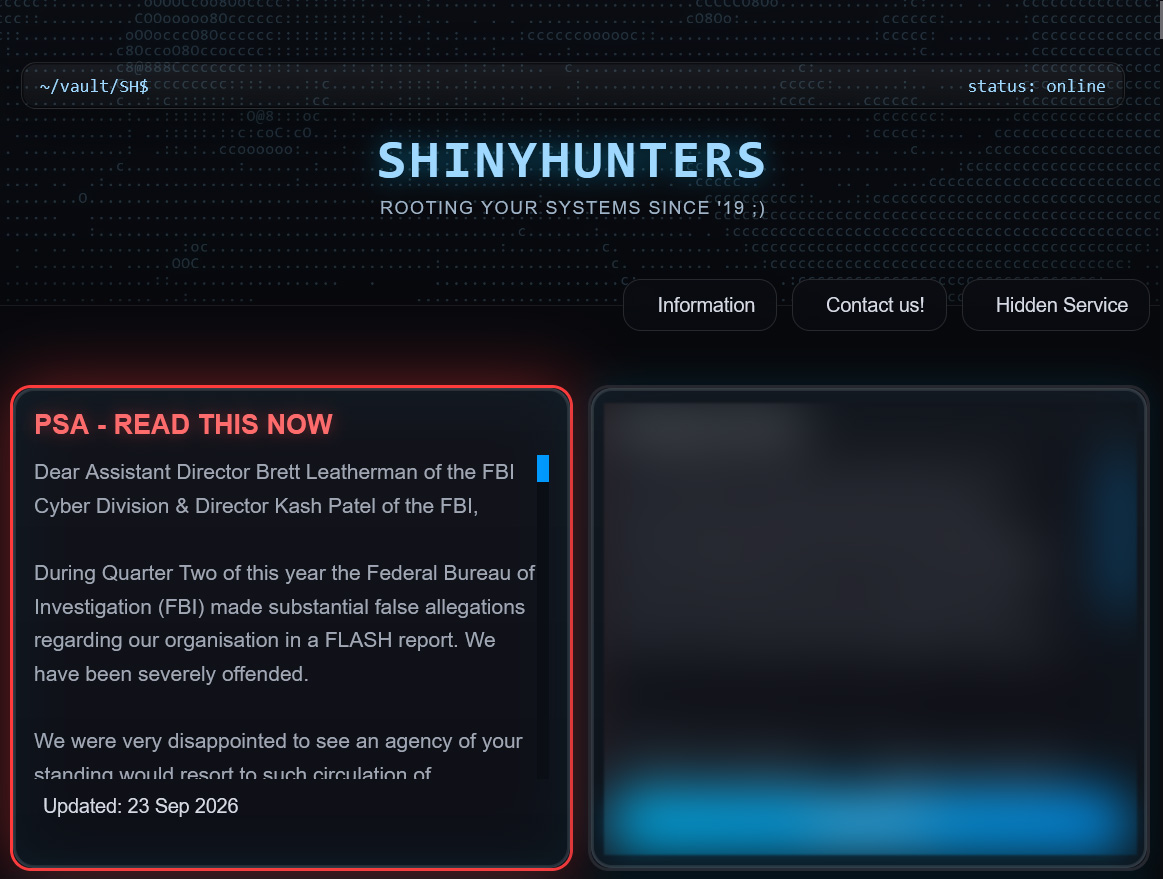
ShinyHunters publicó posteriormente una extensa declaración en su sitio de filtraciones de datos en la que afirma que el ataque fue una represalia por un informe FLASH del FBI que detallaba a ShinyHunters y que se publicó en mayo de 2026. El grupo disputa las afirmaciones de que los actores de ShinyHunters puedan exagerar el acceso a información sensible, acosar a víctimas y sus familiares, realizar ataques de swatting y afirmar falsamente poseer material comprometedor.
Los actores de la amenaza negaron esas acusaciones y también rechazaron las afirmaciones de que forman parte de "The Com", una comunidad de ciberdelincuencia de estructura laxa frecuentemente vinculada a brechas de datos, ataques de robo de criptomonedas y mencionada habitualmente por las fuerzas del orden y los investigadores de seguridad. En la declaración, ShinyHunters dio al FBI una semana para corregir o eliminar el informe FLASH, aunque afirmó que la exigencia no tenía motivación económica y no era extorsión.
Cuando se le preguntó si el grupo publicaría los presuntos datos robados del FBI si la agencia no modificaba el informe, ShinyHunters declinó responder. "Sin comentarios", dijo el actor de la amenaza a BleepingComputer. Cuando BleepingComputer preguntó al representante principal de la banda de extorsión ShinyHunters si les preocupaba que esto condujera a una mayor presión del gobierno estadounidense para capturarlos, respondió: "No me importa".
La presunta vulnerabilidad zero-day en PeopleSoft no sería la primera vez que ShinyHunters se vincula con la explotación de una vulnerabilidad desconocida de Oracle. Durante la campaña de robo de datos de Oracle E-Business Suite de Clop en 2025, ShinyHunters formó parte de un grupo que se autodenominaba "Scattered Lapsus$ Hunters" que filtró una prueba de concepto de explotación que Oracle confirmó posteriormente que coincidía con una utilizada en los ataques.
ShinyHunters dijo más tarde a BleepingComputer que la explotación les pertenecía originalmente y que el grupo de ransomware Clop la obtuvo sin autorización. Esa disputa resurgió la semana pasada cuando ShinyHunters vulneró y desfiguró el sitio de filtraciones de datos de Clop, afirmando haber robado datos del servidor y las claves privadas de su servicio Tor onion. El grupo agregó posteriormente a Clop a su propio sitio de filtraciones y amenazó con extorsionar a la operación de ransomware, diciendo que el ataque era una represalia por amenazas presuntamente realizadas durante la campaña de Oracle E-Business Suite.
BleepingComputer se ha puesto en contacto con el FBI, Oracle y el equipo de inteligencia de amenazas Mandiant de Google Cloud en relación con la presunta brecha y el zero-day de PeopleSoft y actualizará esta historia si recibe una respuesta.
Construya su plan de seguridad para ataques impulsados por IA
Únase a Mikko Hyppönen y a líderes de seguridad de la NFL, CHANEL y Atlassian en una cumbre digital de dos horas sobre lo que cambian los ataques a la velocidad de la IA, lo que los defensores deberían dejar de hacer y cómo validar, decidir, corregir y revalidar a velocidad de máquina.
Artículos relacionados:
- Florida confirma brecha en la base de datos del DMV a través de una cuenta policial robada
- IDScan confirma brecha vinculada al robo de 153 millones de licencias de conducir
- Mathspace revela brecha de datos que afecta a más de 1 millón de personas
- IDScan demandada por presunta brecha de datos que afecta a 153 millones de conductores
- Brecha de datos de Novocure afecta a más de 1,400 pacientes con cáncer
Temas: Brecha de datos, Empleado, FBI, Oracle PeopleSoft, ShinyHunters, Zero-Day. Lawrence Abrams.
















Deja una respuesta