

Microsoft ha recordado a los clientes que la solución de gestión de identidades y accesos (IAM) Entra ID contará con mejor protección contra ataques de inyección de scripts externos a partir del próximo mes. La compañía había anunciado por primera vez sus planes para proteger los inicios de sesión de Entra ID contra estos ataques en noviembre de 2025.
Según una actualización del centro de mensajes del lunes vista por BleepingComputer, Microsoft comenzará a aplicar defensas adicionales de Política de Seguridad de Contenido (CSP) que solo permitirán scripts provenientes de dominios confiables de la red de entrega de contenido (CDN) de Microsoft durante los inicios de sesión en Entra ID. El despliegue debería finalizar a finales de octubre de 2026, después de lo cual todos los usuarios estarán protegidos contra diversos riesgos de seguridad en el inicio de sesión, incluidos los ataques de cross-site scripting en los que se inyecta código malicioso en sitios web para robar credenciales.
"Microsoft Entra ID mejorará la seguridad del inicio de sesión mediante la aplicación de una Política de Seguridad de Contenido que bloquee la inyección de scripts externos a partir de mediados de octubre de 2026. Este cambio ayuda a proteger a los usuarios de amenazas como el cross-site scripting (XSS) al permitir que solo se ejecuten scripts alojados por Microsoft de confianza durante la autenticación y bloquear código no autorizado o inyectado externamente", afirmó la compañía.
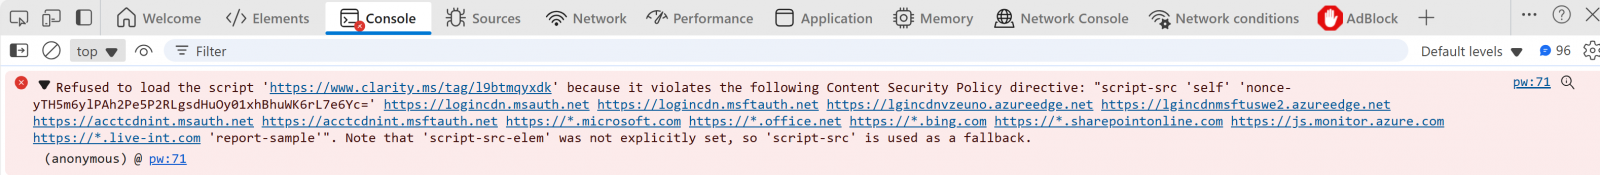
Microsoft aconsejó a los clientes empresariales que dejen de usar extensiones de navegador y herramientas que inyectan código o scripts en las páginas de inicio de sesión antes de que los nuevos cambios de CSP entren en vigor. También les instó a probar los escenarios de inicio de sesión antes de la fecha límite del próximo mes para identificar y solucionar cualquier problema de dependencia de herramientas de inyección de código. Los administradores de TI pueden identificar el impacto potencial revisando los flujos de inicio de sesión en la consola de desarrollador del navegador y buscando violaciones que aparezcan en texto rojo con detalles sobre los scripts bloqueados.
"Los usuarios seguirán pudiendo iniciar sesión incluso si las herramientas de inyección de scripts no compatibles dejan de funcionar. Este cambio está habilitado de forma predeterminada como parte de la actualización del servicio y no requiere configuración del inquilino", añadió la compañía. "La Biblioteca de Autenticación de Microsoft (MSAL) y los flujos de autenticación basados en API no se ven afectados porque la aplicación de CSP solo se aplica a las experiencias de inicio de sesión basadas en navegador que utilizan login.microsoftonline.com".
Este cambio forma parte de la Iniciativa de Futuro Seguro (Secure Future Initiative, SFI) de Microsoft, anunciada después de que piratas informáticos chinos violaran los buzones de Exchange Online de decenas de organizaciones y cientos de individuos en todo el mundo en mayo y junio de 2023. Como parte de la misma iniciativa, Microsoft también deshabilitó todos los controles ActiveX en las versiones de Windows de las aplicaciones de Microsoft 365 y Office 2024, y actualizó los valores predeterminados de seguridad de Microsoft 365 para bloquear el acceso a archivos de Office, SharePoint y OneDrive mediante protocolos de autenticación heredados.
Artículos relacionados
- Vulnerabilidad en el plugin Ninja Forms explotada para hackear sitios de WordPress
- Microsoft recuerda a los administradores migrar usuarios de Entra ID a passkeys
- Casi 22,000 servidores de Microsoft Exchange vulnerables a ataques de secuestro
- Microsoft parchea fallos de ejecución de código y escalada de privilegios de máxima gravedad
- Microsoft: Windows 11 23H2 alcanza el fin de soporte en 30 días
















Deja una respuesta