

Escaneos activos contra servidores Rejetto HFS por vulnerabilidad RCE crítica
Los atacantes están realizando escaneos activos en busca de una vulnerabilidad de clave de firma débil en Rejetto HFS, identificada como CVE-2026-61500, que permite la falsificación de sesiones, la toma de control de cuentas y la ejecución remota de código (RCE).
Caitlin Condon, vicepresidenta de investigación de seguridad de VulnCheck, informó en LinkedIn durante el fin de semana que los honeypots de Canary Intelligence de la compañía habían observado sondeos dirigidos a CVE-2026-61500. Según Condon, la actividad observada parece ser un reconocimiento a pequeña escala desde una única dirección IP de China Telecom, que sondeaba implementaciones en Japón y Estados Unidos.
Rejetto HFS (HTTP File Server) es una herramienta de servidor de archivos gratuita y de código abierto utilizada para compartir archivos autoalojados en Windows, Linux y macOS.
CVE-2026-61500, publicada por primera vez el 13 de julio de 2026, es una debilidad de firma y fuga de cookies de sesión que se corrigió en la versión 3.2.1 de Rejetto HFS.
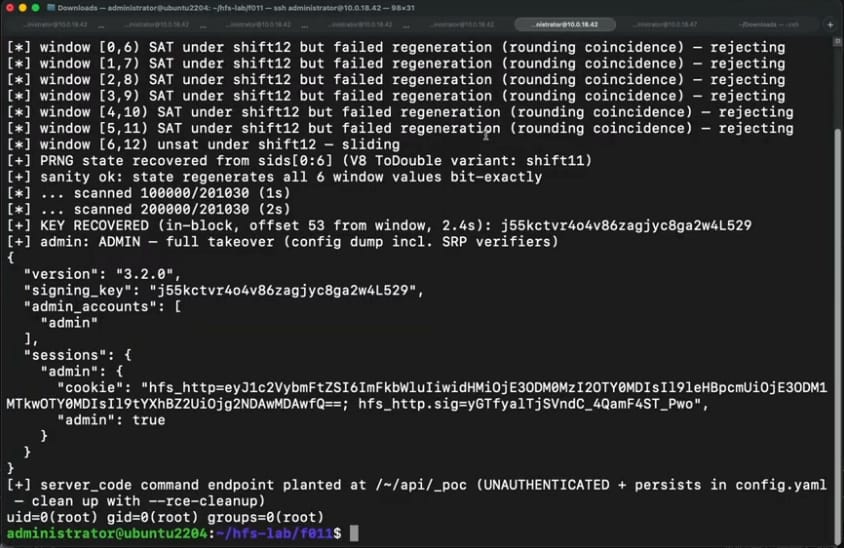
"Rejetto HFS 3.0.0 hasta 3.2.0 deriva su clave de firma de cookies de sesión del generador no criptográfico Math.random() y divulga salidas del mismo generador a clientes no autenticados durante el inicio de sesión", dice la descripción de la falla en el NVD de NIST. "Un atacante remoto puede recopilar un pequeño número de respuestas de inicio de sesión, reconstruir el estado del generador, recuperar la clave de firma y falsificar una cookie de sesión de administrador válida, lo que lleva a acceso administrativo completo y ejecución remota de código a través de la función de configuración server_code".
Investigadores de Horizon3 descubrieron la falla utilizando el modelo Mythos de Anthropic, que identificó tanto la generación débil de la clave de firma como la fuga que permitía la recuperación de la clave.
Horizon3 publicó más detalles sobre la vulnerabilidad y un exploit de prueba de concepto (PoC) en un informe el 30 de septiembre de 2026.
"Mythos no solo señaló el PRNG inseguro de forma aislada, sino que identificó simultáneamente que la aplicación filtraba salidas sin procesar de Math.random() a través de una ruta de código separada, reconoció esos dos hechos como una cadena y determinó que la fuga producía exactamente las observaciones necesarias para hacer factible la recuperación del estado", explicó Horizon3.
El exploit de los investigadores demuestra la cadena para abusar de la capacidad integrada de HFS de ejecutar JavaScript personalizado del lado del servidor y lograr ejecución remota de código.
La publicación de estos detalles técnicos puede haber provocado la actividad de sondeo dirigida a CVE-2026-61500. Los posibles escenarios de ataque incluyen acceder, robar o eliminar archivos de HFS, instalar malware en el servidor o utilizar el host comprometido para acceder a sistemas internos. Sin embargo, VulnCheck no ha compartido detalles sobre explotación exitosa o actividad posterior a la explotación.
Se recomienda a los usuarios de Rejetto HFS actualizar a la versión 3.2.1 o, idealmente, a la última versión estable 3.3.4 lo antes posible.
Construya su plan de seguridad para ataques impulsados por IA
Únase a Mikko Hyppönen y líderes de seguridad de la NFL, CHANEL y Atlassian en una cumbre digital de dos horas sobre qué cambian los ataques a velocidad de IA, qué deben dejar de hacer los defensores y cómo validar, decidir, corregir y revalidar a velocidad de máquina.
Artículos relacionados:
- Brecha en Frontline Education expone datos de empleados de distritos escolares
- GitLab advierte sobre vulnerabilidad RCE crítica en el servicio AI Gateway
- Dell pide a los administradores parchear fallos CSM de máxima severidad lo antes posible
- Microsoft dice que los actores de amenazas van por delante en la incipiente carrera de IA
- Kiteworks parchea vulnerabilidad de inyección de código de máxima severidad
Etiquetas: File Server, Rejetto HFS, Scanning, Vulnerability
Bill Toulas – Artículo anterior
Publicar un comentario – Reglas de la comunidad
Debe iniciar sesión para publicar un comentario. ¿Aún no es miembro? Regístrese ahora.
También te puede gustar:






Deja una respuesta