

El malware PoeLLM infecta servidores de IA expuestos en ataques de criptominería
Una campaña de criptominería que tiene como objetivo servicios de inteligencia artificial expuestos está empleando el malware PoeLLM para transformar los servidores comprometidos en escáneres y plataformas de lanzamiento de exploits. El malware utiliza un método inusual para obtener las direcciones de comando y control (C2): extrae palabras clave de un poema alojado en GitHub.
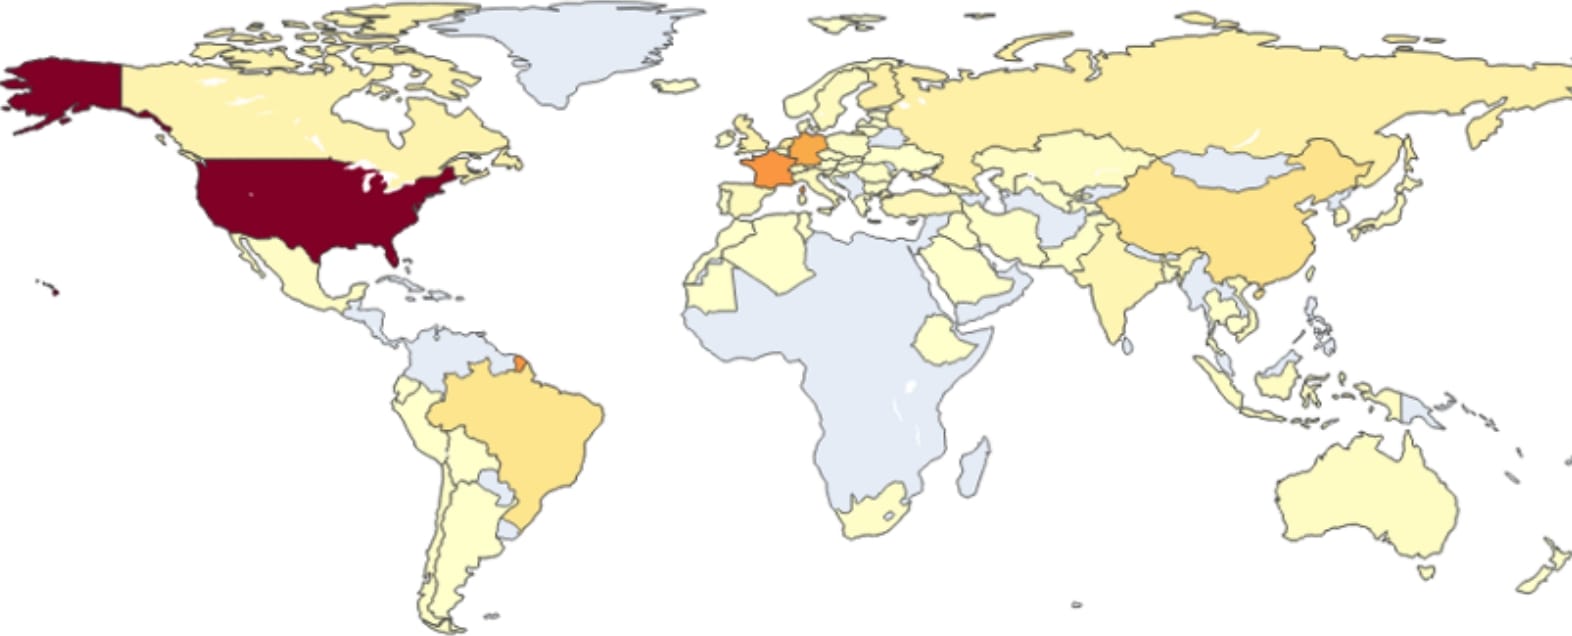
Los investigadores de Black Lotus Labs (BLL) de Lumen, que siguen este malware botnet, afirman que ha comprometido más de 3400 servidores, con una actividad máxima de hasta 800 sistemas infectados activos en un solo día. PoeLLM ha estado activo al menos desde abril, pero su actividad ha aumentado significativamente desde entonces, con al menos 11 servidores C2 creados hasta la fecha. Según la investigación, la operación se dirigió a sistemas en Estados Unidos y Europa Occidental.
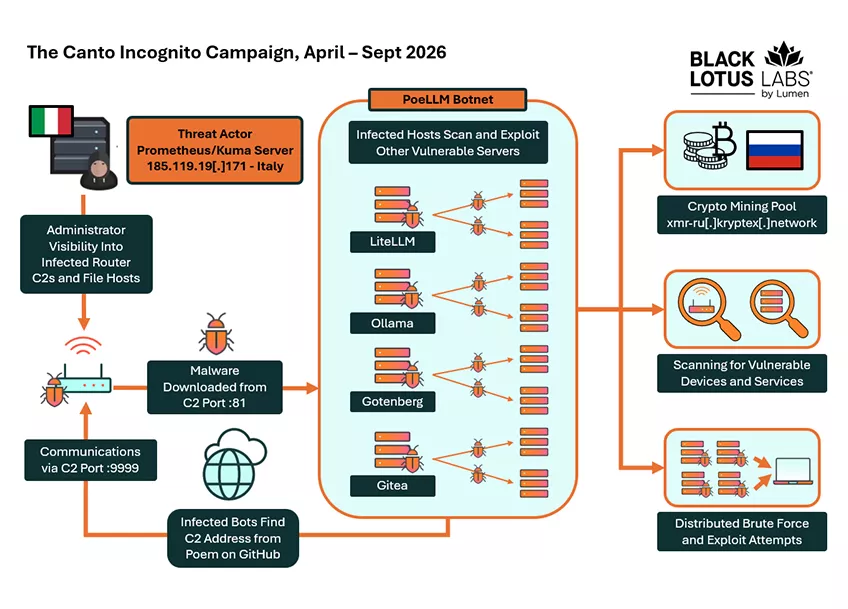
Muchas de las víctimas ejecutan herramientas de IA expuestas como LiteLLM y Ollama, el convertidor de PDF Gotenberg y el kit de desarrollo Gitea, además de haberse detectado indicios de ataques dirigidos a Ivanti Sentry. BLL señala que las implementaciones de IA/LLM son objetivos atractivos para los actores de amenazas porque a menudo están mal configuradas, expuestas en línea y suelen ejecutarse en potentes clústeres de GPU adecuados para la criptominería.
Poesía y malware
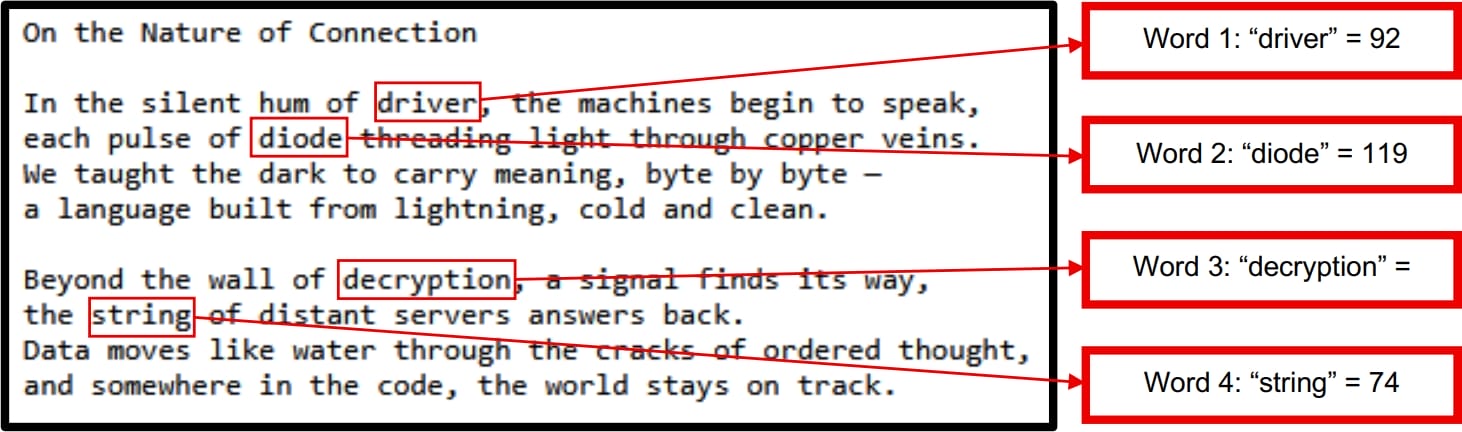
En un informe publicado hoy, los investigadores de BLL indican que PoeLLM, un archivo ELF llamado libgcrypt, obtiene cuatro palabras o frases de un poema titulado "On the Nature of Connection" en un archivo 'dash.css' alojado en un repositorio de GitHub que parece ser un fork de Node.js. Luego asigna estas palabras a números mediante un diccionario codificado, generando una dirección IPv4 correspondiente al C2. Para cambiar la dirección C2, el operador modifica el poema. Hasta ahora lo han modificado 11 veces, pero los investigadores sospechan que puede haber al menos otra actualización.
El malware incorpora funcionalidad de shell remoto, mineros de criptomonedas XMRig e Iron, escaneo HTTP/S y capacidades de despliegue de exploits. Los investigadores de BLL descubrieron que las víctimas se comunican con un servicio ruso de criptominería llamado Kryptex. Una vez que un servidor es comprometido, se convierte en un trampolín para propagar el malware, utilizando el escaneo en los puertos 3000 y 4000, asociados con Gotenberg y LiteLLM, e intentando explotar la vulnerabilidad CVE-2026-42271.
La vulnerabilidad CVE-2026-42271 afecta a los endpoints de prueba del servidor MCP de LiteLLM. Originalmente se divulgó como que requería autenticación y recibió una puntuación de alta gravedad. Los investigadores de Horizon.ai confirmaron que podría encadenarse con otro problema de seguridad, CVE-2026-48710, para lograr ejecución remota de código (RCE) sin autenticación.
Al analizar la infraestructura, BLL encontró que varios servidores C2 presentaban interfaces de administración de routers vulnerables, lo que sugiere que el atacante reutilizó routers comprometidos en los ataques. Los investigadores no pudieron hacer una atribución confiable, pero evalúan con confianza moderada que el operador es italiano, basándose en comentarios en el malware y en un servidor ubicado en Italia que aloja la interfaz administrativa.
Para protegerse contra los ataques de PoeLLM, los administradores de sistemas deben aplicar las últimas actualizaciones de seguridad, reducir la exposición a internet de los activos críticos y restringir el acceso externo solo a IP de confianza. Se recomienda a los administradores inspeccionar los registros de monitoreo de red y buscar conexiones a los indicadores de compromiso (IoCs) compartidos por Black Lotus Labs.
Actualización [11:40 EST]: Se corrigió el número de servidores comprometidos. El informe original recibido por BleepingComputer indicaba que 2100 servidores estaban comprometidos, pero los investigadores actualizaron la cifra a 3400 en el informe en vivo.
Construya su plan de seguridad para ataques impulsados por IA
Únase a Mikko Hyppönen y líderes de seguridad de la NFL, CHANEL y Atlassian en una cumbre digital de dos horas sobre qué cambian los ataques a velocidad de IA, qué deben dejar de hacer los defensores y cómo validar, decidir, corregir y revalidar a velocidad de máquina.
Artículos relacionados:
- El nuevo malware Carbonato utiliza agentes de IA para secuestrar hosts Docker expuestos
- El nuevo malware ClosedQuorum para Windows utiliza IA para decisiones de ataque
- El nuevo malware RatHat para Android utiliza IA para automatizar el control de dispositivos
- Teléfonos Android de bajo costo se envían con malware de proxy residencial
- Músico enviado a prisión por fraude de streaming de 10 millones de dólares usando bots de IA
- Inteligencia artificial
- C2
- Criptominero
- Evasivo
- Malware
- Minero
- PoeLLM
- XMRig
Bill Toulas
Artículo anterior
Artículo siguiente
Publicar un comentario Reglas de la comunidad
Debe iniciar sesión para publicar un comentario. ¿Aún no es miembro? Regístrese ahora.
También te puede gustar:
















Deja una respuesta