

La minorista británica de moda online ASOS ha confirmado que una reciente filtración de datos fue provocada por un ataque de ingeniería social. Los atacantes se hicieron pasar por un contacto de confianza para obtener las credenciales de acceso de un empleado y, con ellas, accedieron a información almacenada en determinadas plataformas de terceros utilizadas por la compañía.
Descubrimos que un tercero no autorizado accedió a una cuenta de empleado de ASOS haciéndose pasar por un contacto de confianza para obtener las credenciales de inicio de sesión. Esas credenciales se utilizaron después para acceder a información en ciertas plataformas de terceros empleadas por ASOS.
Según la notificación de seguridad que la empresa compartió con BleepingComputer, ASOS bloqueó las plataformas afectadas y puso en marcha una investigación con el respaldo de expertos externos, las fuerzas de seguridad y las autoridades reguladoras.
ASOS es una de las mayores minoristas de moda online del Reino Unido y vende ropa, calzado, accesorios y productos de belleza a clientes de todo el mundo.
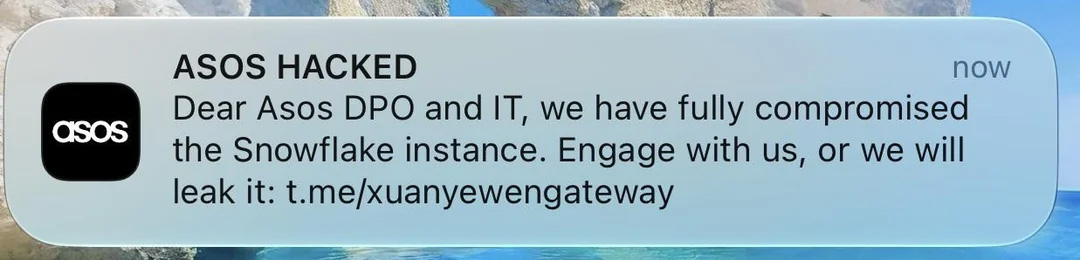
El 6 de octubre de 2026, los clientes de ASOS recibieron una notificación push a través de la aplicación móvil de la compañía en la que se denunciaba el robo de datos de clientes y se instaba al personal de la empresa a contactar con los atacantes en Telegram.
El actor de amenazas, que se autodenomina «Xuanye Group», afirmó haber sustraído datos de clientes, pero no información de pago. ASOS acabó confirmando mediante un comunicado publicado en su sitio web que había sufrido una filtración que podría haber expuesto cierta información personal «básica» y datos de contacto.
La actualización más reciente enviada a los clientes confirma que los datos expuestos son los siguientes:
- Nombres completos
- Datos de contacto
- Cierta información no personal relacionada con la cuenta
ASOS asegura que los piratas informáticos no accedieron a la información de las tarjetas de pago ni a las contraseñas de las cuentas. La compañía también afirma que su sitio web y su aplicación fueron en todo momento, y siguen siendo, completamente seguros de utilizar.
No es necesario que realice ninguna acción en su cuenta. Sin embargo, le pedimos que se mantenga alerta ante mensajes o llamadas inesperadas que afirme proceder de ASOS. Nunca le pediremos que comparta contraseñas, códigos de seguridad o datos de pago mediante un mensaje o una llamada no solicitados.
ASOS señala que la investigación sigue en curso y que compartirá nuevas actualizaciones si surgen hallazgos relevantes. La empresa también ha asegurado que ya ha adoptado medidas adicionales de seguridad para evitar incidentes similares en el futuro.
BleepingComputer ha preguntado a ASOS por el número de clientes afectados por este incidente, pero todavía no ha recibido una cifra.
Construya su plan de seguridad para ataques impulsados por IA
Únase a Mikko Hyppönen y a responsables de seguridad de la NFL, CHANEL y Atlassian en una cumbre digital de dos horas sobre qué cambian los ataques a la velocidad de la IA, qué deberían dejar de hacer los defensores y cómo validar, decidir, corregir y volver a validar a velocidad de máquina.
Artículos relacionados
- Advantest confirma el robo de información personal en un ataque de ransomware
- La filtración de datos del LACMA del año pasado expuso datos médicos y de la seguridad social
- ASOS confirma una filtración de datos tras las notificaciones «HACKED» en la aplicación
- Times Car confirma una filtración de datos que afecta a 6,6 millones de cuentas de usuario
- BigCommerce alerta a los comerciantes de una filtración de datos vinculada a las aplicaciones Ribon
















Deja una respuesta