

Teléfonos Android de bajo costo vienen con malware proxy residencial
Investigadores de seguridad han descubierto una campaña de malware denominada 'Midnight Mimosa' que afecta a teléfonos Android de bajo costo. El software malicioso viene incrustado directamente en el firmware de los dispositivos, lo que permite a los atacantes instalar aplicaciones sin consentimiento, generar ingresos por publicidad fraudulenta y utilizar los teléfonos como proxies residenciales.
El malware aprovecha privilegios a nivel de sistema, otorgados por su integración en el firmware de dispositivos con chipsets MediaTek. Esto le permite instalar y eliminar aplicaciones, conceder permisos sensibles y ejecutar código descargado de forma remota sin interacción del usuario. Se desconoce quién está detrás de la modificación del firmware o en qué punto de la cadena de suministro se introdujo.
Según los investigadores de Bitdefender, la campaña ha afectado a miles de dispositivos en más de 150 países durante aproximadamente dos años, con la mayor cantidad de víctimas en México, Francia, Italia, Estados Unidos, Alemania, Brasil y España.
Se encontró malware preinstalado en dispositivos con nombres de modelo asociados a fabricantes legítimos, como el Doogee S200 X y el Cubot KINGKONG X, así como en teléfonos que imitan productos de Samsung y Apple. En el foro XDA, propietarios de teléfonos Cubot y Doogee reportaron aplicaciones sospechosas que se reinstalaban repetidamente después de ser eliminadas. Un usuario de un Doogee Fire 3 Max señaló que una actualización oficial de firmware infectó el dispositivo, y que el malware desapareció al restaurar una versión anterior pero regresó al reinstalar la actualización.
Algunos usuarios indicaron que los fabricantes lanzaron actualizaciones de firmware que resolvieron las infecciones, pero las empresas no han explicado públicamente cómo se introdujo el software malicioso. Bitdefender mencionó el post del foro XDA en su informe y señaló que uno de los paquetes de malware reportado por los usuarios, com.android.non.szcz, pertenece a la misma familia.
Malware preinstalado en Android
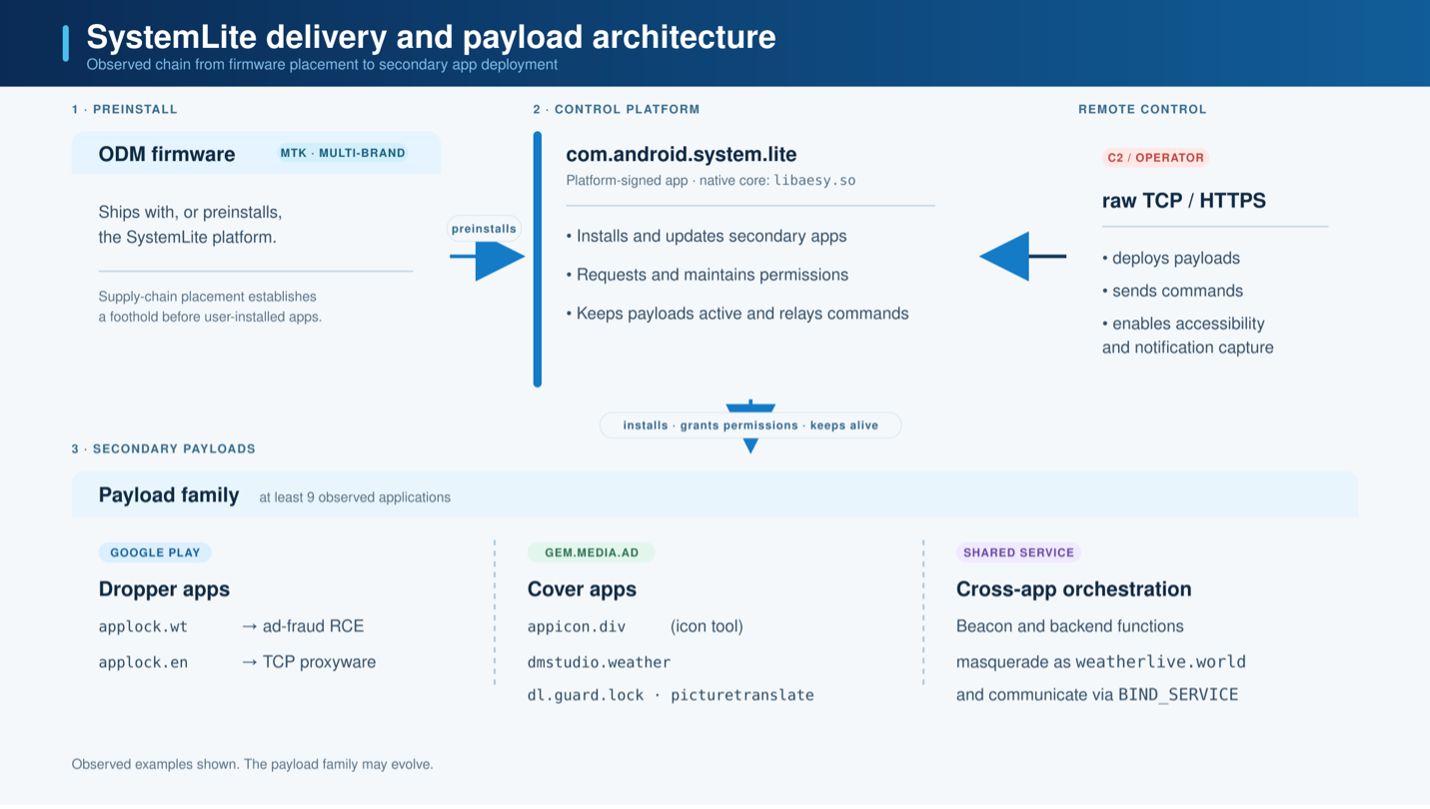
A diferencia del malware típico de Android, que requiere que el usuario instale una aplicación maliciosa, Midnight Mimosa ya está presente en la partición del sistema cuando el cliente recibe el teléfono. Los programas maliciosos se hacen pasar por paquetes legítimos del sistema Android, utilizando nombres como com.android.system.lite, com.android.sys.prot y com.android.sys.gmsprot. Al estar firmados y ejecutarse con privilegios elevados, no se pueden eliminar mediante el proceso normal de desinstalación.
Bitdefender descubrió la campaña después de que su tecnología de Detección de Anomalías en Aplicaciones marcara una aplicación sospechosa del sistema llamada com.android.system.lite que instalaba y eliminaba otras aplicaciones silenciosamente. Una investigación posterior determinó que formaba parte de un framework de malware más amplio que descarga módulos adicionales desde servidores de comando y control (C2) para realizar diversas actividades maliciosas.
Los investigadores identificaron aproximadamente 32 aplicaciones distribuidas a través del framework, incluidas aplicaciones disfrazadas de utilidades meteorológicas, gestores de archivos, bloqueadores de aplicaciones, herramientas de OCR y editores de audio.
La propia aplicación del sistema no registra las impresiones y clics fraudulentos. El motor de ingresos es impulsado por las aplicaciones encubiertas que se instalan, incluidas aplicaciones de clima, bloqueo de aplicaciones, notas y OCR que parecen reales, las cuales cargan anuncios genuinos a través de un SDK de publicidad legítimo. El objetivo es simple: cargar una ventana invisible sobre las aplicaciones que registra la visualización de anuncios.
Estas aplicaciones se utilizan para generar impresiones y clics publicitarios fraudulentos, y algunas muestran anuncios en ventanas ocultas o interactúan automáticamente con los anuncios sin que el propietario del dispositivo lo sepa. El malware también emplea técnicas para evadir las protecciones de seguridad de Android.
Antes de instalar aplicaciones maliciosas silenciosamente, desactiva temporalmente la aplicación Google Play Store (com.android.vending), supuestamente para evitar que Google Play Protect detecte la instalación. Una vez completada, vuelve a habilitar Play Store para no levantar sospechas. Algunas variantes también manipulan la información del instalador registrada en Android para que las aplicaciones maliciosas parezcan haber sido instaladas a través de Google Play, aunque fueron desplegadas directamente por el malware.
El malware también incluye funciones que convierten los teléfonos Android infectados en proxies residenciales que pueden retransmitir tráfico de red. Bitdefender identificó una aplicación maliciosa disfrazada de bloqueador de aplicaciones, com.mobile.applock.en, que contiene un componente de proxy TCP que registra los dispositivos infectados con un servidor de comandos remoto. Una vez registrado, se pueden enviar instrucciones al malware para conectarse a hosts específicos y reenviar tráfico a través del dispositivo infectado. Esto podría permitir a los atacantes enrutar tráfico malicioso a través de las conexiones de los propietarios de los teléfonos, ocultando el origen real de los ataques o accediendo a dispositivos alcanzables desde el dispositivo infectado.
Bitdefender confirmó que la infraestructura de comando y control del proxy estaba operativa y aceptaba registros de dispositivos. Sin embargo, durante sus pruebas, los investigadores señalaron que su dispositivo recién registrado no recibió objetivos de retransmisión, por lo que no pudieron confirmar si los atacantes estaban reenviando tráfico activamente.
Los investigadores también descubrieron 13 aplicaciones de Android distribuidas a través de Google Play Store que contenían el mismo código de fraude publicitario y se comunicaban con la infraestructura conocida de Midnight Mimosa. A diferencia de los componentes preinstalados del sistema, estas aplicaciones no tienen privilegios elevados para instalar otro software silenciosamente. Sin embargo, aún pueden mostrar anuncios fuera de su interfaz de usuario, incluso cuando los usuarios no están usando el teléfono. Las aplicaciones se distribuyeron utilizando 13 certificados de firma diferentes y al menos dos cuentas de desarrollador, identificadas como fivedev y CPS Developer.
Los investigadores también encontraron firmware firmado con certificados asociados al fabricante chino Shenzhen Zediel, pero señalaron que no está claro si la empresa estuvo involucrada en la campaña de malware.
Para los consumidores afectados, eliminar el malware es difícil porque está instalado como una aplicación de sistema con altos privilegios. Bitdefender afirma que la eliminación requiere una limpieza a nivel de firmware o deshabilitar el componente malicioso utilizando Android Debug Bridge (ADB), lo que puede resultar complicado para muchos usuarios.
Artículos relacionados
- Hackers infectan unidades centrales de automóviles Android con malware de botnet proxy
- Nuevo malware Carbonato utiliza agentes de IA para secuestrar hosts Docker expuestos
- Nuevo malware bancario RemControl para Android ataca a usuarios en Europa y Canadá
- Nuevo malware RatHat para Android utiliza IA para automatizar el control de dispositivos
- Infraestructura de la botnet Sality desmantelada en una operación global conjunta
Comentarios
Cómo desearía que los teléfonos inteligentes fueran como las PC normales, de esta manera podría instalar mi sistema operativo y software de elección y no tener que preocuparme cada vez que veo noticias como esta… Ya sabes, como hago al saltarme las noticias de errores o fallos mensuales de Windows 11 porque migré a Linux. Brindo por iniciativas como PostmarketOS/Nura. Es el único camino a seguir, a menos que tengas un teléfono inteligente basado en RISC-V que también ejecute alguna distribución de Linux móvil. Ni siquiera puedo rootear e instalar algo como LineageOS en mi teléfono inteligente ahora, debido a la maldita API de integridad de Google.
















Deja una respuesta