

Citrix insta a administradores a parchear de inmediato una nueva falla RCE en NetScaler
Citrix ha advertido a los administradores de TI que apliquen parches de inmediato en sus sistemas para contrarrestar una nueva vulnerabilidad crítica que afecta a los dispositivos de red NetScaler ADC y a las soluciones de acceso remoto seguro NetScaler Gateway.
La falla, registrada como CVE-2026-107406, se origina en una debilidad de desbordamiento de memoria que los atacantes pueden aprovechar para obtener ejecución remota de código (RCE) en los dispositivos objetivo o provocar un estado de denegación de servicio que cause bloqueos.
Para ser vulnerable, los equipos NetScaler ADC y NetScaler Gateway deben estar configurados como proveedor de identidad (IdP) o proveedor de servicios (SP) de Security Assertion Markup Language (SAML).
"Instamos encarecidamente a los clientes afectados a revisar el aviso y actualizar las instancias de NetScaler afectadas a las versiones recomendadas lo antes posible", dijo la compañía. "Al momento de la publicación del boletín, Citrix no tiene conocimiento de explotaciones no mitigadas de esta vulnerabilidad".
Citrix recomendó a los clientes actualizar los dispositivos NetScaler ADC y NetScaler Gateway vulnerables a:
- NetScaler ADC y NetScaler Gateway 14.1-73.46 y posteriores,
- NetScaler ADC y NetScaler Gateway 13.1-64.29 y versiones posteriores de 13.1,
- NetScaler ADC 14.1-FIPS 14.1-73.46 FIPS y versiones posteriores de 14.1-FIPS,
- NetScaler ADC 13.1-FIPS y 13.1-NDcPP 13.1.37.283 y versiones posteriores de 13.1-FIPS y 13.1-NDcPP.
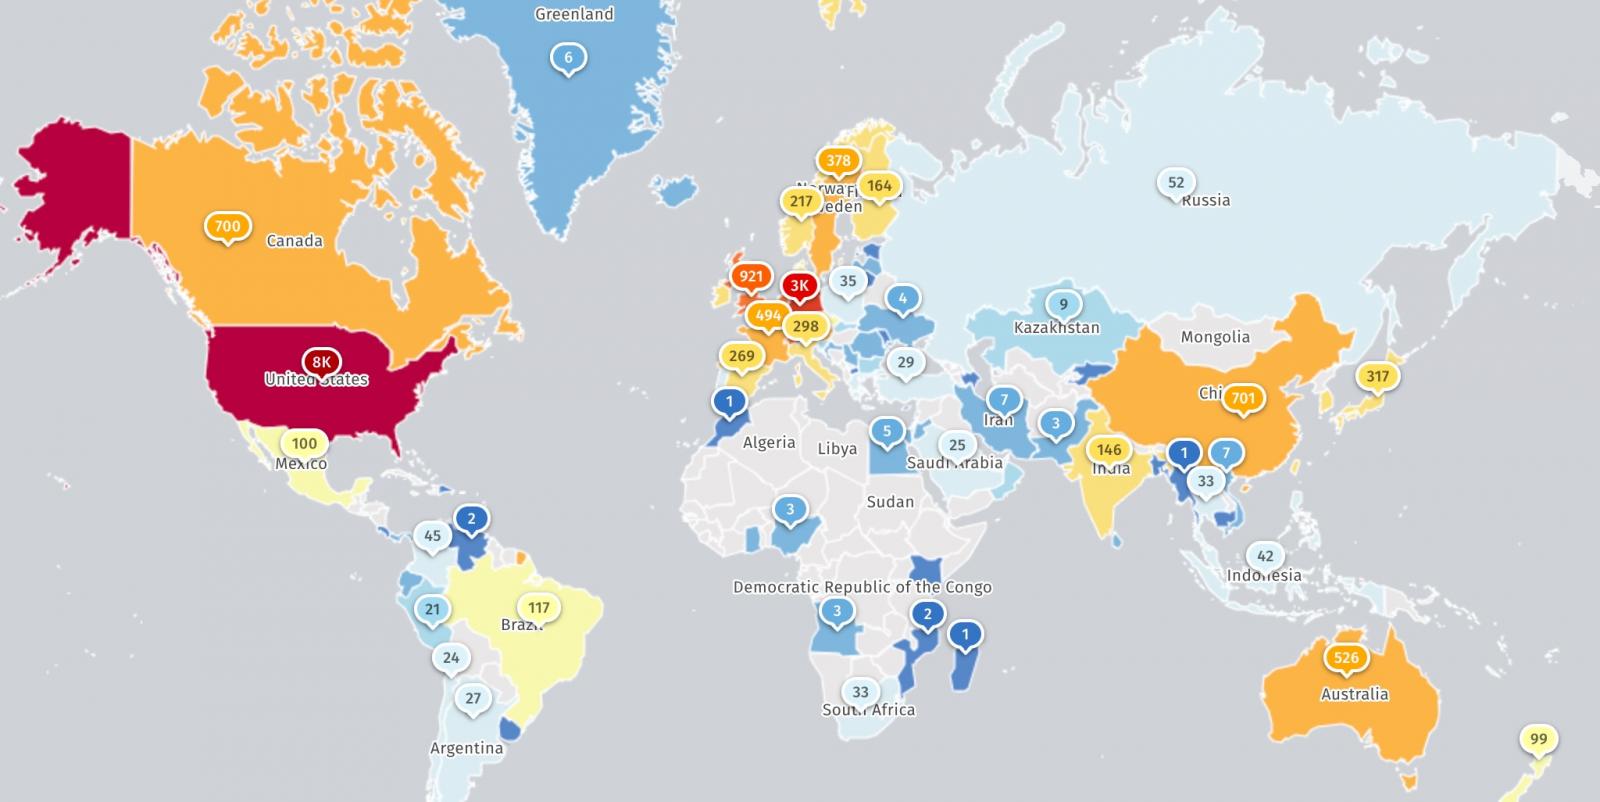
El organismo de vigilancia de amenazas en Internet Shadowserver rastrea más de 21,000 direcciones IP con huellas de NetScaler expuestas en Internet (incluyendo algo más de 1,500 instancias de Gateway y casi 20,000 dispositivos NetScaler ADC).
Sin embargo, en este momento no hay información sobre cuántas son honeypots, ya han sido parcheadas o tienen configuraciones vulnerables.
Aunque Citrix no ha encontrado evidencia de que los atacantes hayan comenzado a explotar CVE-2026-107406 en el mundo real, la compañía advirtió sobre otras vulnerabilidades de NetScaler que los atacantes han aprovechado desde principios de año.
Por ejemplo, en marzo, Citrix urgió a los clientes a parchear otros dos problemas de seguridad de NetScaler (CVE-2026-3055 y CVE-2026-4368) días antes de que los actores de amenazas comenzaran a explotarlos. Más recientemente, en septiembre, publicó actualizaciones de seguridad para otros dos zero-days de RCE en NetScaler explotados activamente (CVE-2026-88771 y CVE-2026-88772) que permitían a los atacantes desplegar web shells personalizados y malware de tunelización, robar credenciales, obtener acceso root y propagarse en las redes internas de las víctimas. A principios de este mes, Citrix emitió actualizaciones de emergencia para abordar una falla zero-day de denegación de servicio en NetScaler (CVE-2026-88779) que, según investigadores y administradores, también podría explotarse para obtener ejecución remota de código.
La Agencia de Ciberseguridad y Seguridad de Infraestructura de Estados Unidos (CISA) ha señalado 27 vulnerabilidades de Citrix explotadas activamente desde noviembre de 2021, incluidas siete utilizadas en ataques de ransomware.
Construya su plano de seguridad para ataques impulsados por IA
Únase a Mikko Hyppönen y líderes de seguridad de la NFL, CHANEL y Atlassian en una cumbre digital de dos horas sobre qué cambian los ataques a velocidad de IA, qué deben dejar de hacer los defensores y cómo validar, decidir, corregir y revalidar a velocidad de máquina.
Artículos relacionados:
- CISA ordena a las agencias federales parchear fallas explotadas de Citrix antes del miércoles
- Citrix insta a administradores a parchear nuevas fallas de NetScaler lo antes posible
- Cisco advierte sobre fallas críticas que permiten la toma de control de switches Nexus
- Error crítico de Cisco permite a hackers agregar usuarios root en dispositivos SEG
- CISA ordena a las agencias federales parchear la falla RCE de Citrix NetScaler antes del sábado
Etiquetas: Citrix, Denegación de Servicio, DoS, Netscaler, RCE, Ejecución Remota de Código, Advertencia
Sergiu Gatlan
Artículo anterior
Publicar un comentario Reglas de la comunidad
Debe iniciar sesión para publicar un comentario. ¿Aún no es miembro? Regístrese ahora
También te puede gustar:






Deja una respuesta