

Ledger ha confirmado que algunos de sus dispositivos distribuidos a través del revendedor del sudeste asiático CryptoBilis fueron comprometidos con un implante de hardware que drenó las billeteras de criptomonedas de los usuarios. La compañía ha estado investigando informes de usuarios que perdieron fondos de billeteras compradas a través de CryptoBilis, un importante minorista de billeteras de hardware con sede en Malasia que opera en todo el sudeste asiático.
Algunos investigadores han mostrado el implante en Ledger X desde el 16 de septiembre, diciendo que los dispositivos manipulados estaban disponibles por casi la mitad del precio del hardware original. Las billeteras Ledger son dispositivos físicos diseñados para almacenar de forma segura las claves privadas que controlan los activos de criptomonedas y autorizar transacciones.
El 9 de octubre, Ledger dijo que había lanzado una investigación sobre los informes de usuarios de pérdidas de criptomonedas y pidió a CryptoBilis que dejara de vender y enviar dispositivos Ledger. Al día siguiente, la compañía confirmó la manipulación de hardware en al menos un dispositivo, aunque aún no está claro exactamente cómo o cuándo fueron manipulados los dispositivos.
Ledger puede confirmar que uno de los dispositivos de los usuarios afectados contenía un implante de hardware no autorizado. Ledger se está comunicando con los usuarios afectados como parte de la investigación en curso.
El fabricante de billeteras cripto también señaló que estaba trabajando con las autoridades para identificar al perpetrador y llevarlo ante la justicia.
[…] Ledger recomienda a los usuarios que compraron un dispositivo Ledger a este revendedor que no inicien la configuración si aún no lo han hecho. Si han configurado su dispositivo Ledger, consideren mover los activos a un nuevo firmante Ledger (con una nueva semilla).
Ayer, Ledger proporcionó otra actualización, confirmando que todos los informes de usuarios sobre drenajes inesperados de fondos estaban vinculados a dispositivos vendidos a través de CryptoBilis y describiendo el volumen afectado como "limitado". Aunque la compañía no reveló el tipo de dispositivos comprometidos en este ataque de cadena de suministro, los informes en línea hablan de un implante espía en dispositivos Ledger X que se mezcla con el hardware legítimo.
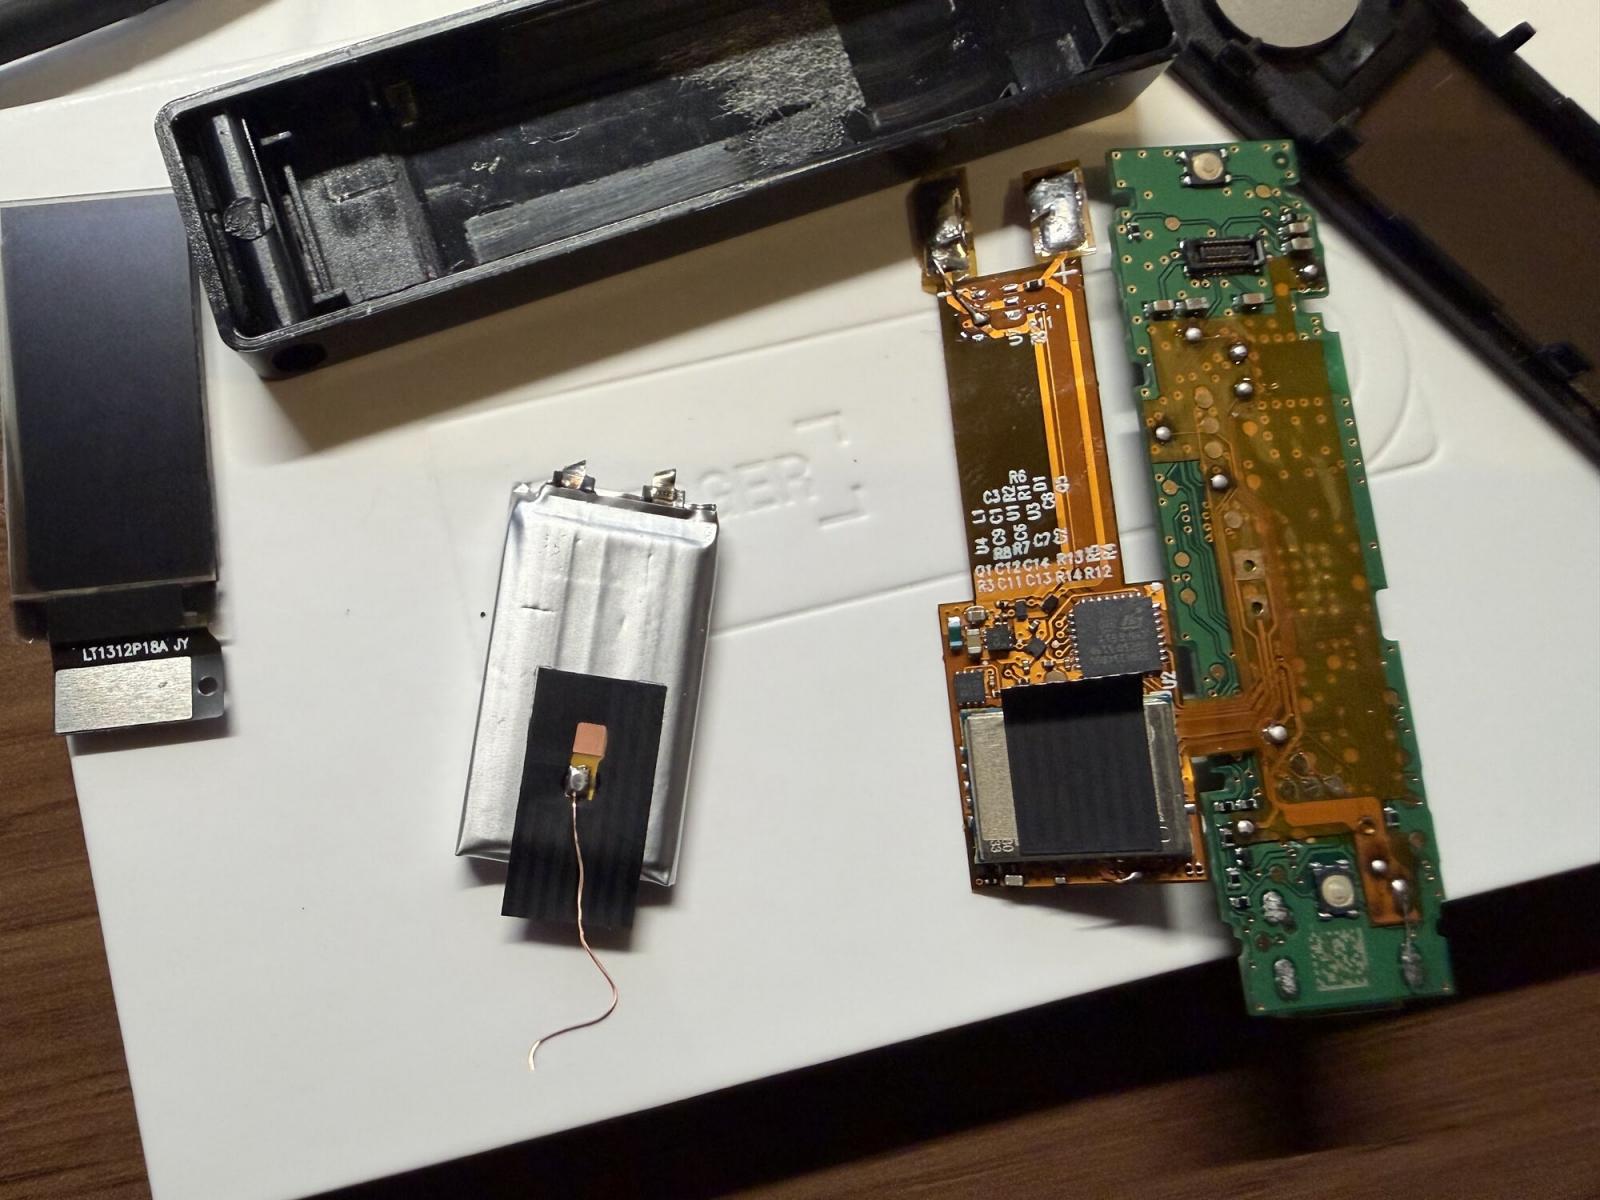
Mark Karpelès, actualmente liderando Karpeles Lab Inc. y CTO en Shells.com, mostró una imagen del nuevo implante en Ledger X, diciendo que era "toda una evolución" de versiones anteriores que presentaban cables soldados manualmente. El ex CEO de Mt. Gox dijo que el implante estaba oculto detrás de la pantalla, pero su cable de antena habría indicado que algo andaba mal.
Según Karpelès, el hardware malicioso capturaba la salida de la pantalla del dispositivo y las pulsaciones de botones para identificar la frase semilla, y luego la transmitía al atacante a través de una conexión LTE utilizando una eSIM.
Los Ledger Nano X se utilizan para almacenar criptomonedas. Los implantes espía se utilizan para robar cualquier criptomoneda que almacenes en esos Ledger Nano X.
Aunque el CEO no nombró a CryptoBilis como el vendedor del Ledger X comprometido, dijo que el dispositivo no fue comprado a través de los canales recomendados por Ledger, sino de "una plataforma bien conocida a través de un vendedor chino (producto enviado desde Malasia)".
Tibane Labs, un estudio de investigación y desarrollo de criptomonedas, confirmó el hallazgo de Karpelès, añadiendo que había dos versiones de implante para Ledger X. Los investigadores obtuvieron dos variantes, una en un dispositivo Ledger comprado en Amazon Japón a un "vendedor con sede en China · enviado desde Malasia", y la otra comprada en Yahoo! Auctions, Japón.
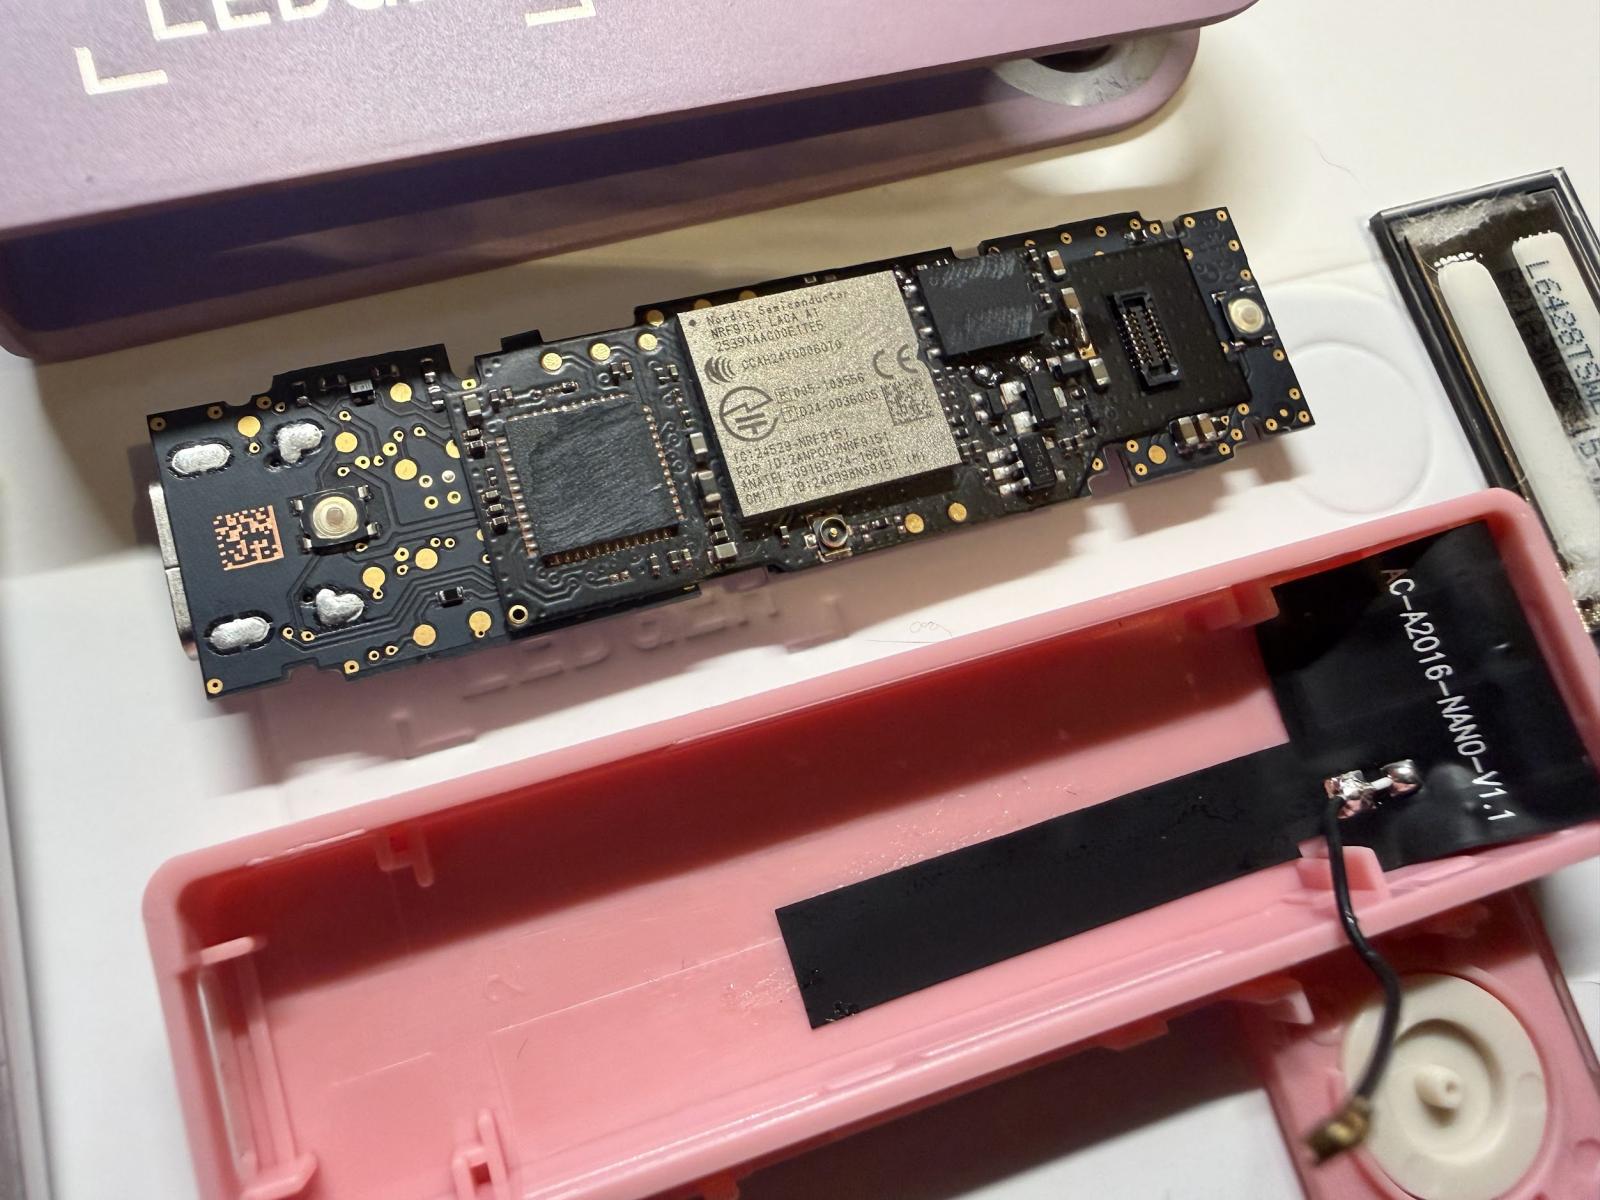
En un informe durante el fin de semana, Tibane Labs señala que el actor de amenazas hizo espacio para la circuitería maliciosa reemplazando la batería original por una más pequeña, que alimenta tanto el implante como el Ledger X.
Debajo de la batería y la antena se encuentra un ST STM32G431KBU6 (Arm Cortex-M4, 128 KB de flash, UFQFPN-32).
Para la conectividad, el actor utilizó "una eSIM diminuta, un paquete de 8 pads de solo 2×2 mm, junto al MCU, y un módulo LTE blindado que envía las palabras al exterior". En la segunda billetera de hardware analizada, los investigadores de Tibane encontraron que las marcas tanto en el MCU (Unidad de Microcontrolador) como en la eSIM habían sido raspadas para ocultar los números de pieza.
La segunda variante, que parece ser la misma que describió Karpelès, es más avanzada. Funcionaba con la batería original y encajaba en el espacio normalmente ocupado por el acolchado de espuma debajo de la pantalla OLED. En ambos casos, el indicio revelador era el cable de la antena, que recorría el borde superior en el caso del segundo implante. En el primer implante, la antena está pegada con cinta sobre la parte superior de la batería y el módulo LTE blindado.
Los investigadores advirtieron que el espécimen anterior utilizaba "un PCB flexible diseñado y panelizado, del tipo que se pide a una casa de placas, no uno hecho a mano". Ledger aconseja a los usuarios evitar comprar a revendedores no autorizados, ya que corren un mayor riesgo de obtener dispositivos falsificados o modificados. La compañía también recuerda a sus revendedores y distribuidores autorizados que obtengan los productos solo a través de canales autorizados y que eviten reabastecerse de productos devueltos.
Ledger proporciona un mecanismo de 'Genuine Check' para determinar la autenticidad del dispositivo; sin embargo, advierte explícitamente que no puede detectar implantes añadidos cuando el Elemento Seguro original del dispositivo permanece intacto. En este momento, no hay indicios de que otros revendedores de Ledger estén enviando billeteras comprometidas; sin embargo, la confianza de la comunidad en la red de revendedores se ha visto comprometida, y muchos ahora piden su desmantelamiento.
Construya su plano de seguridad para ataques impulsados por IA
Únase a Mikko Hyppönen y líderes de seguridad de la NFL, CHANEL y Atlassian para un summit digital de dos horas sobre qué cambian los ataques a velocidad de IA, qué deberían dejar de hacer los defensores y cómo validar, decidir, arreglar y revalidar a velocidad de máquina.
Artículos relacionados:
- Ataque a la cadena de suministro de Brevo inyectó scripts ClickFix en sitios de clientes
- El plugin malicioso Admin Menu Editor Pro pone puertas traseras en 1,500 sitios de WordPress
- Hackers impulsan actualización maliciosa de Virtualizor en ataque de secuestro BGP
- Hackers envenenan el crate de Rust arrayref para impulsar malware infostealer
- Brecha de datos de SafePal impacta a 39,798 clientes, información robada en venta
















Deja una respuesta