

El desarrollador de plugins para WordPress TeamUpdraft, responsable de herramientas de copia de seguridad y seguridad muy utilizadas, sufrió una intrusión en su sitio web. La empresa detectó el acceso no autorizado durante el fin de semana y cree que el atacante pudo llegar a su base de datos de clientes, lo que incluiría las claves de conexión de UpdraftCentral, un canal de gestión remota capaz de enviar instrucciones a los sitios conectados.
TeamUpdraft ofrece varios productos para WordPress: UpdraftPlus, plugin de copia de seguridad y restauración con más de cuatro millones de descargas; UpdraftCentral, para administrar varios sitios de forma remota; UpdraftVault, para almacenamiento de copias en la nube; y UpdraftClone, para crear entornos de pruebas.
Durante el fin de semana del 17 al 18 de octubre identificamos un acceso no autorizado al sitio teamupdraft.com. Nuestro equipo respondió de inmediato y trabajó toda la noche para contenerlo: cerramos la vía de acceso, desconectamos todas las cuentas y sustituimos las claves y credenciales que podrían haberse visto afectadas.
Según la empresa, la base de datos comprometida contenía datos de clientes y de facturación, historial de pedidos e información más sensible, como hashes de contraseñas, ajustes de autenticación de dos factores y claves de conexión de UpdraftCentral, UpdraftVault y UpdraftClone. El proveedor asegura que no almacena datos de pago y que los archivos y descargas del plugin UpdraftPlus no se vieron afectados. Las instancias autoalojadas de UpdraftCentral tampoco están comprometidas.
Aunque las copias de seguridad guardadas en el almacenamiento remoto de los clientes no se ven afectadas, la compañía recomienda rotar las credenciales de almacenamiento y volver a autorizar las conexiones a quienes accedan a su sitio a través de UpdraftCentral.
Un alcance potencial enorme
Se calcula que un 10 % de los sitios que usan UpdraftPlus dispone de una clave de UpdraftCentral o de Migrator, lo que podría exponer a unos 400.000 sitios. Según Oliver Sild, investigador principal de Patchstack, los atacantes ya están empleando las claves robadas para implantar puertas traseras en sitios conectados a UpdraftCentral, y la campaña podría ser más grave que el ataque conocido como «wp2shell».
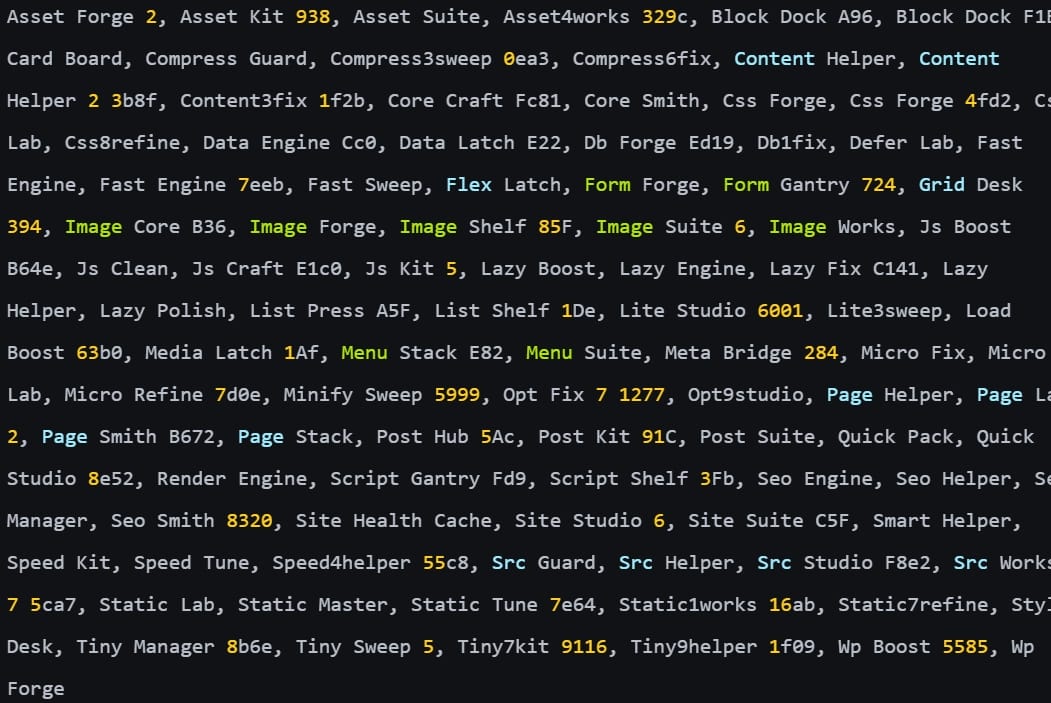
Patchstack señala que los ataques comenzaron el 18 de octubre a las 15:32 UTC con el objetivo de ejecutar código arbitrario y crear cuentas con privilegios de administrador total. Los investigadores han registrado al menos 99 plugins maliciosos de puerta trasera con nombres distintos, camuflados como herramientas de mantenimiento y optimización de WordPress, como «Site Health Cache».
Aunque Patchstack describe una variante temprana del plugin malicioso que no funciona por un error de programación, un informe de la firma de seguridad de aplicaciones web Nethemba documenta una versión más reciente que permite a los atacantes crear cuentas privilegiadas o iniciar sesión como administradores existentes. Nethemba afirma que tres de sus propios sitios de WordPress fueron atacados a través de UpdraftCentral y que en dos de ellos se instalaron con éxito los plugins maliciosos.
Los tres sitios ejecutaban la versión actual de WordPress 7.1.3 y UpdraftPlus 2.26.11, que corrige la vulnerabilidad de junio CVE-2026-10795. El atacante no irrumpió en nuestros servidores ni explotó ninguna debilidad de nuestra configuración. Entró por el canal de gestión remota de UpdraftCentral y firmó los comandos con claves privadas válidas del panel.
Nethemba indica que la versión inicial 1.26.12/2.26.12 del proveedor pretendía eliminar las claves de UpdraftCentral Cloud, pero un error lo impidió. Se recomienda actualizar UpdraftPlus a la versión 1.26.13 (gratuita) o 2.26.13 (Premium) o posterior. Tras la actualización, conviene entrar en cada sitio de WordPress y borrar las claves de conexión de UpdraftCentral desde Ajustes → UpdraftPlus Backups → Herramientas avanzadas → UpdraftCentral → Gestionar claves existentes.
Los administradores deben revisar los registros y archivos en busca de los indicadores de compromiso publicados por TeamUpdraft, Patchstack y Nethemba. Si se confirma el compromiso, se recomienda restaurar los sitios desde copias de seguridad limpias, cambiar la contraseña de la cuenta de TeamUpdraft, revocar todas las sesiones y restablecer el método de autenticación de dos factores.
Con credenciales válidas, solo se bloquea el 37 % de las acciones
Las puntuaciones globales de prevención pueden ocultar lo que ocurre después del acceso inicial. Cuando los atacantes usan credenciales válidas, la prevención cae de forma acusada. El Blue Report 2026 mide las defensas técnica por técnica en 338 millones de simulaciones realizadas en entornos de producción de clientes.
















Deja una respuesta