

El Centro de Ciencias de la Salud de la Universidad de Nuevo México (UNM Health) informó sobre un ciberataque que causó la caída de sus sistemas y alteró la atención a los pacientes y las actividades docentes. El lunes, este proveedor sanitario de la universidad comenzó a limitar temporalmente los nuevos ingresos de pacientes, a desviar ambulancias hacia hospitales cercanos y a suspender las cirugías ambulatorias y las citas programadas.
En una actualización sobre el incidente, UNM indicó que el Hospital UNM y el Centro Médico Regional Sandoval siguen operativos, y que todas las clínicas reanudarían sus citas y procedimientos programados a partir de hoy, martes 27 de octubre. Para las emergencias, la organización sanitaria recomendó llamar al 911. No obstante, las clases de hoy en sus cuatro facultades de ciencias de la salud están canceladas y se pidió a los empleados no esenciales del centro que permanecieran en sus casas.
UNM Health es un proveedor de referencia en atención especializada en todo el estado, con más de un millón de visitas de pacientes al año. Su hospital principal en Albuquerque alberga el único centro de traumatología de Nivel I de Nuevo México, donde se atiende a los pacientes con lesiones más graves.
El grupo Byod reivindica el ataque
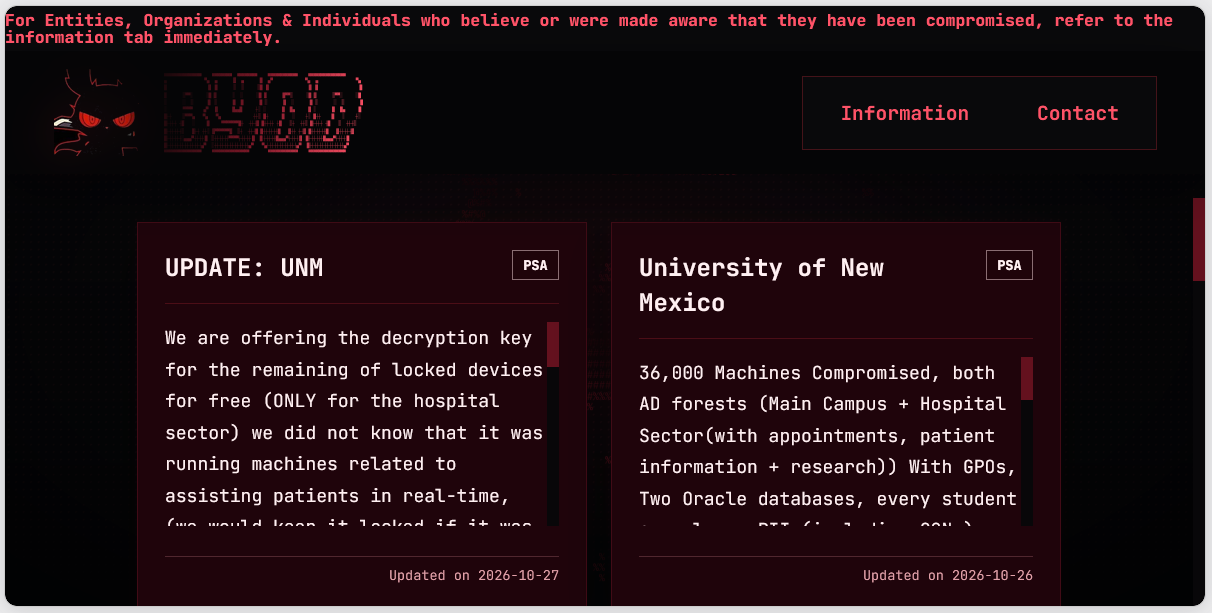
UNM no especificó el tipo de ciberataque sufrido, pero BleepingComputer descubrió que un nuevo grupo de ransomware llamado Byod había reivindicado la autoría. En una publicación en su sitio de filtraciones de datos, el actor de amenazas afirmó haber comprometido 36.000 sistemas en el campus principal de UNM y en sus entornos hospitalarios, incluidas las estructuras de Active Directory, la infraestructura de directivas de grupo, todo el inquilino de Microsoft Entra y dos bases de datos Oracle.
«Esta es toda su red e infraestructura comprometida, la universidad entera COMPLETAMENTE», declaró el actor de amenazas.
Los atacantes afirman tener acceso a datos personales de estudiantes y empleados, entre ellos:
- Números de la Seguridad Social (SSN)
- Registros de recursos humanos, nóminas y estudiantes del sistema Banner
- Correos electrónicos internos
- Datos de investigación
- Datos de citas hospitalarias
- Información de pacientes
- Listados del sistema de historia clínica electrónica Cerner
Para forzar el pago, el grupo Byod dijo que retiraría la publicación sobre la brecha una vez que la universidad iniciara la comunicación, probablemente para negociar un rescate. BleepingComputer solicitó comentarios al Centro de Ciencias de la Salud de UNM sobre estas acusaciones de robo de datos, pero no recibió respuesta.
En una nueva publicación de hoy, el grupo Byod afirmó que proporcionaría claves gratuitas para descifrar los sistemas bloqueados en los centros sanitarios. Además, el actor de amenazas prometió pagar hasta 2.500 dólares por cada paciente afectado por el ciberataque.
«Tenemos moral y tenemos corazón, no somos villanos, pero seguiremos responsabilizando a las empresas por una seguridad deficiente que provoque la filtración de datos de cualquier cliente», afirmaron los ciberdelincuentes.
Sin embargo, el actor de amenazas también señaló que conservaría todos los datos robados. Byod es una banda de ransomware nueva que actualmente incluye a seis víctimas en su sitio de filtraciones de datos. En tres de esos casos ya ha publicado los datos que supuestamente sustrajo.
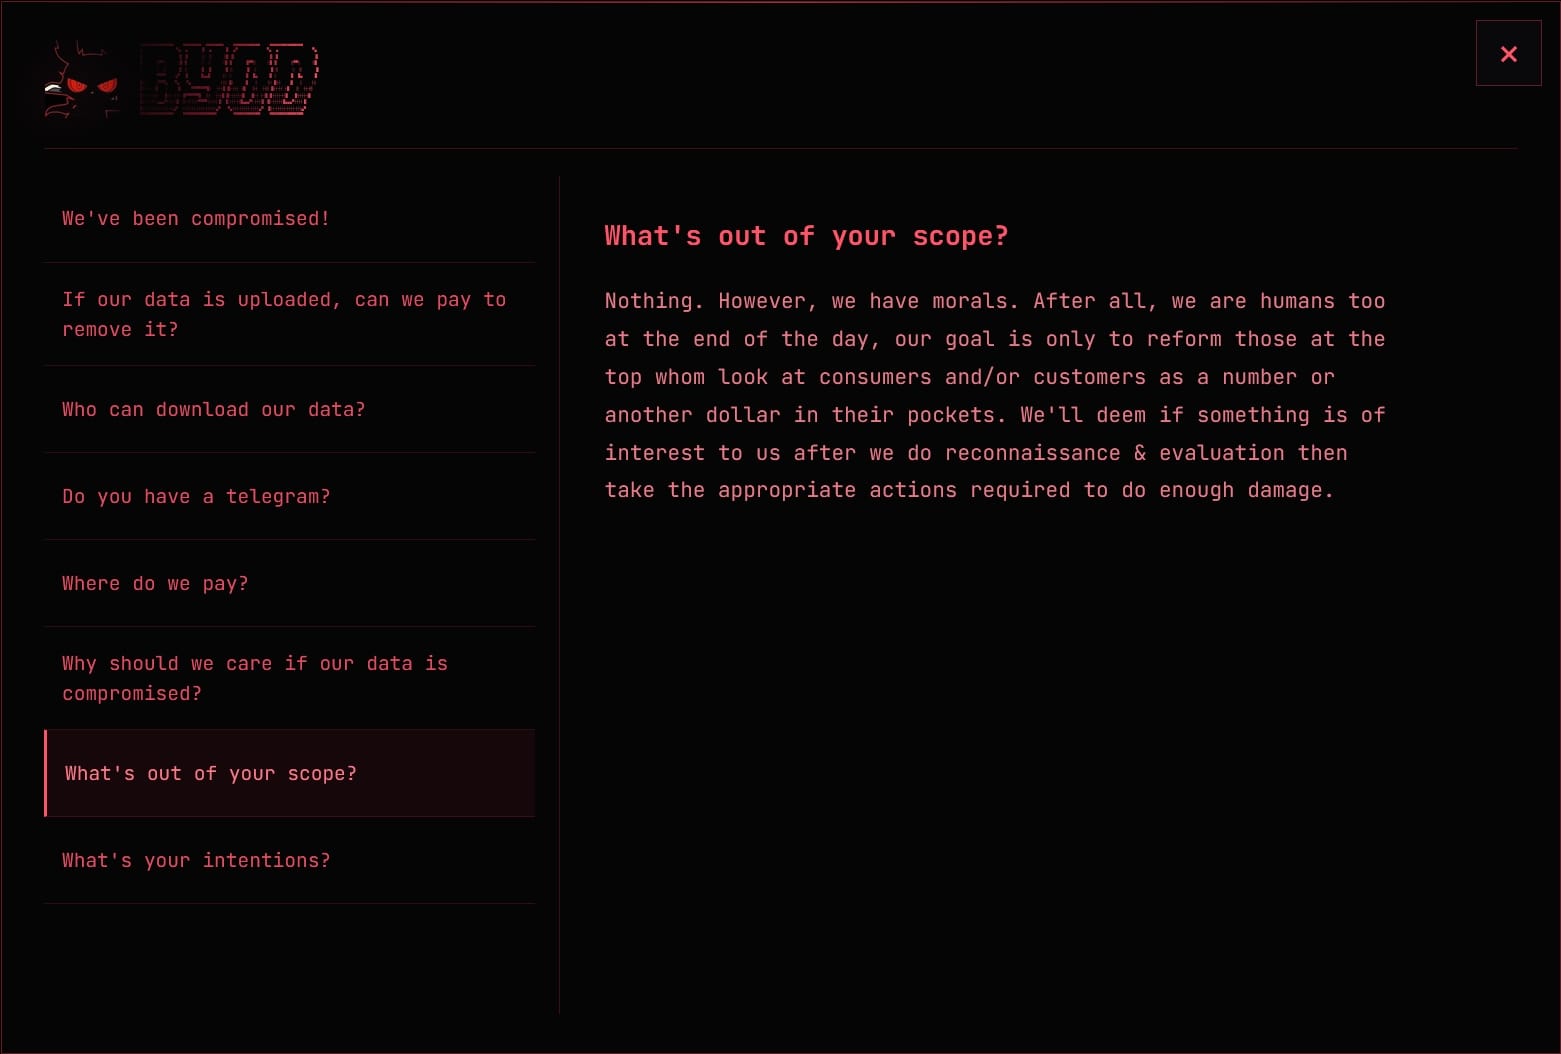
En su página de preguntas frecuentes, el grupo afirma que realiza «pruebas de penetración» para exponer vulnerabilidades y responsabilizar a los responsables del tratamiento de datos por las brechas. Byod asegura que ningún objetivo está fuera de los límites, pero selecciona a sus víctimas tras una evaluación inicial que identifica un objetivo de interés. La banda dice centrarse en «quienes están en la cúpula y ven a los consumidores o clientes como un número o un dólar más en sus bolsillos».
El Centro de Ciencias de la Salud de UNM informó hoy de que todos sus sistemas electrónicos críticos vuelven a estar en línea y que todos los hospitales de UNM Health están plenamente operativos. El tráfico de ambulancias funciona ya con normalidad y todas las clínicas reanudaron sus citas y procedimientos programados.
La universidad atribuyó la rápida recuperación al trabajo de sus equipos de seguridad informática, que colaboraron «con socios externos para proteger la red». Según el Centro de Ciencias de la Salud de UNM, «su evaluación determinó que el incidente afectó a algunos dispositivos de usuario final, pero no penetró en los sistemas centrales ni en los servidores».
Se recomienda a los pacientes atendidos en los hospitales de UNM, así como al personal y a los estudiantes que trabajan y estudian allí, que permanezcan alerta ante comunicaciones no solicitadas y ataques de phishing.

















Deja una respuesta