

El conglomerado japonés GMO instó a los clientes de su servicio Onamae Desktop Cloud a cortar la conexión a internet de sus equipos y apagarlos después de que un ciberdelincuente que logró penetrar en la plataforma amenazara con ejecutar un ataque de ransomware. La empresa confirmó más tarde que se habían publicado en línea datos tanto suyos como de sus usuarios.
La alerta se refiere a un incidente de seguridad en Onamae Desktop Cloud, un proveedor de servidores privados virtuales (VPS) muy utilizado en Japón, gestionado por GMO Internet, integrante de GMO Internet Group y uno de los mayores registradores de dominios del país.
Detección de la intrusión y alcance del incidente
La compañía informó la semana pasada de que el 20 de octubre detectó una intrusión que podría haber instalado código malicioso en los servidores de hasta 26.739 clientes. Para reducir riesgos, apagó los servidores y limitó la disponibilidad del servicio mientras iniciaba las pesquisas.
GMO aseguró que la información de pago de los clientes no quedó expuesta, pero advirtió de que las credenciales y los datos de las cuentas de trading de MetaTrader 4 y MetaTrader 5 (MT4/MT5) podrían haberse visto comprometidos. Por ello, recomendó restablecer las contraseñas y cerrar las sesiones activas.
Exigencia de rescate y compensaciones
Actualizaciones posteriores confirmaron el robo de datos y que el atacante reclamaba un rescate de 8.000 millones de yenes (unos 50 millones de dólares), que GMO afirmó que no abonaría. En su lugar, la empresa anunció que compensaría a cada cliente con 5.000 yenes (aproximadamente 30 dólares) por las molestias ocasionadas.
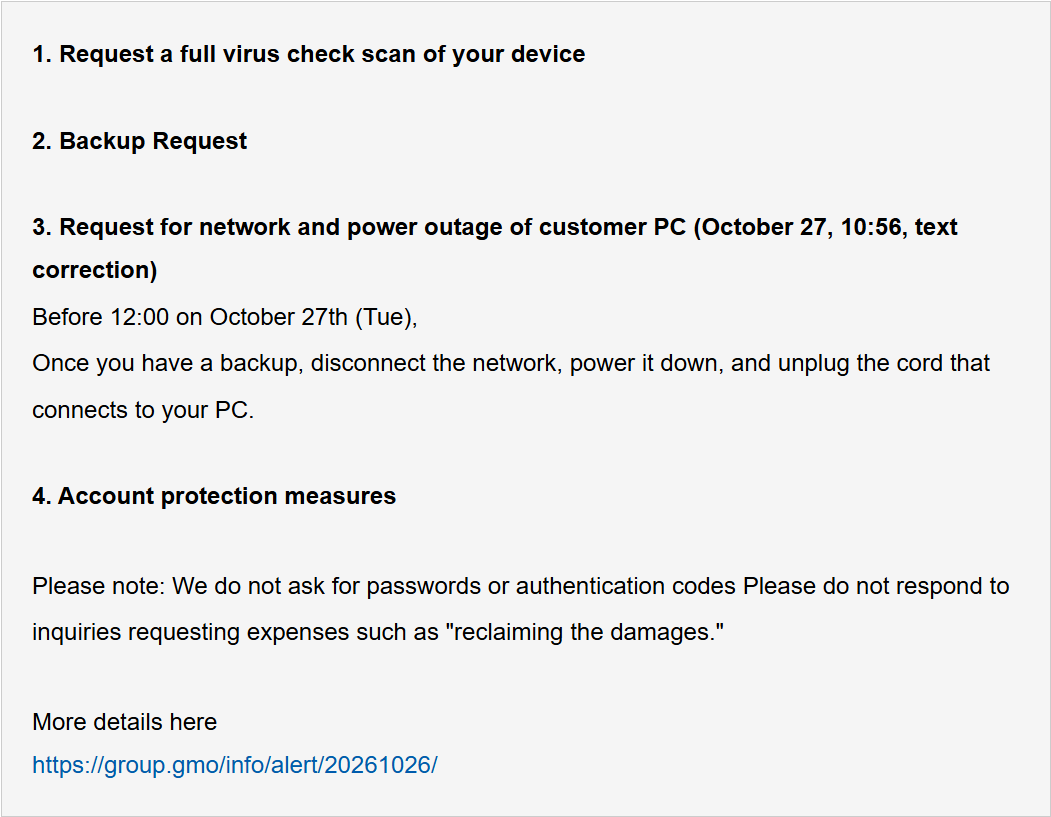
El 26 de octubre, GMO advirtió de que los ciberdelincuentes planeaban filtrar información de clientes y activar una carga de ransomware implantada previamente en los servidores de los usuarios. Al día siguiente, pidió a los clientes que desconectaran sus ordenadores de internet, los apagaran y desenchufaran todos los cables antes del mediodía, mientras la empresa trabajaba con Trend Micro en la recuperación del ataque.
«Una vez que tenga una copia de seguridad, desconecte la red, apague el equipo y desenchufe el cable que conecta a su PC», aconsejó GMO a sus clientes.
La compañía señaló que estaba analizando los sistemas de los clientes para determinar si el malware seguía presente y ofreció ordenadores de sustitución equivalentes a quienes sufrieran daños por el ataque de ransomware.
Publicación de datos y advertencias legales
En un informe difundido ese mismo día, GMO confirmó que el atacante había publicado datos de la empresa y de los clientes, lo que llevó a verificar la autenticidad de la información filtrada. Para los usuarios cuya información quedó expuesta, la empresa estudiará compensaciones económicas adicionales.
Al parecer, el atacante nunca llevó a cabo su amenaza, ya que no se activó ningún ransomware en los equipos de los clientes. GMO advirtió a la población y a los medios de comunicación de que no difundan los datos expuestos, anunció acciones legales contra quienes lo hagan y reiteró su negativa a pagar a los atacantes.
Contexto de seguridad
El incidente se enmarca en un contexto en el que las defensas posteriores al acceso inicial resultan clave: según datos citados en el artículo, una vez que los atacantes disponen de credenciales válidas, solo se bloquea el 37 % de sus acciones.
















Deja una respuesta