

Una banda especializada en skimming de tarjetas de crédito habría comprometido un script de analítica compartido de la plataforma de comercio electrónico Convertr con el objetivo de apoderarse de los datos de pago de los compradores mientras completaban el checkout.
La campaña se detectó el 24 de octubre y se atribuye a un grupo brasileño que lleva operando desde al menos julio de 2024 y que centra sus ataques en tiendas online levantadas sobre Magento, OpenCart y WooCommerce.
Convertr es una plataforma brasileña de comercio electrónico que presta servicio a tiendas online y sistemas de checkout de numerosas marcas de moda relevantes del país, y que canaliza ventas por valor de R$2.000 millones, equivalentes a cerca de 370 millones de dólares.
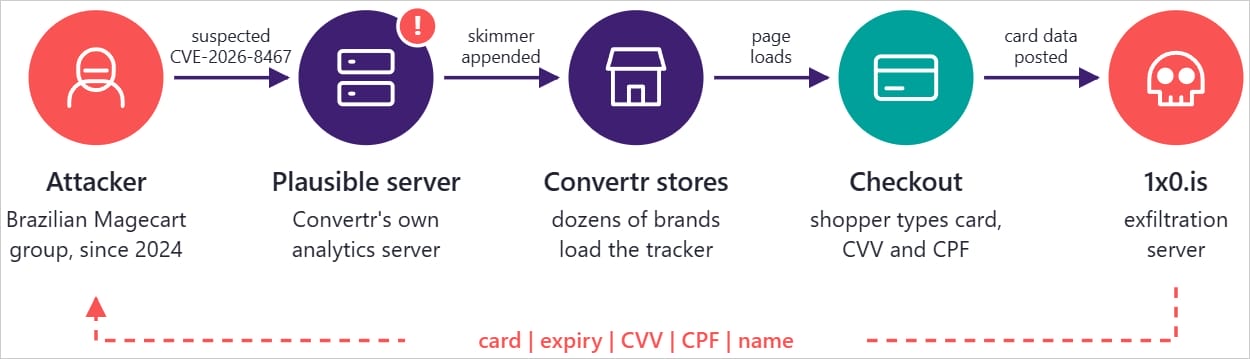
Según la firma de seguridad para comercio electrónico Sansec, el atacante alteró el archivo del rastreador Plausible alojado en un servidor que Convertr gestiona por su cuenta. Plausible es una alternativa de código abierto a Google Analytics.
Sansec sospecha que los atacantes explotaron la vulnerabilidad CVE-2026-8467, un fallo de ejecución de comandos sin autenticación que afecta a la instalación desactualizada de Plausible Community Edition de Convertr, para conseguir el acceso inicial. No obstante, esta hipótesis aún no se ha confirmado.
Una vez dentro, los atacantes inyectaron código malicioso en un rastreador de analítica Plausible legítimo alojado en la infraestructura de Convertr, que se carga en las páginas de checkout de todos los comercios que utilizan la plataforma.
Sansec explica que las primeras versiones del skimmer usaban patrones genéricos de campos de pago, pero que para el 26 de octubre los atacantes desplegaron una variante más depurada dirigida específicamente a los nombres exactos de los campos de la API de pago de Convertr.
El skimmer inyectado estaba configurado para sustraer los siguientes tipos de datos de las páginas de checkout:
- Número de tarjeta de pago
- Fecha de caducidad
- Código CVV
- Nombre del titular de la tarjeta
- Número de identificación fiscal CPF
Los investigadores recomiendan que quienes hayan pagado con tarjeta en una tienda brasileña cuya página de checkout incluyera la cadena 'checkout.convertr' desde el 24 de octubre contacten de inmediato con su banco y soliciten el bloqueo de la tarjeta.
En una actualización publicada hoy, Sansec confirmó que Convertr "eliminó el skimmer y actualizó Plausible a una versión parcheada", y señaló que la compañía anunció que estaba notificando a los comercios y proveedores de pago afectados.
BleepingComputer se ha puesto en contacto con Convertr para obtener una declaración sobre el incidente, pero todavía no ha recibido respuesta.
Los investigadores de Sansec advirtieron de que la caché del navegador podría mantener activo el script malicioso en los sitios afectados hasta 24 horas después de la limpieza, por lo que los clientes deberían borrar su caché antes de realizar nuevos pedidos, incluso una vez eliminada la amenaza.
Una forma de proteger los datos de las tarjetas de pago al comprar online es utilizar tarjetas virtuales desechables que caducan inmediatamente después de la transacción.
Una vez que los atacantes tienen credenciales válidas, solo se bloquea el 37% de sus acciones
Las puntuaciones generales de prevención pueden ocultar lo que ocurre después del acceso inicial. Cuando los atacantes utilizan credenciales válidas, la prevención cae drásticamente.
El Blue Report 2026 mide las defensas técnica por técnica a partir de 338 millones de simulaciones ejecutadas en entornos de producción de clientes.
Artículos relacionados:
- Agentes de IA maliciosos roban 600.000 tarjetas de crédito e infectan más de 100 sitios con skimmers
- El pipeline de publicación de LiteLLM fue hackeado para distribuir malware ladrón de información
- El plugin SEO de WordPress Rank Math fue comprometido para backdoorizar sitios web
- Ledger pide a los vendedores de toda Asia que detengan las ventas tras un ataque a la cadena de suministro
- Ledger confirma que un chip espía implantado está detrás de los robos de criptomonedas de monederos
















Deja una respuesta