

Artem Aleksandrovych Stryzhak, un ciudadano ucraniano de 35 años, ha sido condenado a 70 meses de prisión por su participación en ataques de ransomware llevados a cabo por los grupos Nefilim y Hive contra hospitales, organismos públicos y compañías de elevada facturación en distintas partes del mundo entre 2018 y 2021.
La sentencia se produce después de que Stryzhak fuera extraditado a Estados Unidos el 30 de abril de 2025, tras su detención en España en junio de 2024.
Artem Stryzhak es un ciberdelincuente prolífico que colaboró con varios grupos de ransomware para atacar empresas y hospitales estadounidenses. Estos grupos alteraron la atención a los pacientes y causaron pérdidas superiores a los 100 millones de dólares. La sentencia dictada hoy refleja la gravedad de sus delitos y demuestra el alcance global del FBI y su extensa red de socios internacionales
Brett Leatherman, director de Operaciones de la División Cibernética del FBI, fue el encargado de pronunciar estas declaraciones.
Según los documentos judiciales, desde junio de 2021 Stryzhak pagaba el 20 % de todos los rescates recaudados a cambio de acceso al ransomware personalizado Nefilim y a las claves de descifrado.
Mientras actuó como afiliado de Nefilim hasta octubre de 2021, Stryzhak empleó ese malware a medida para atacar grandes corporaciones de Estados Unidos, Canadá y Australia con ingresos anuales superiores a los 100 millones de dólares cada una. No obstante, uno de los administradores de Nefilim llegó a animarle a centrarse en empresas grandes que generaran más de 200 millones de dólares al año.
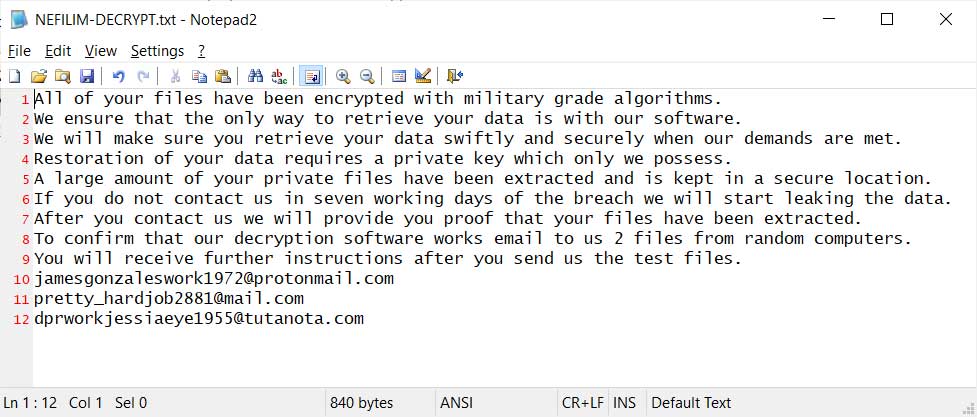
Para presionar a las víctimas y forzarlas a pagar, la operación de ransomware también amenazaba con filtrar los datos robados durante los ataques en sitios web de la dark web denominados "Corporate Leaks", gestionados por los administradores de Nefilim, salvo que las víctimas atendieran las exigencias del rescate.
Stryzhak también se sumó al ransomware Hive como afiliado temprano y comprometió y cifró los sistemas de siete víctimas, entre ellas una consulta dental, varios bufetes de abogados y un proveedor de servicios sanitarios, durante la pandemia de COVID-19.
En diciembre de 2025, Stryzhak se declaró culpable y admitió los cargos de conspiración para cometer fraude informático presentados por los fiscales estadounidenses en relación con ataques de ransomware dirigidos a empresas de Estados Unidos, Noruega, Francia, Suiza, Alemania y Países Bajos.
Desarticular a un grupo de ransomware que atacó a aproximadamente 1.500 víctimas en todo el mundo y condenar a un acusado que había atacado al sector sanitario durante la pandemia de COVID-19 tiene una importancia significativa para esta fiscalía
Así lo añadió el fiscal federal Gregory W. Kehoe.
Los ataques de ransomware como los cometidos por el acusado causan enormes estragos: perjudican a las empresas víctimas, que pagan millones en remediación y rescates, impiden que hospitales y otras instalaciones críticas accedan a sus datos y ponen información sensible en manos de actores maliciosos
Estas palabras corresponden al fiscal federal Joseph Nocella Jr.
El Departamento de Estado de Estados Unidos ofrece además hasta 11 millones de dólares por cualquier información que conduzca a la detención del ciudadano ucraniano Volodymyr Tymoshchuk, uno de los presuntos cómplices de Stryzhak, que sigue en paradero desconocido.
Tymoshchuk figura en las listas de los más buscados de la Unión Europea y del FBI, y el Departamento de Justicia estadounidense lo acusó en septiembre por su papel como administrador de las bandas de ransomware LockerGoga, MegaCortex y Nefilim. Presuntamente también participó en ataques de ransomware que causaron daños por millones de dólares a cientos de empresas de todo el mundo entre julio de 2020 y octubre de 2021.
Una vez que los atacantes tienen credenciales válidas, solo se bloquea el 37 % de sus acciones
Las puntuaciones globales de prevención pueden ocultar lo que ocurre después del acceso inicial. Cuando los atacantes ya utilizan credenciales legítimas, la prevención cae de forma acusada. El informe Blue Report 2026 mide las defensas técnica por técnica en 338 millones de simulaciones ejecutadas en entornos de producción de clientes.
Artículos relacionados
- Un miembro del ransomware Ryuk es condenado a 24 meses de prisión
- Un integrante del grupo de ransomware Conti es condenado a 4 años de prisión
- Un ataque de ransomware contra UNM Health interrumpe la atención al paciente y las cirugías
- CISA: el ransomware SafePay afectó a más de 600 organizaciones de infraestructura crítica
- Yandex confirma una interrupción del servicio mientras los usuarios pierden acceso a sus archivos en la nube













Deja una respuesta