

Aplicación falsa en la App Store vinculada a robo de criptomonedas
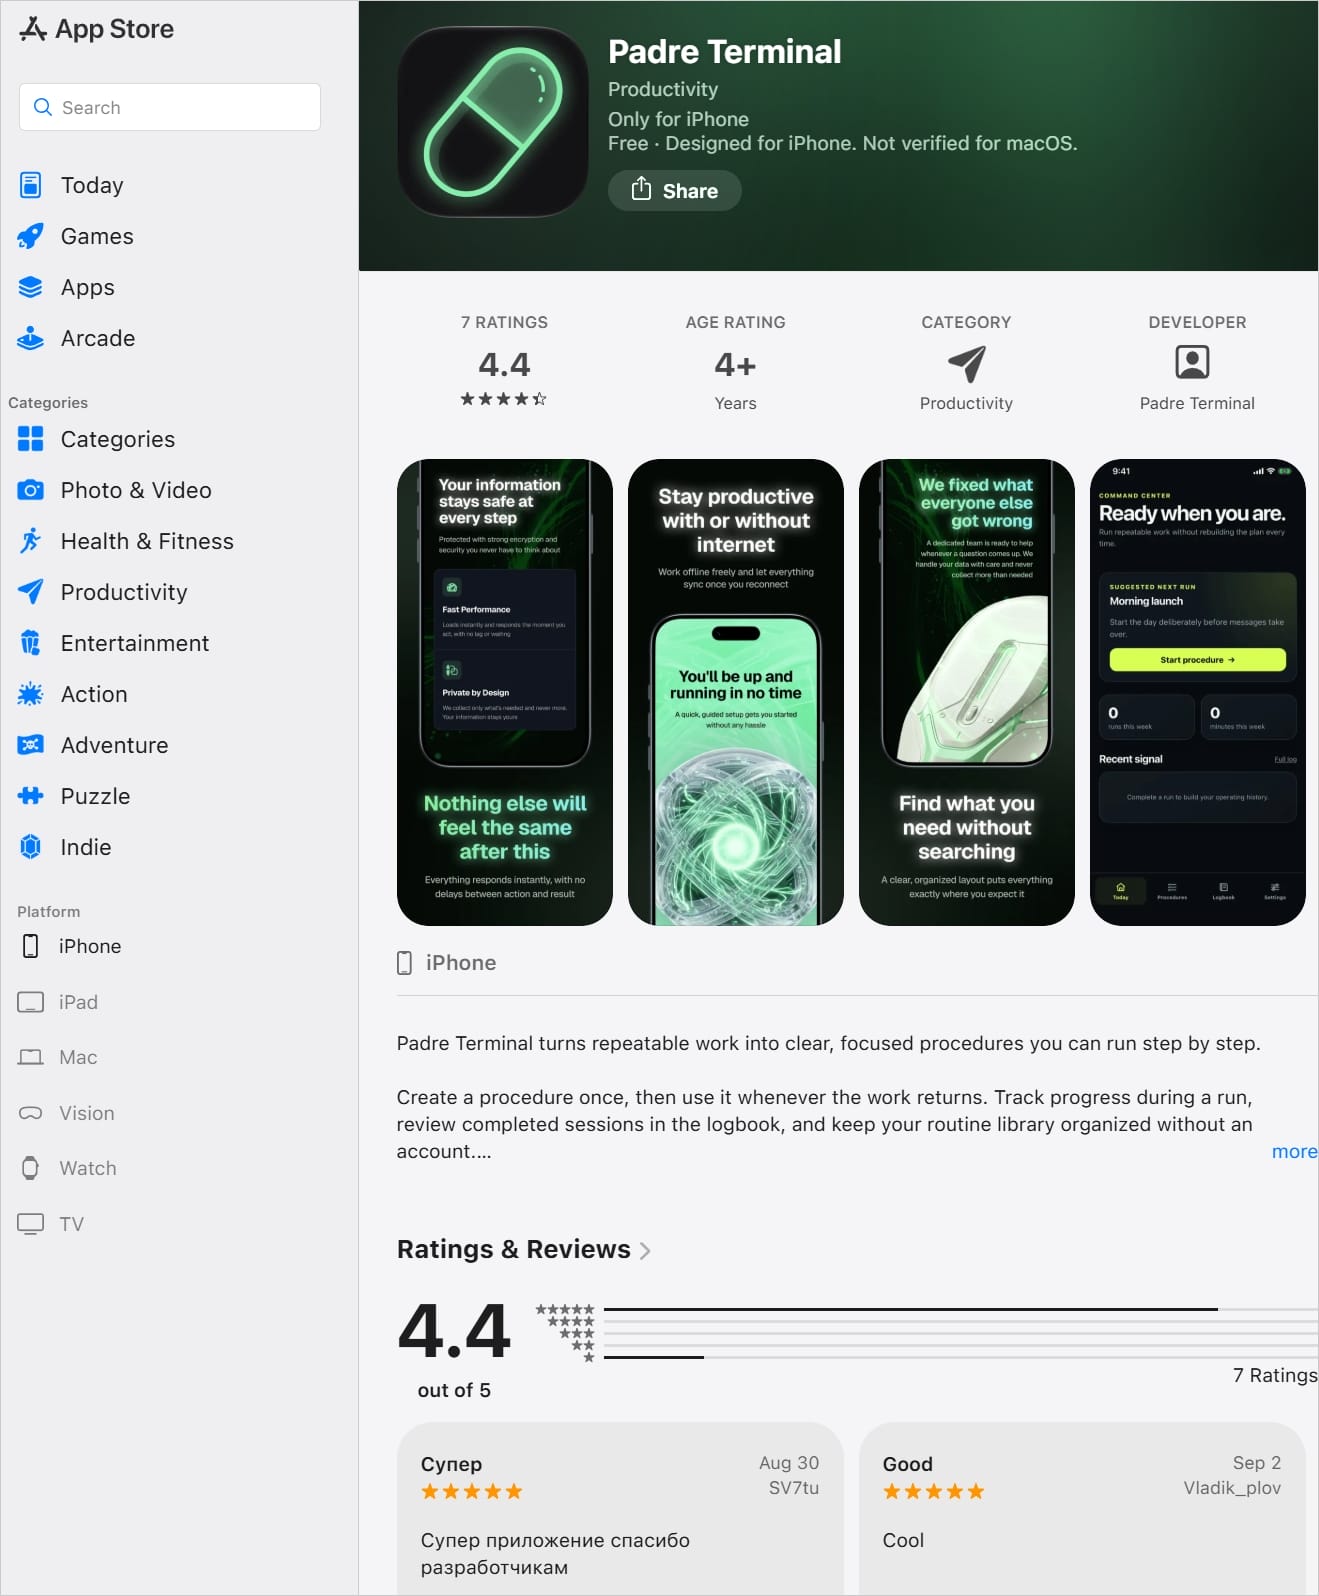
Una aplicación fraudulenta de trading de criptomonedas llamada Padre Terminal, que estuvo disponible en la App Store de Apple para dispositivos iOS, ha sido vinculada al robo de aproximadamente 23.000 dólares de 27 billeteras Solana. La investigadora de blockchain Iris confirmó que una víctima fue comprometida a través de la app maliciosa, aunque aún no ha determinado cómo fueron comprometidas las otras billeteras afectadas.
Según la investigadora, la aplicación vacía las billeteras después de que usuarios desprevenidos importan sus claves privadas en ella. Padre era una plataforma de trading de criptomonedas, utilizada principalmente para comprar y vender meme coins en Solana. Posteriormente fue renombrada como Terminal por pump.fun, una plataforma enfocada en la creación, compra y venta de meme coins en la blockchain de Solana.
Iris señala que el servicio legítimo de trading Padre, ahora Terminal by pump.fun, solo está disponible en la web, por lo que cualquier aplicación móvil que se le parezca, incluida la que estaba en la App Store, es maliciosa. En el momento de la investigación inicial de BleepingComputer, se encontraron dos aplicaciones Padre en la App Store (ID 6802739263 e ID 6717572591). La primera era la aplicación drenadora confirmada por Iris, mientras que la segunda probablemente sea la aplicación oficial de pump.fun, activa desde octubre de 2024.
La aplicación maliciosa Padre Terminal ha sido eliminada de la App Store, y su listado ahora devuelve un error 404. Iris dijo a BleepingComputer que sospecha que la interfaz de trading de la aplicación falsa se sirve de forma remota, pero no ha observado directamente la pantalla de drenaje de billeteras.
De acuerdo con Iris, la operación ha drenado 27 billeteras Solana desde el 25 de octubre de 2026, robando aproximadamente 23.000 dólares en criptomonedas. Las criptomonedas robadas fueron rastreadas hasta la dirección de Solana 3LAgKYoNenWrGWT3U4XWhpgVJWyYkP9wKpiPk8TJT1LN. Iris afirma que el atacante convirtió todos los USDC restantes (4.070 tokens) a SOL el 29 de octubre, eliminando la posibilidad de que Circle congelara esos fondos.
Luego, el atacante transfirió 192 SOL a una nueva billetera (H84yazsUVCF8eJ6brh27rURMHjdKEVv2BuLS4iuUUQbu). Según Iris, las dos billeteras contenían un total combinado de 229,66 SOL, sin que se hubieran retirado fondos en el momento de la actualización de la investigadora. El drenador siguió activo después de la eliminación de la aplicación, y el último robo reportado ocurrió a las 17:06 UTC del 29 de octubre.
Más aplicaciones sospechosas en la App Store
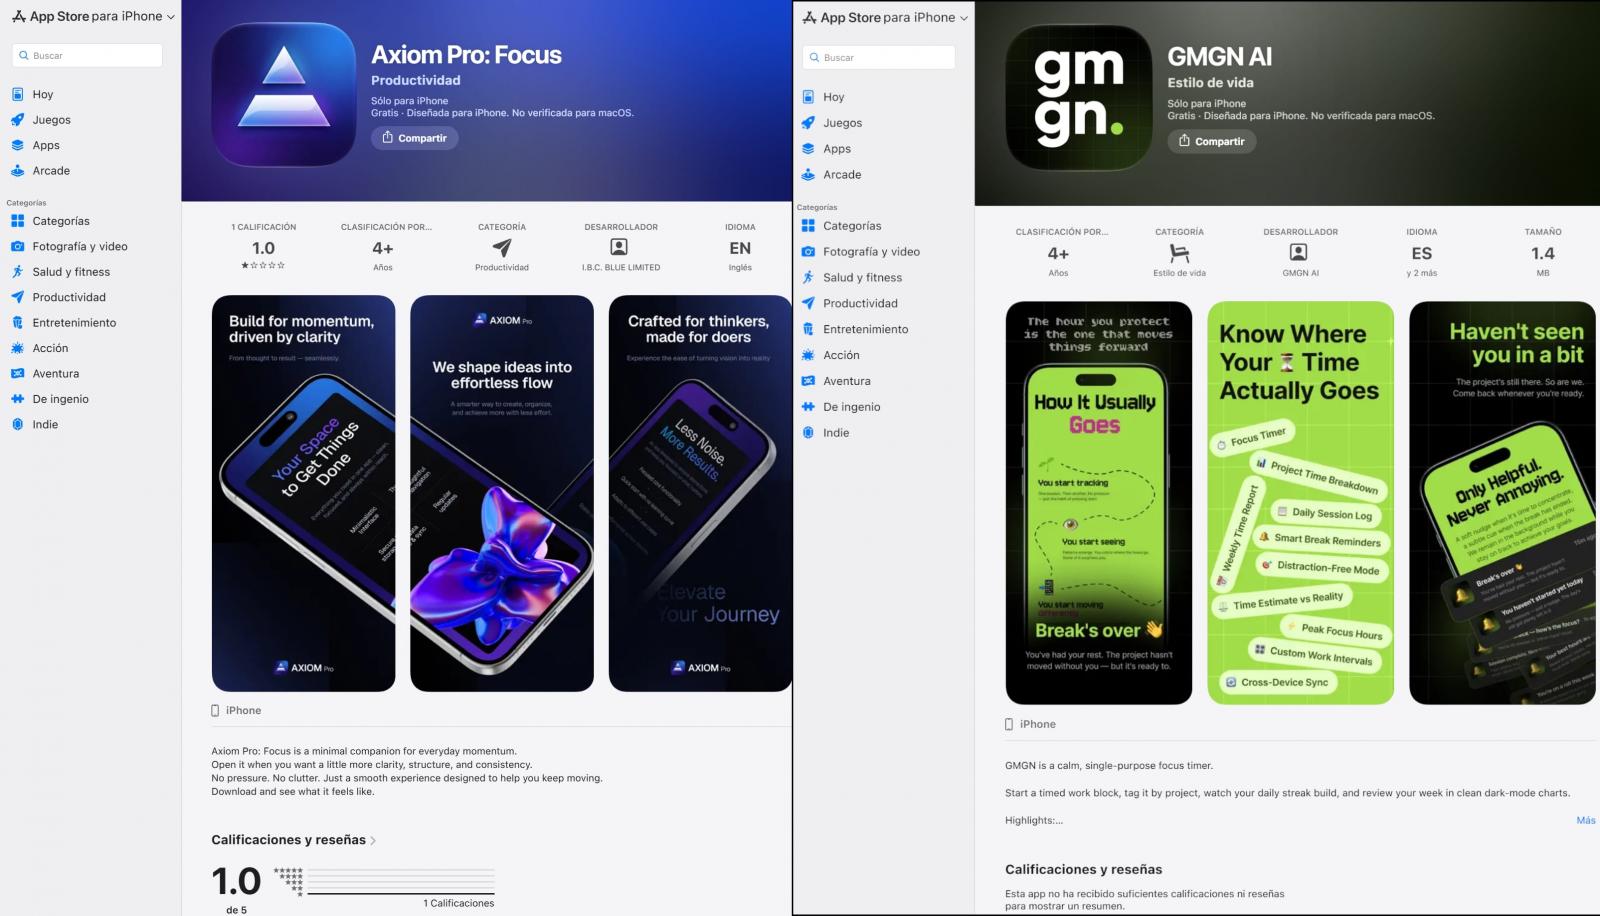
Iris identificó al menos cinco presuntos suplantadores de marcas de criptomonedas en la App Store, incluidos Padre Terminal, Axiom Pro: Focus, GMGN AI, HyperTerminal-HyperliquidTools y Pump Fun Tokens & Analitycs. Sus listados presentan descripciones aparentemente inofensivas, pero las reseñas de usuarios a veces revelan su verdadera naturaleza, y muchas los exponen por robo de billeteras y estafas.
La aplicación Axiom Pro: Focus, por ejemplo, tenía aproximadamente 25 reseñas de usuarios que alegaban robo de billeteras desde febrero. Un reseñador afirmó que la aplicación se presentaba como una plataforma de trading de meme coins antes de transformarse en una aplicación de enfoque. Una reseña de la aplicación GMGN AI alegó que se habían robado 2.000 dólares, mientras que una reseña asociada con HyperTerminal-HyperliquidTools reportó el robo de 2.020 dólares. Otra aplicación, Pump Fun Tokens & Analitycs, se presentaba como una aplicación de notas pero tenía una reseña que la acusaba explícitamente de robar criptomonedas.
Iris también encontró un script en el sitio web falso de Axiom que contenía direcciones de backend asociadas con suplantadores de Axiom, Aster y GMGN, lo que sugiere un operador común. Sin embargo, Padre Terminal no estaba vinculado a ese grupo. Además, un script en el sitio web de GMGN bloquea a visitantes de varios países de la CEI, lo que posiblemente indique que los atacantes intentan evitar dirigirse a usuarios de esas regiones.
Iris no ha confirmado de forma independiente el robo de criptomonedas para las cuatro aplicaciones sospechosas. BleepingComputer se ha puesto en contacto con Apple sobre el drenador Padre y las otras cuatro aplicaciones sospechosas disponibles en la App Store, pero no ha recibido respuesta hasta el momento de la publicación.
En marzo de 2024, una aplicación falsa de la billetera de criptomonedas Leather apareció en la App Store de Apple, y múltiples usuarios reportaron la pérdida de sus activos después de conectar sus billeteras a ella. Apple finalmente eliminó la aplicación dos semanas después y bloqueó al editor de su programa de desarrolladores.
Se recomienda a los usuarios seguir los enlaces a la App Store desde los sitios web oficiales de los proyectos y evitar instalar aplicaciones con pocas descargas y reseñas, o aquellas publicadas por entidades con nombres que parezcan completamente ajenos al proyecto.
Una vez que los atacantes tienen credenciales válidas, solo se bloquea el 37% de sus acciones
Las puntuaciones generales de prevención pueden ocultar lo que sucede después del acceso inicial. Una vez que los atacantes utilizan credenciales válidas, la prevención cae drásticamente. El Informe Azul 2026 mide las defensas técnica por técnica en 338 millones de simulaciones ejecutadas en entornos de producción de clientes.
Artículos relacionados
- Apple aplica parches retroactivos para un zero-day en CoreGraphics a iPhones antiguos
- Un ciudadano chino extraditado por su papel en una estafa de criptomonedas de 36 millones de dólares
- Ledger pide a los vendedores de Asia que detengan las ventas tras un ataque a la cadena de suministro
- Ledger confirma que un chip espía implantado está detrás de los robos de criptomonedas en billeteras
- Hacker de la exchange de criptomonedas Uranium condenado por robar 53 millones de dólares
















Deja una respuesta