

Más de un millar de servidores GitLab expuestos a Internet continúan sin aplicar los parches contra una vulnerabilidad de severidad máxima que está siendo explotada de forma activa en ataques de ejecución remota de código.
Origen de la falla
El fallo, identificado como CVE-2026-97229, proviene de un desbordamiento de enteros en el Compilador de Expresiones Regulares de CI/CD, el componente que interpreta y evalúa las expresiones regulares incluidas en los archivos de configuración de las pipelines. Según explicó la compañía el 12 de octubre al publicar los parches, la validación insuficiente de esas expresiones podía permitir que un usuario no autenticado ejecutara código arbitrario en el servidor mediante una expresión regular especialmente diseñada.
GitLab corrigió el problema en las versiones 19.4.2, 19.3.5 y 19.2.8 de sus ediciones Community Edition (CE) y Enterprise Edition (EE). La empresa instó a todas las instalaciones autogestionadas a actualizarse de inmediato, aclaró que GitLab.com ya ejecuta la versión parcheada y señaló que los clientes de GitLab Dedicated no necesitan tomar medidas.
Explotación confirmada y plazo federal
El viernes, la Agencia de Ciberseguridad y Seguridad de Infraestructuras de Estados Unidos (CISA) confirmó que los atacantes ya aprovechan la vulnerabilidad en entornos reales e incorporó CVE-2026-97229 a su catálogo de Vulnerabilidades Explotadas Conocidas (KEV), lo que obliga a las agencias federales a asegurar sus servidores antes del domingo.
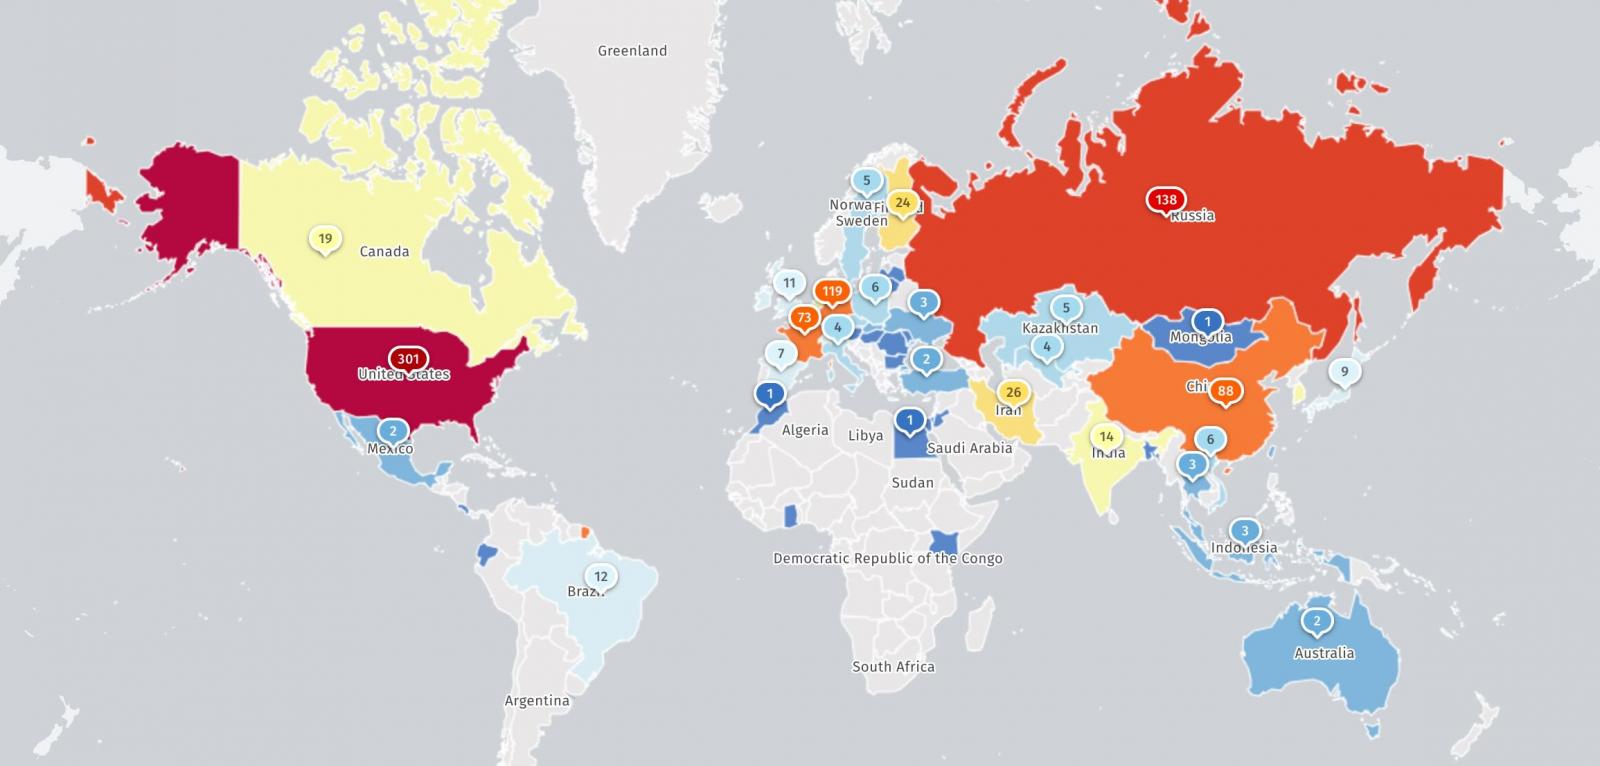
"Estamos siguiendo actualmente más de 1000 instancias de GitLab vulnerables a CVE-2026-97229 (incluida en el KEV de @CISACyber) y más de 11300 instancias vulnerables a CVE-2026-110264 (de unas 39K instancias de GitLab que observamos a diario)", declaró Shadowserver el domingo.
Pese a que los parches llevan tres semanas disponibles, el organismo de vigilancia de amenazas Shadowserver reveló durante el fin de semana que rastrea más de 1.000 servidores GitLab sin actualizar y expuestos a los ataques en curso.
Una sucesión de fallos críticos
CVE-2026-97229 se suma a una serie de problemas de seguridad corregidos en GitLab desde principios de año:
- En enero, GitLab corrigió una falla de alta severidad (CVE-2026-0723) que permitía a los atacantes eludir la autenticación de dos factores.
- En septiembre, abordó una vulnerabilidad de severidad máxima (CVE-2026-85706) en la API de commits del repositorio, explotable para robar credenciales y otros secretos.
- El mes pasado, solucionó otro error de severidad máxima en el Compilador de Expresiones Regulares (CVE-2026-110264) que permitía ejecutar código arbitrario en las instancias atacadas.
CISA también señaló CVE-2026-85706 como explotada activamente después de que la firma de ciberseguridad watchTowr informara de que los atacantes ya habían comenzado a escanear servidores GitLab vulnerables. Desde noviembre de 2021, la agencia ha añadido seis fallos de GitLab a su catálogo de vulnerabilidades explotadas, uno de los cuales también se ha utilizado en ataques de ransomware.
GitLab afirma que su plataforma DevSecOps supera los 70 millones de usuarios registrados y que más del 50% de las empresas de la lista Fortune 100 la utilizan en todo el mundo.

















Deja una respuesta