

El fabricante taiwanés de dispositivos de almacenamiento conectado a la red (NAS) Synology instó a sus clientes a actualizar sus equipos de forma inmediata debido al incremento de ataques de ransomware C3RB3R. La compañía recomendó habilitar las actualizaciones automáticas y llevar el software DiskStation Manager (DSM) a la versión más reciente para proteger la información almacenada.
En un aviso publicado el jueves, Synology explicó que identificó a actores de amenazas que aprovechan una vulnerabilidad corregida en diciembre de 2024 para atacar dispositivos con versiones desactualizadas de DSM. El objetivo de estos ataques es cifrar los datos y exigir un rescate. La empresa subrayó que todos los usuarios con versiones vulnerables deben actualizar DSM de inmediato y mantener activadas las actualizaciones automáticas.
Synology no precisó cuál es la vulnerabilidad concreta explotada en esta campaña. Sin embargo, remitió a un aviso de seguridad de noviembre de 2024 que contiene información sobre parches para fallos que permiten ejecutar código arbitrario (CVE-2024-10441), leer archivos (CVE-2024-50629) y escribir archivos (CVE-2024-10445) en equipos sin actualizar.
Las recomendaciones para los usuarios incluyen bloquear de inmediato el acceso a la interfaz web de administración desde Internet y actualizar el software DSM para frenar los intentos de los atacantes de comprometer y cifrar los dispositivos. Un portavoz de Synology no estaba disponible de inmediato cuando BleepingComputer solicitó más información sobre estos ataques.
La compañía rara vez emite avisos de seguridad sobre ataques dirigidos a los equipos de sus clientes. El último antecedente se remonta a agosto de 2019, tras una oleada de ataques de fuerza bruta a gran escala que derivó en infecciones con el ransomware eCh0raix.
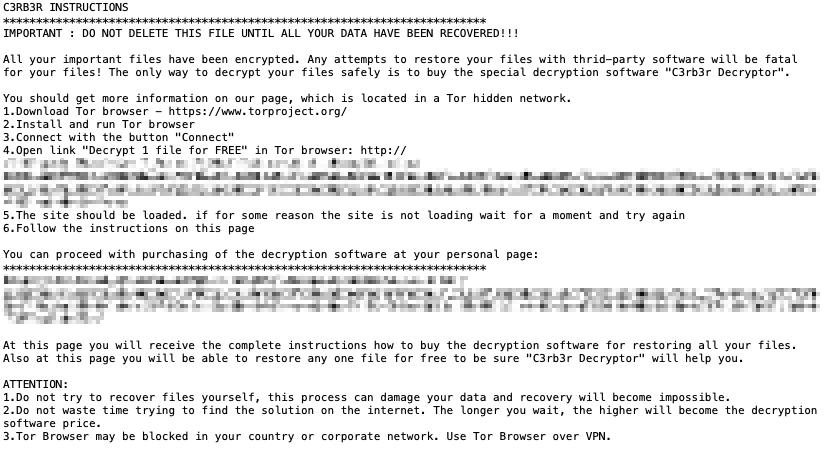
El aviso de la semana pasada llega después de una ola masiva de reportes de clientes de Synology cuyos datos fueron cifrados y que recibieron la indicación de comprar la herramienta "C3rb3r Decryptor" en un portal de la dark web por miles de dólares. Los primeros informes aparecieron hace más de dos semanas: los usuarios afectados señalaron que el ransomware dejó una nota de rescate (read-me3.txt) y añadió la extensión .L0CK3D a los archivos cifrados.
Todos sus archivos importantes han sido cifrados. ¡Cualquier intento de restaurarlos con software de terceros será fatal para sus archivos! La única forma de descifrarlos de manera segura es comprar el software especial de descifrado 'C3rb3r Decryptor'. En esta página recibirá las instrucciones completas para adquirir el software de descifrado y restaurar todos sus archivos. También podrá restaurar cualquier archivo de forma gratuita para comprobar que 'C3rb3r Decryptor' le ayudará.
El ransomware Cerber, también conocido como C3RB3R y CerberImposter, tomó su nombre de una notoria operación de ransomware como servicio (RaaS) del mismo nombre surgida en 2016. Antes de desaparecer a finales de 2019, la antigua operación Cerber concentró más del 80 % de todos los ataques de ransomware y una cuarta parte de las infecciones en endpoints empresariales.
Desde que fue detectado por primera vez en diciembre de 2021, C3RB3R también se desplegó contra servidores de Atlassian Confluence y GitLab en varias oleadas de ataques que explotaban fallos de ejecución remota de código (CVE-2021-26084 y CVE-2021-22205) y de omisión de autenticación (CVE-2023-22518).
El organismo de vigilancia de amenazas en Internet Shadowserver rastrea actualmente más de 380.000 dispositivos NAS de Synology expuestos a Internet, aunque no ofrece datos sobre cuántos ya están protegidos frente a estos ataques o cuántos son honeypots.
- Habilitar las actualizaciones automáticas de DSM y aplicar la versión más reciente.
- Bloquear el acceso a la interfaz web de administración desde Internet.
- Revisar si el dispositivo ejecuta versiones vulnerables de DSM.
- Aplicar los parches asociados a CVE-2024-10441, CVE-2024-50629 y CVE-2024-10445.
- Vigilar la aparición de la nota read-me3.txt o de la extensión .L0CK3D en los archivos.
















Deja una respuesta