

Un afiliado de la familia de ransomware 3AM dirigió un ataque contra una red de centros educativos en el Reino Unido y logró cifrar aproximadamente 37 de las casi 50 máquinas alcanzadas desde un host no gestionado. Los investigadores de la firma de ciberseguridad Bitdefender consideran que el actor de amenaza pudo haber utilizado comandos generados por IA y un bucle agéntico automatizado para ejecutar la operación.
Indicios de automatización con IA
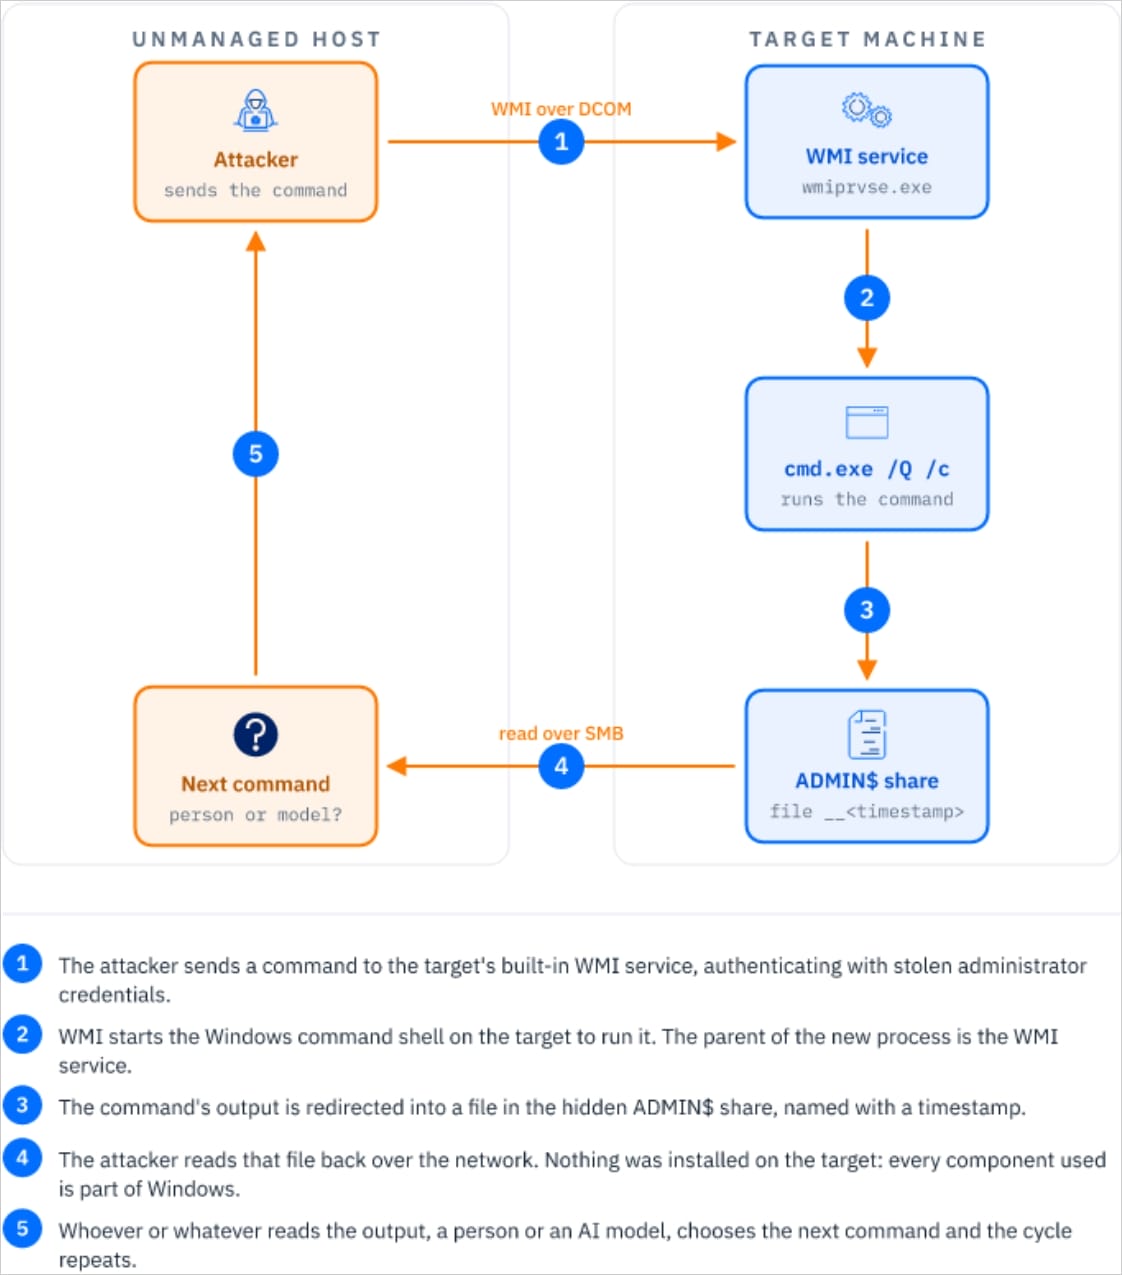
La conclusión se apoya en una secuencia de comandos repetidos que se modificaban ligeramente en cada intento y se emitían a intervalos regulares de entre 40 y 100 segundos. Según Bitdefender, no fue posible acceder al equipo desde el que trabajó el atacante, por lo que no se puede documentar nada sobre el modelo de lenguaje empleado: ni cuál era, ni si se ejecutaba de forma local o remota, ni siquiera si una persona copiaba y pegaba instrucciones y resultados entre el implante y el modelo. Los investigadores solo pudieron documentar el comportamiento, que presentaba similitudes con un bucle agéntico.
Cronología y primeras fases del ataque
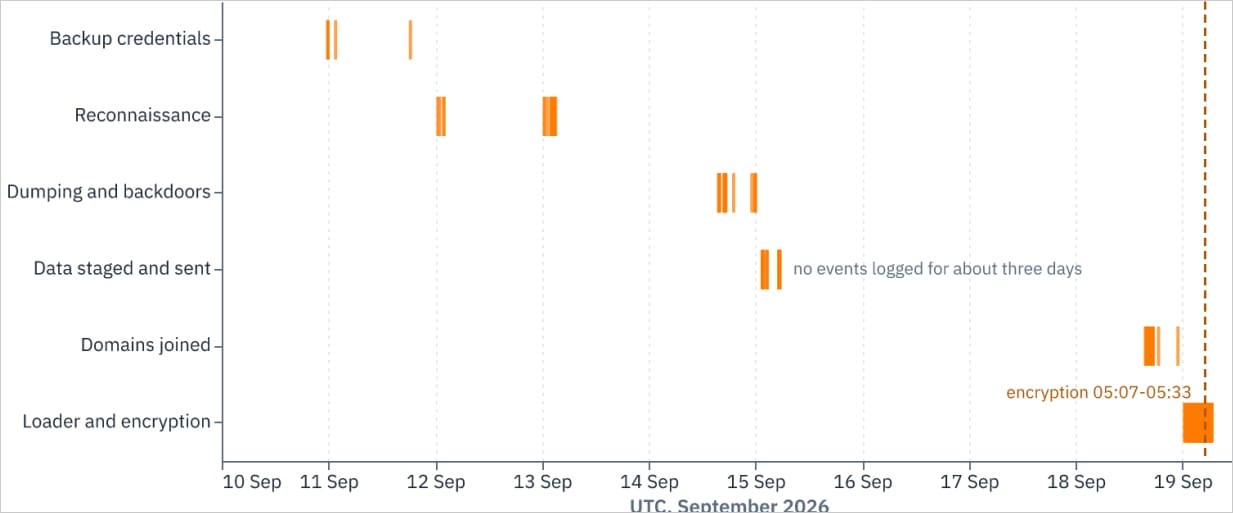
La actividad maliciosa se desarrolló entre el 10 y el 19 de septiembre, aunque Bitdefender no pudo determinar el método de acceso inicial del atacante. El actor de amenaza utilizó una herramienta pública de PowerShell modificada para extraer y descifrar credenciales almacenadas en tres servidores de copia de seguridad Veeam, copió una base de datos de Chrome con credenciales y desplegó Mimikatz y herramientas de volcado de memoria de LSASS.
Movimiento lateral y persistencia
Los atacantes mapearon las relaciones del dominio y revisaron carpetas de scripts de inicio de sesión en busca de referencias a otros centros escolares, hasta crear dos cuentas de administrador de dominio puerta trasera denominadas 'library' y 'svc_bkpmon'. Tras robar datos financieros de las máquinas comprometidas, configuraron relaciones de confianza bidireccionales entre tres dominios de Active Directory que antes estaban separados, con el fin de ampliar su alcance.
Fase final y cifrado
En la última etapa del ataque, intentaron eliminar las protecciones de Sophos y Bitdefender de los hosts accesibles, borrar las copias de seguridad del estado del sistema y desplegar el cifrador de 3AM basado en Rust. Lo consiguieron en aproximadamente 37 casos.
Contexto de la amenaza
El ransomware 3AM surgió en 2023 y atrajo la atención pública cuando un atacante desplegó su ransomware basado en Rust después de que LockBit fuera bloqueado. Los investigadores vincularon posteriormente la operación con las bandas de ransomware Conti y Royal, y se ha observado que sus afiliados recurren a bombardeos de correo electrónico y llamadas falsas de soporte informático para acceder a redes corporativas. Una víctima destacada en el pasado fue Kootenai Health, donde un ataque en agosto de 2024 expuso información personal de más de 464.000 pacientes.
Independientemente del nivel actual de implicación de herramientas de IA en los ataques de 3AM, las observaciones de Bitdefender sugieren que los actores de amenaza parecen estar experimentando intensamente con ellas. Ese mismo día, el NCSC británico publicó el informe anual 'The State of the Cyber Nation', en el que insta a la infraestructura crítica a prepararse para ataques de ransomware impulsados por IA de cara a 2028.
No pudimos acceder a la máquina desde la que trabajó el atacante, por lo que no podemos documentar nada sobre el modelo de lenguaje en sí: qué modelo era, si se ejecutaba local o remotamente, o incluso si una persona copiaba y pegaba instrucciones y resultados entre el implante y el modelo.

















Deja una respuesta