

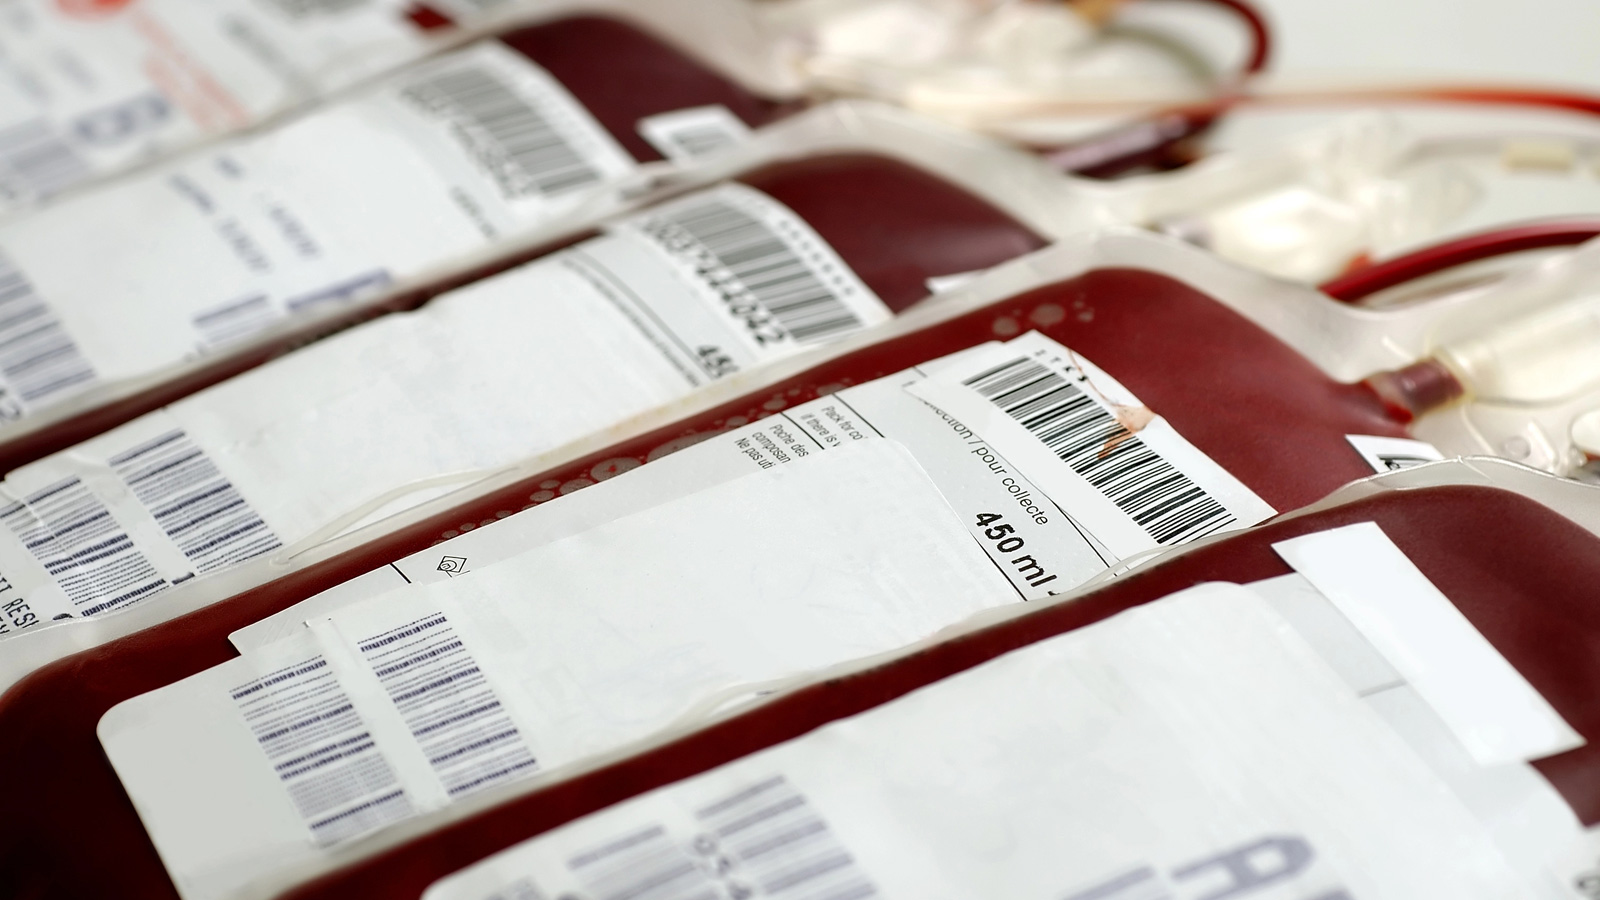
El Establecimiento Francés de Sangre (Établissement français du sang o EFS), que gestiona la recolección, procesamiento y distribución de sangre en toda Francia, ha confirmado que un ciberataque ocurrido el 2 de noviembre afectó a los sistemas de monitoreo y control de cámaras frigoríficas. El ataque no se dirigió directamente contra la EFS, sino contra su proveedor de refrigeración.
Aunque la EFS no ha identificado al proveedor afectado, la empresa europea de equipos de refrigeración Coolworld Rentals confirmó mediante un comunicado que un incidente de ciberseguridad relacionado con software de monitorización remota había afectado a un número limitado de sus unidades. Según Coolworld, los atacantes explotaron una vulnerabilidad en un componente de un tercero, fuera del control directo de la compañía.
"La vulnerabilidad que se está reportando en los medios se refiere a un componente de un proveedor externo y estaba fuera del control directo de Coolworld. Solo un número limitado de unidades de Coolworld se vio afectado, y Coolworld respondió con prontitud y tomó las medidas adecuadas", declaró la empresa.
Coolworld indicó que está trabajando con los clientes afectados, pero no comentará casos individuales. En la EFS, el incidente elevó los umbrales de temperatura y descongelación en las cámaras frigoríficas afectadas a niveles extremadamente altos. Estas instalaciones almacenan productos sanguíneos antes de su distribución a hospitales, así como muestras biológicas mantenidas por la EFS.
La EFS asegura que sus sistemas de monitoreo y alarma detectaron rápidamente el cambio de temperatura, lo que permitió al personal reparar los equipos afectados o transferir los productos a otras instalaciones de refrigeración.
"No se ha identificado ningún impacto en la salud y no se ha reportado pérdida de productos sanguíneos", afirmó la EFS en su comunicado.
La organización confirmó que las bolsas de plasma destinadas a transfusiones y el plasma utilizado para la fabricación de medicamentos fueron transferidos o asegurados, evitando daños a los productos. Las operaciones de recolección y distribución de sangre continuaron sin interrupción.
La EFS informó que sus equipos técnicos están trabajando con la agencia nacional de ciberseguridad de Francia (ANSSI) y el Ministerio de Salud, y que ha reforzado la monitorización de los equipos de refrigeración y las temperaturas.
Este incidente se suma a una ola de ciberataques dirigidos a sistemas de refrigeración en Europa, donde los atacantes manipulan remotamente los ajustes de temperatura o activan funciones de descongelación que apagan la refrigeración.
En octubre, ciberataques interrumpieron los sistemas de refrigeración de entre 250 y 350 supermercados franceses, incluidos Intermarché, Carrefour Market, Monoprix, Leclerc y Super U. En esos ataques, los piratas informáticos comprometieron controladores de refrigeración que ejecutaban software Danfoss más antiguo y activaron remotamente funciones de descongelación automática, elevando las temperaturas y obligando a las tiendas a desechar productos frescos y congelados.
Estos ataques se dirigieron a controladores de refrigeración Danfoss AK-SM/AK-SC y Copeland/Dixell XWEB, utilizados para monitorizar y gestionar equipos de refrigeración de forma remota. Una segunda ola de ataques ocurrió este mes, afectando a más de 115 tiendas en Bélgica, Países Bajos, Suecia, Luxemburgo, Irlanda y Estonia. Algunos sistemas de refrigeración se apagaron por completo, mientras que a otros se les cambiaron los ajustes de temperatura de forma remota. En un supermercado sueco, el sistema comenzó a generar calor, mientras que otra tienda reportó que las temperaturas se cambiaron a 50 °C (122 °F).
La empresa belga de refrigeración Sabcobel dijo anteriormente que los atacantes detrás de los incidentes de noviembre explotaron la misma vulnerabilidad utilizada en los ataques de octubre contra supermercados franceses.
En 2025, la Agencia de Ciberseguridad y Seguridad de Infraestructuras de EE. UU. (CISA) reveló dos vulnerabilidades que afectan a los controladores Danfoss AK-SM 8xxA, identificadas como CVE-2025-41450 y CVE-2025-41451. Estas fallas podrían permitir a los atacantes eludir la autenticación y ejecutar comandos de forma remota en sistemas vulnerables, dándoles potencialmente el control de los equipos de refrigeración. Sin embargo, no se ha confirmado si estas vulnerabilidades están siendo explotadas en los ataques.
















Deja una respuesta