

Vercel está desplegando progresivamente las Credenciales de Sesión Vinculadas al Dispositivo (DBSC) en su plataforma como una defensa clave frente al malware ladrón de información. La función, anunciada por el CTO de Vercel, Malte Ubl, a través de X, vincula una sesión de inicio de sesión al dispositivo del usuario mediante una clave privada almacenada en un TPM, de modo que aunque se robe la cookie de sesión, no pueda reutilizarse en otro dispositivo.
Vercel es una plataforma en la nube que los desarrolladores utilizan para desplegar y alojar sitios web, aplicaciones web y agentes de IA. La empresa también desarrolla el popular framework web Next.js.
El anuncio más reciente se refiere a los inicios de sesión en la plataforma de Vercel en vercel.com, donde los desarrolladores gestionan sus proyectos y despliegues.
DBSC funciona almacenando una clave privada en el TPM de tu dispositivo (el mismo dispositivo que utiliza el sensor de huellas dactilares u otros dispositivos biométricos similares de tu portátil o teléfono) y usando esa clave para firmar tu cookie. La clave privada no puede recuperarse nunca más. Ni por nosotros, ni por ti, ni por el malware.
El despliegue de DBSC por parte de Vercel también complementa el cifrado vinculado a la aplicación (App-Bound Encryption) de Chrome, que dificulta que el malware info-stealer extraiga cookies del navegador. DBSC añade otra capa de protección al impedir que las cookies de sesión robadas se reutilicen en otros dispositivos.
Actualmente, DBSC funciona en Chrome en macOS y Windows, pero el despliegue es gradual para garantizar que se manejen adecuadamente los casos límite relacionados con aplicaciones OAuth.
Por separado, Vercel está implementando una tecnología de protección similar llamada DPoP para la CLI de Vercel.
Llega también Security Review
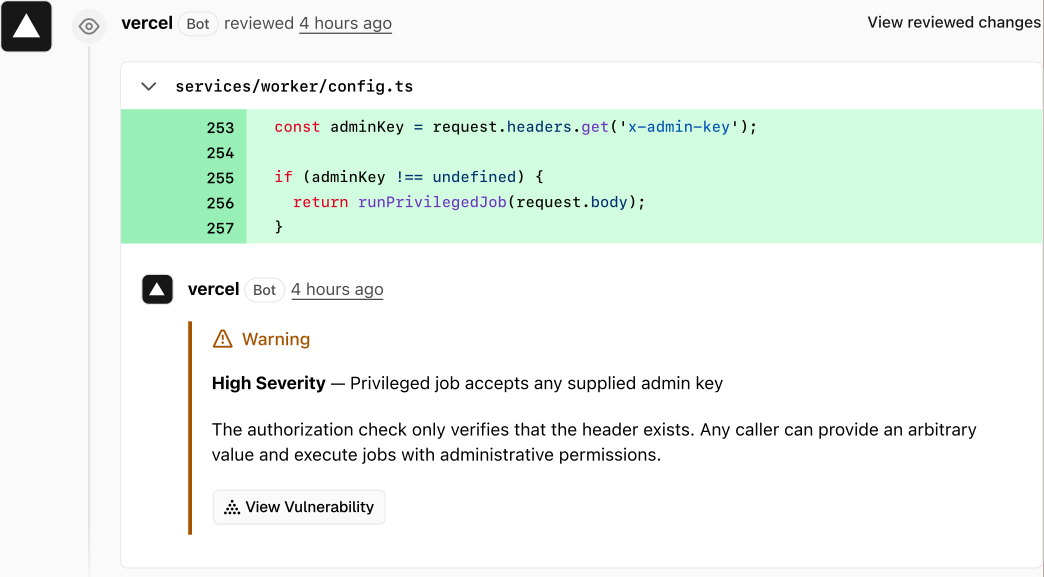
A principios de esta semana, Vercel lanzó Security Review en beta pública para equipos Pro y Enterprise, añadiendo una función a Vercel Agent que analiza los cambios de código en cada push a los repositorios de GitHub conectados una vez habilitada.
El nuevo sistema utiliza el código y las políticas definidas por el equipo para señalar problemas como la falta de comprobaciones de autorización y secretos expuestos. Si los permisos lo permiten, Vercel Agent puede validar y confirmar las correcciones.
Vercel indica que los análisis de Security Review serán gratuitos hasta el 10 de noviembre de 2026, mientras que las correcciones generadas por el agente se facturarán por separado.
Ubl señaló que el equipo de seguridad de Vercel lanzó esta nueva función internamente hace un par de meses y ya ha demostrado su valía, por lo que la plataforma decidió ponerla a disposición general.
En abril, Vercel sufrió una brecha de seguridad que afectó a un subconjunto de clientes, en la que los atacantes obtuvieron acceso a sus sistemas comprometiendo una cuenta de Google Workspace de un empleado en Context.ai. Vercel afirmó que el atacante utilizó ese acceso para llegar a sistemas internos y ver variables de entorno que no estaban marcadas como sensibles. Un actor de amenazas que se hizo pasar por ShinyHunters intentó vender el código fuente, las claves de acceso y los datos de bases de datos supuestamente robados.
Artículos relacionados
- LiteLLM release pipeline hacked to distribute info-stealer malware
- MacSync malware uses public iCloud calendars to deliver new payloads
- Fake LastPass Authenticator GitHub repos push new Rapuncel infostealer
- OVHcloud CLI releases backdoored on GitHub to steal developer secrets
- NIKKE PC game launcher hacked to spread remote access, data-stealing malware

















Deja una respuesta