La vulnerabilidad CVE-2026-58115, con severidad máxima (CVSS 10.0) y presente en dispositivos SIMATIC IoT2050 Advanced con Node-RED, está siendo aprovechada…
Más información
La vulnerabilidad CVE-2026-58115, con severidad máxima (CVSS 10.0) y presente en dispositivos SIMATIC IoT2050 Advanced con Node-RED, está siendo aprovechada…
Más información
La semana dejó robos históricos de criptomonedas atribuidos a Corea del Norte, infraestructuras encubiertas de Volt Typhoon, una extensión de…
Más información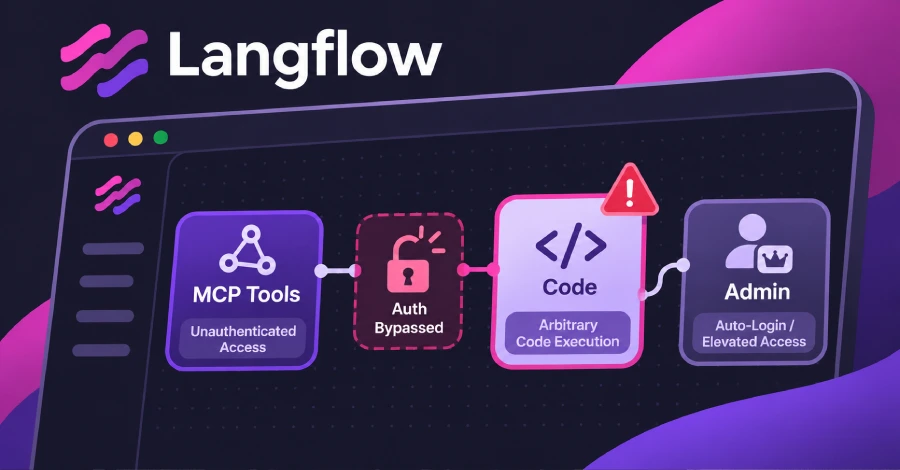
Dos vulnerabilidades críticas en Langflow, herramienta de código abierto para crear agentes y flujos de trabajo de IA, permiten a…
Más información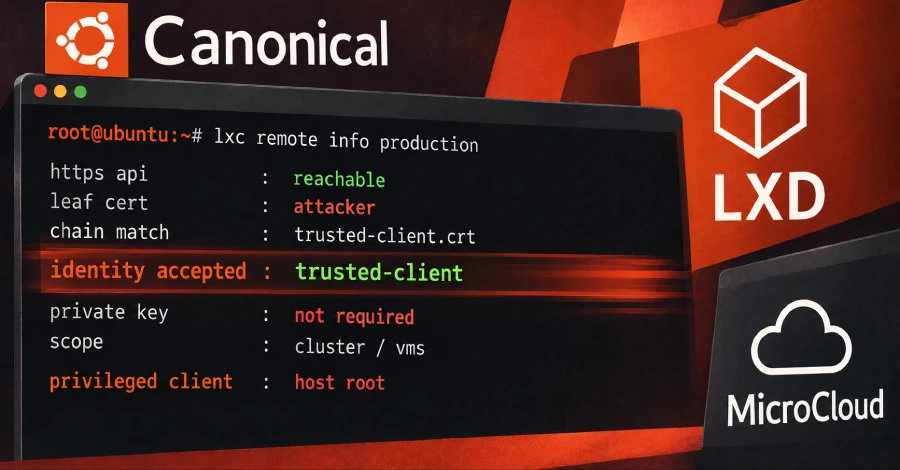
Una vulnerabilidad de máxima gravedad (CVSS 10.0) en LXD y MicroCloud de Canonical permite a un atacante autenticarse como un…
Más información
Investigadores de Parameter reportaron una vulnerabilidad en ChatGPT que permitía ejecutar código de un atacante en la sesión de un…
Más información
CrowdStrike atribuye a Vapor Panda, un grupo de intrusiones vinculado a China, el uso del framework de pentesting ARTEX, impulsado…
Más información
TeamViewer ha parcheado una vulnerabilidad crítica (CVE-2026-111585) que permite que un equipo host malicioso ataque al viewer que se conecta…
Más información
Las alertas críticas y las soluciones conocidas quedan atrapadas en colas durante días porque los equipos que mantienen las aplicaciones…
Más información
{ "@context": "https://schema.org", "@type": "BreadcrumbList", "itemListElement": [ { "@type": "ListItem", "position": 1, "item": { "@id": "https://thehackernews.com/", "name": "Home" } },…
Más información
Una vulnerabilidad en el código TCP del kernel de Linux, identificada como CVE-2026-98432, permite a un atacante remoto sin credenciales…
Más información