Saltar al contenido
  • lunes, 16 noviembre 2026
  • 12:26 pm
  • Síguenos
Panama Security
  • Home
  • Entrevistas
  • Malware
  • Cibercrimen
  • Estafas y fraude
  • Politicas y regulacion
  • Avisos de seguridad
  • Inicio
  • 2026
Forense digital (DFIR)
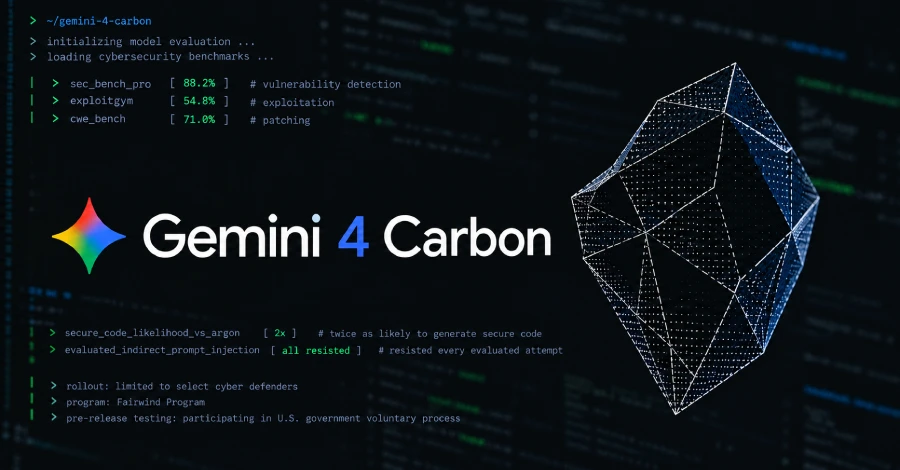
Gemini 4 Carbon de Google lidera las pruebas de referencia en detección, explotación y parcheo de vulnerabilidades
admin Nov 4, 2026 0

Google DeepMind presentó Gemini 4 Carbon, su nuevo modelo de frontera que alcanza resultados líderes en ciberseguridad: 88,2% en SEC-bench…

Más información
Malware
CISA confirma que los atacantes explotan una vulnerabilidad en el núcleo de WordPress durante las actualizaciones de software
admin Nov 4, 2026 0

La Agencia de Seguridad de Infraestructuras y Ciberseguridad de EE. UU. (CISA) ha incorporado al catálogo de vulnerabilidades explotadas conocidas…

Más información
Forense digital (DFIR)
Falla en Telegram para Android permitía ejecutar código al responder una llamada de voz
admin Nov 4, 2026 0

Una vulnerabilidad en Telegram para Android permitía a un atacante ejecutar código en el teléfono de la víctima al contestar…

Más información
Forense digital (DFIR)
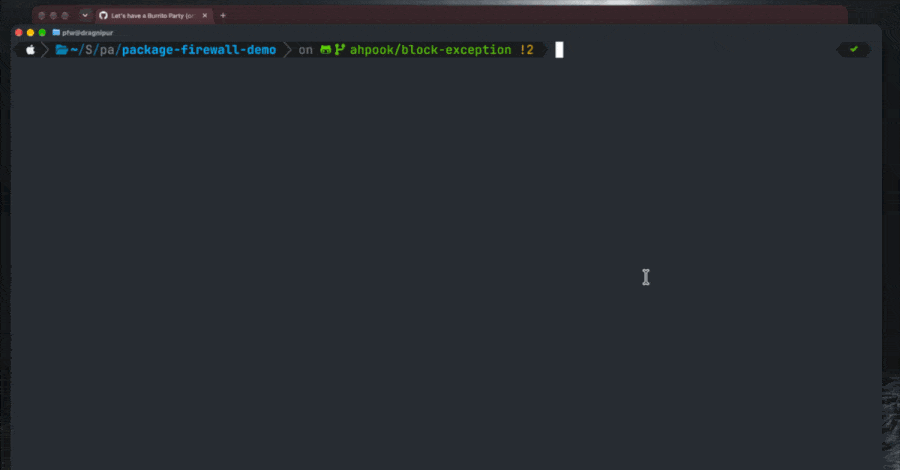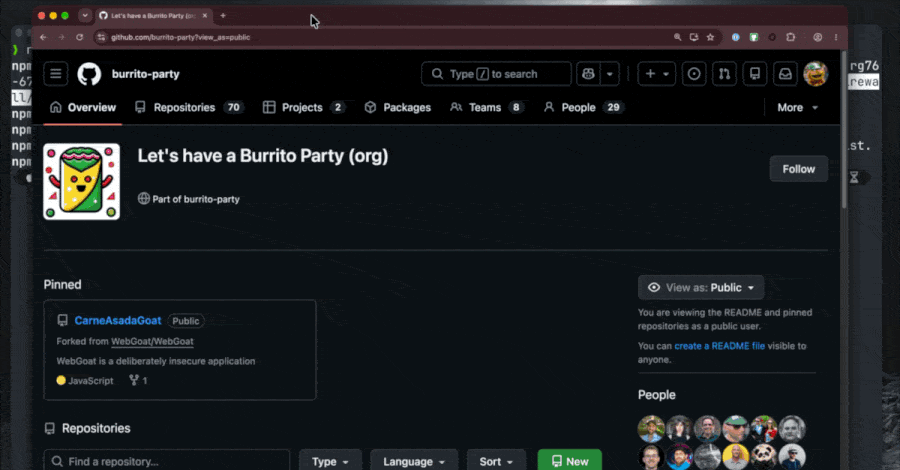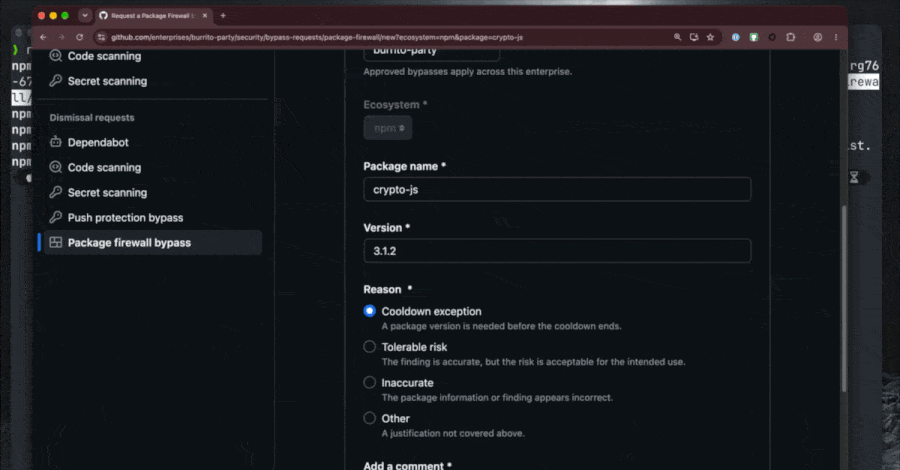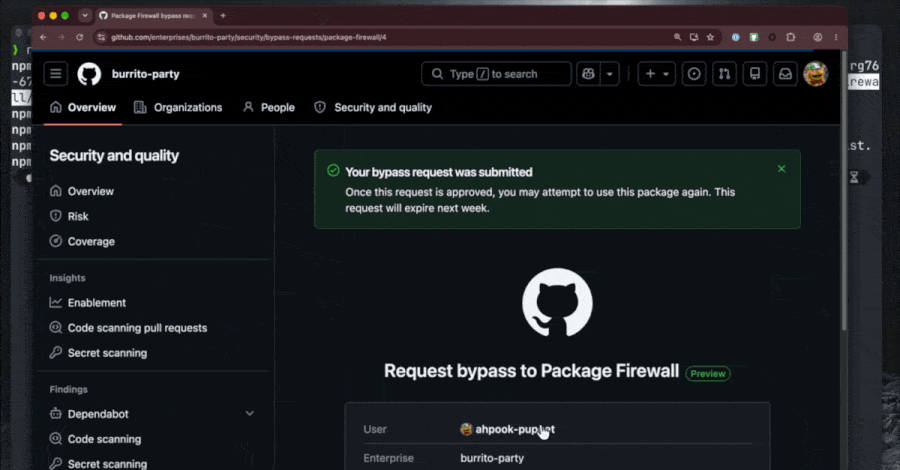
GitHub lanza un firewall para npm que bloquea paquetes maliciosos antes de su instalación
admin Nov 4, 2026 0

GitHub presenta un firewall de paquetes en versión preliminar que inspecciona metadatos y descargas de npm para bloquear instalaciones sospechosas,…

Más información
Forense digital (DFIR)
Hackers explotaron una vulnerabilidad de Cisco SD-WAN para instalar malware destinado a robar claves de cifrado
admin Nov 4, 2026 0

Un grupo de atacantes aprovechó una falla crítica en Cisco Catalyst SD-WAN, corregida en febrero, para implantar un malware personalizado…

Más información
Forense digital (DFIR)
Warp Panda explotó un zero-day de VMware ESX para borrar rastros de auditoría
admin Nov 4, 2026 0

La CISA incluyó en su catálogo KEV la vulnerabilidad CVE-2026-41709, un fallo de registro insuficiente en Broadcom VMware ESX que…

Más información
Forense digital (DFIR)
Un investigador demuestra cómo errores puramente lógicos bastaron para escapar del sandbox de Microsoft Edge y ganar 175.000 dólares en Pwn2Own
admin Nov 4, 2026 0

Orange Tsai, de DEVCORE, publicó la cadena completa de fallos lógicos que, sin corrupción de memoria, permitió ejecutar código en…

Más información
Forense digital (DFIR)
El ataque PHP2Shell compromete 25 servidores, incluida una red vinculada al Gobierno de EE. UU.
admin Nov 4, 2026 0

Investigadores de ciberseguridad han revelado un ataque presumiblemente asistido por inteligencia artificial y atribuido a un actor de amenazas con…

Más información
Forense digital (DFIR)
Ciberdelincuentes sondean una vulnerabilidad crítica de RCE en Oracle E-Business Suite pocos días después del parche
admin Nov 4, 2026 0

Investigadores de Defused Cyber han detectado intentos de explotación contra CVE-2026-101767, una vulnerabilidad crítica (CVSS 9.8) de inyección SQL no…

Más información
Forense digital (DFIR)
Adobe corrige ocho fallos críticos en Campaign Classic que permitían ejecución de código y elusión de seguridad
admin Nov 4, 2026 0

Adobe ha publicado parches para ocho vulnerabilidades críticas en Campaign Classic, con puntuaciones CVSS de hasta 9,9, que podrían permitir…

Más información
Paginación de entradas

1 … 17 18 19 … 259

Recent Posts

  • BO Team Exploits Log4Shell in VMware vCenter, Compromises Russian Firm’s Code-Signing Server
  • New NoisyTCP vulnerability lets attackers crash Linux servers
  • Anthropic’s Claude Fable 5.2 blocks fewer security tasks, while Mythos gets better at finding bugs
  • Stolen Fireworks AI Key Led to Cursor Data Breach and Trojanized Claude Code Extension
  • TSMC employee data breach linked to cloud provider

Recent Comments

No hay comentarios que mostrar.
About Author

Maria Shriver

Maria Shriver

Hi guys, I’m Maria a full-time Blogger & Writer. It is a long-established fact that a reader will be distracted by the content.

Trending News
BO Team Exploits Log4Shell in VMware vCenter, Compromises Russian Firm’s Code-Signing Server
Nov 16, 2026
New NoisyTCP vulnerability lets attackers crash Linux servers
Nov 16, 2026
Anthropic’s Claude Fable 5.2 blocks fewer security tasks, while Mythos gets better at finding bugs
Nov 16, 2026
Stolen Fireworks AI Key Led to Cursor Data Breach and Trojanized Claude Code Extension
Nov 15, 2026
TSMC employee data breach linked to cloud provider
Nov 15, 2026
Recent Posts
  • BO Team Exploits Log4Shell in VMware vCenter, Compromises Russian Firm’s Code-Signing Server
  • New NoisyTCP vulnerability lets attackers crash Linux servers
  • Anthropic’s Claude Fable 5.2 blocks fewer security tasks, while Mythos gets better at finding bugs
  • Stolen Fireworks AI Key Led to Cursor Data Breach and Trojanized Claude Code Extension
  • TSMC employee data breach linked to cloud provider
PUEDES HABERTE PERDIDO
REvil y el ataque a Kaseya: ransomware a escala de cadena de suministro
Cibercrimen Ransomware
REvil y el ataque a Kaseya: ransomware a escala de cadena de suministro
admin Jun 28, 2026
Sistema de control industrial OT/ICS en una planta de tratamiento de agua
Seguridad IoT / OT / ICS
Actores iranies CyberAv3ngers comprometen PLCs Unitronics en sistemas de agua de EE.UU.
admin Ene 1, 2026
El ataque de ransomware a Colonial Pipeline que paralizo el combustible en EE.UU.
Ransomware
El ataque de ransomware a Colonial Pipeline que paralizo el combustible en EE.UU.
admin Ene 1, 2026
Passkeys: el camino hacia el fin de las contrasenas
Identidad y gestion de accesos (IAM)
Passkeys: el camino hacia el fin de las contrasenas
admin Ene 1, 2026

Panama Security es un medio digital independiente de noticias, análisis y divulgación sobre ciberseguridad.

Cubrimos ciberataques, malware, ransomware, vulnerabilidades, cibercrimen y tendencias del sector para ayudarte a entender y reducir los riesgos.

Ciudad de Panamá, República de Panamá
contacto@panamasecurity.space
panamasecurity.space
Latest News
CIBER-TEC Desvela su Ecosistema de Dominio Integrado: La Sinergia Letal entre Drones, OSINT y Ciberguerra
Jun 28, 2026
MITRE ATT&CK: el mapa que organiza las tacticas y tecnicas de los atacantes
Ene 1, 2026
APT29 (Cozy Bear): el aparato de ciberespionaje ruso contra gobiernos occidentales
Ene 1, 2026
Categories
  • Amenazas persistentes avanzadas (APT)
  • Analisis y opinion
  • Avisos de seguridad
  • Ciberataques
  • Cibercrimen
  • Ciberguerra / Amenazas estatales
  • Concienciacion y formacion
  • Criptografia y cifrado
  • Cumplimiento normativo
  • Entrevistas
  • Estafas y fraude
  • Eventos y conferencias
  • Exploits y Zero-Day
  • Filtraciones y fugas de datos
  • Forense digital (DFIR)
  • Gestion de riesgos
  • Guias y tutoriales
  • Hacktivismo
  • Herramientas de seguridad
  • Identidad y gestion de accesos (IAM)
  • Inteligencia de amenazas
  • Malware
  • Operaciones de seguridad (SOC)
  • Parches y actualizaciones
  • Perspectivas de expertos
  • Phishing e ingenieria social
  • Ransomware
  • Respuesta a incidentes
  • Seguridad de aplicaciones
  • Seguridad de la IA
  • Seguridad de redes
  • Seguridad en la nube
  • Seguridad IoT / OT / ICS
  • Seguridad movil
  • Threat Hunting
  • Vulnerabilidades
  • Webinars
Sign Up For Our Newsletter

Subscribe to our newsletter to get our newest articles instantly!

Copyright © 2026 | Funciona con WordPress | Frankfurt News por ThemeArile

  • Home
  • Blog
  • Acerca de
  • Contacto
  • Politica de Privacidad
  • Politica de Cookies
  • Terminos y Condiciones
  • Aviso Legal