


Ataque a Grafana: token robado compromete su código fuente
Grafana Labs ha informado que hackers lograron descargar su código fuente tras acceder a su entorno de GitHub mediante un token de autenticación robado. La compañía, conocida por su plataforma de análisis y monitoreo de código abierto, indicó que no se ha comprometido información de clientes ni datos personales.
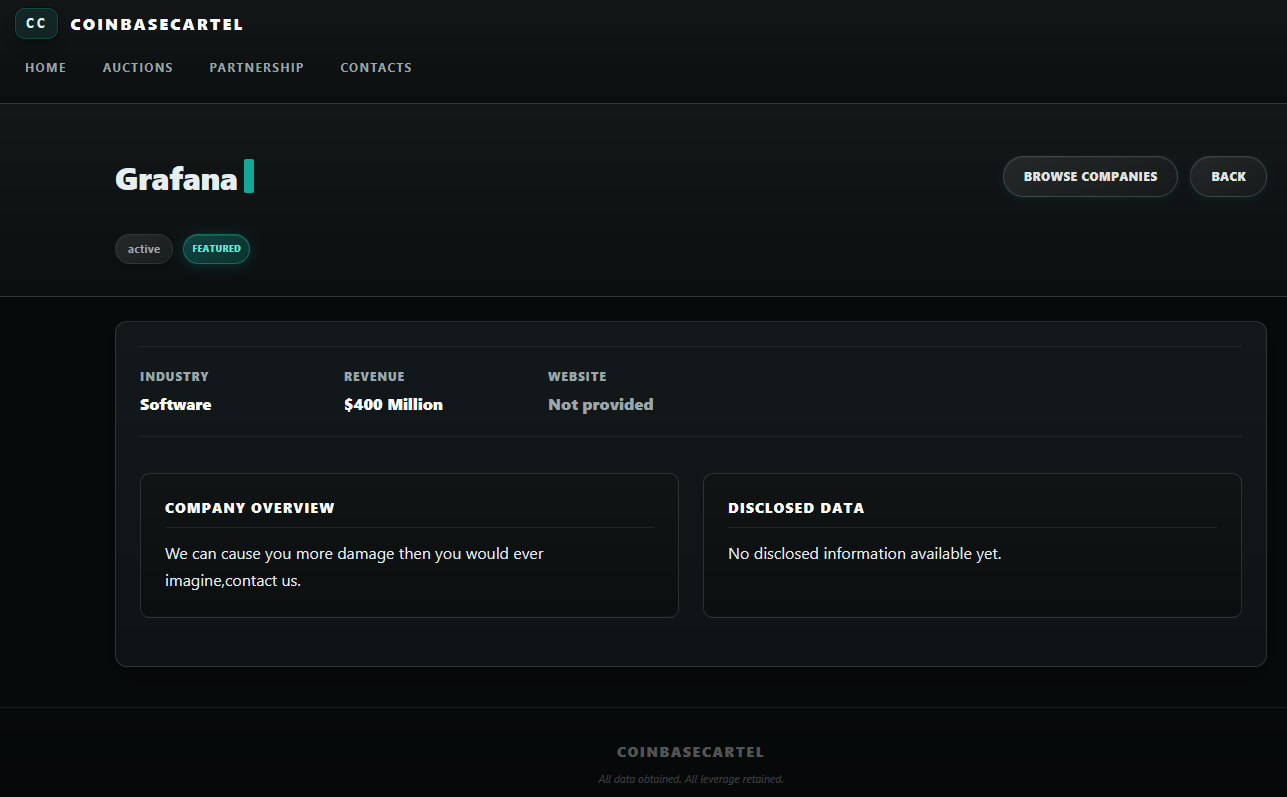
El grupo de extorsión CoinbaseCartel, relativamente nuevo, se atribuyó el ataque al añadir a Grafana a su sitio de filtración de datos, aunque aún no se ha publicado ningún archivo. Según la empresa, los atacantes exigieron un pago para no divulgar el código sustraído, pero Grafana decidió no ceder al chantaje.
Grafana se niega a pagar el rescate
En un comunicado, Grafana Labs explicó que su investigación no halló evidencia de exposición de datos de clientes y que los sistemas de los usuarios permanecen intactos. La compañía invalidó las credenciales comprometidas y adoptó medidas de seguridad adicionales. "Según nuestra experiencia operativa y la postura pública del FBI, que señala que pagar un rescate no garantiza la recuperación de los datos y solo incentiva más actividades ilegales, decidimos no pagar", afirmó la empresa.
El incidente afecta a más de 7.000 organizaciones que usan Grafana, incluyendo el 70% de las empresas Fortune 50. Grafana prometió revelar más detalles tras completar la investigación posterior al incidente.
CoinbaseCartel intensifica su actividad
CoinbaseCartel, que surgió en septiembre pasado, ha sido muy activo en 2026, con más de 100 víctimas anunciadas en su portal de filtraciones. Se cree que está formado por afiliados de ShinyHunters y Lapsus$, que acceden a las redes mediante ingeniería social, phishing y credenciales comprometidas. Sin embargo, ShinyHunters negó cualquier vínculo con CoinbaseCartel.
El especialista en inteligencia de amenazas Joe Shenouda afirma que el grupo utiliza una herramienta en memoria llamada "shinysp1d3r" para cifrar objetivos VMware ESXi y deshabilitar instantáneas. BleepingComputer informó previamente sobre un cifrador de Windows desarrollado por ShinyHunters, que planeaba versiones para Linux y ESXi.






Deja una respuesta