


Ataques con EvilTokens
Un nuevo kit malicioso llamado EvilTokens integra capacidades de phishing con código de dispositivo, permitiendo a los atacantes secuestrar cuentas de Microsoft y proporcionar funciones avanzadas para ataques de compromiso de correo electrónico empresarial (BEC). El kit se vende a ciberdelincuentes a través de Telegram y está en continuo desarrollo; su autor afirma que planea extender el soporte a páginas de phishing para Gmail y Okta.
Los ataques de phishing con código de dispositivo abusan del flujo de autorización OAuth 2.0 para dispositivos, en el que los atacantes obtienen acceso a una cuenta de la víctima engañándola para que autorice un dispositivo malicioso. La técnica está bien documentada y ha sido utilizada por varios actores de amenazas, incluidos grupos rusos como Storm-237, UTA032, UTA0355, UNK_AcademicFlare y TA2723, así como el grupo de extorsión de datos ShinyHunters.
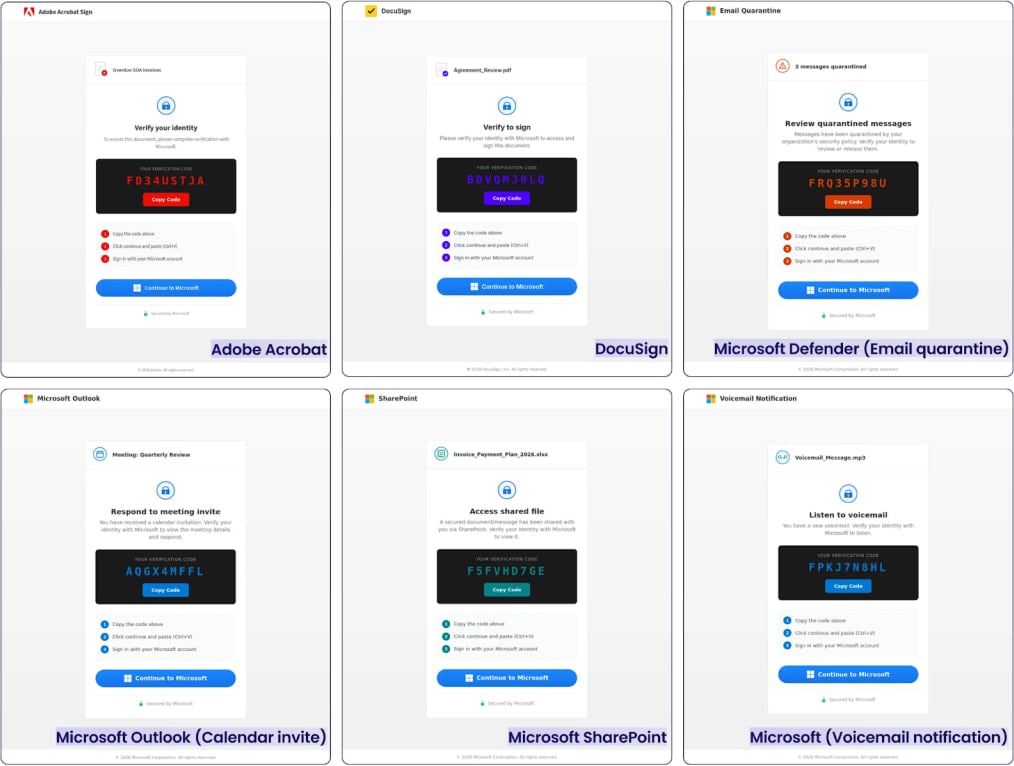
Investigadores de Sekoia observaron ataques en los que las víctimas recibían correos electrónicos con documentos que contenían un código QR o hipervínculo a una plantilla de phishing de EvilTokens. Estos señuelos suplantan contenido empresarial legítimo, como documentos financieros o invitaciones a reuniones, y están dirigidos a empleados de finanzas, recursos humanos, logística o ventas.
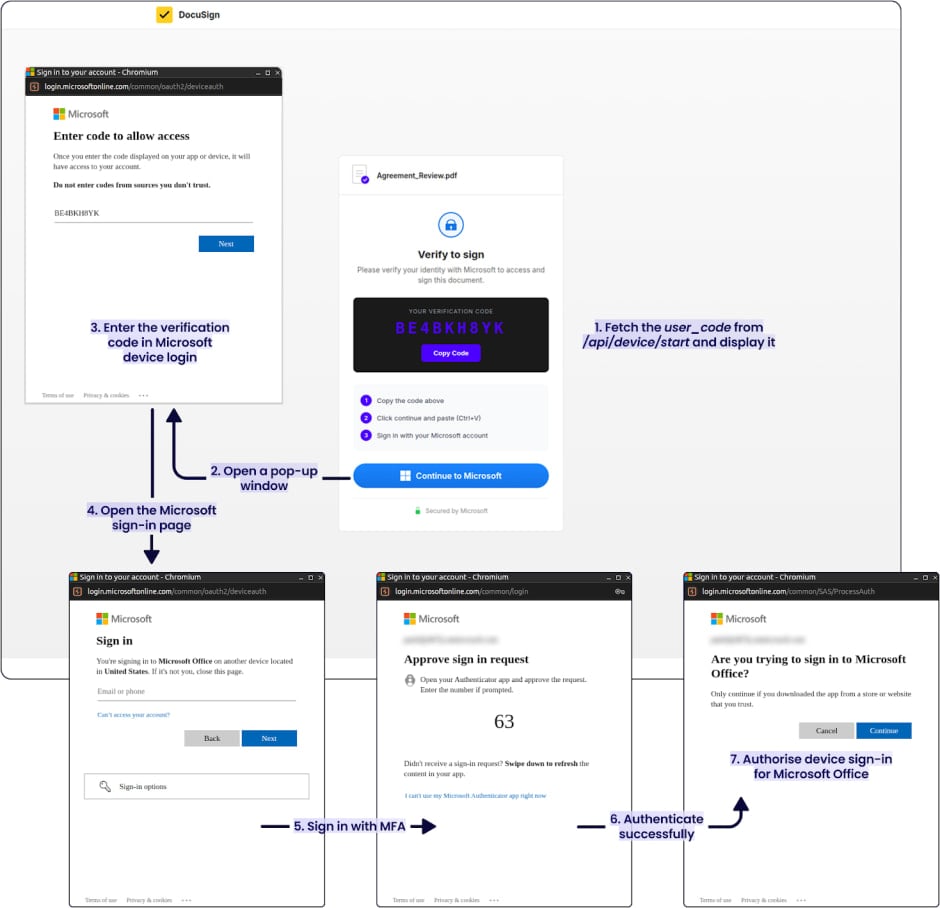
Cuando la víctima abre el enlace, se le presenta una página de phishing que muestra un código de verificación e instrucciones para completar la verificación de identidad. La página solicita al usuario que haga clic en un botón 'Continuar a Microsoft', redirigiéndolo a la página legítima de inicio de sesión de dispositivos de Microsoft. El atacante utiliza un cliente legítimo para solicitar un código de dispositivo y engaña a la víctima para que se autentique, obteniendo tokens de acceso y actualización.
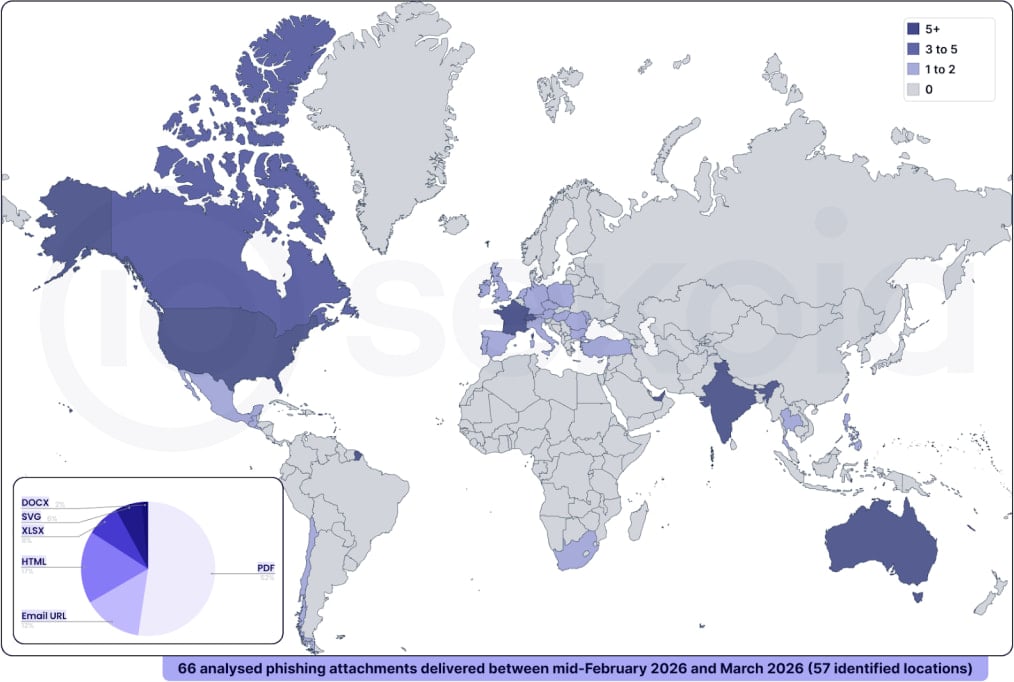
Estos tokens otorgan al atacante acceso a correo electrónico, archivos, Teams y la capacidad de realizar suplantación de identidad SSO. Los investigadores de Sekoia descubrieron campañas globales, con los países más afectados como Estados Unidos, Canadá, Francia, Australia, India, Suiza y los Emiratos Árabes Unidos.
Además del phishing avanzado, EvilTokens proporciona funciones avanzadas para ataques BEC mediante automatización. La variedad de campañas sugiere que ya está siendo utilizado a gran escala. Sekoia proporciona indicadores de compromiso (IoC), detalles técnicos y reglas YARA para ayudar a los defensores a bloquear estos ataques.
















Deja una respuesta