


Checkmarx advirtió durante el fin de semana que una versión falsificada de su plugin de Pruebas de Seguridad de Aplicaciones (AST) para Jenkins fue publicada en el Jenkins Marketplace. El compromiso fue reivindicado por el grupo de hackers TeamPCP, que inició una serie de ataques a la cadena de suministro que incluyeron las campañas Shai-Hulud en npm y la violación del escáner de vulnerabilidades Trivy, resultando en la distribución de malware robacredenciales.
Jenkins es una de las soluciones de automatización de Integración Continua/Despliegue Continuo (CI/CD) más utilizadas para la construcción, prueba, escaneo de código, empaquetado de aplicaciones y despliegue de actualizaciones en servidores. El plugin Checkmarx AST en Jenkins Marketplace integra escaneos de seguridad en los pipelines automatizados.
Estamos al tanto de que se publicó una versión modificada del plugin Checkmarx Jenkins AST en el Jenkins Marketplace. Estamos en proceso de publicar una nueva versión de este plugin.
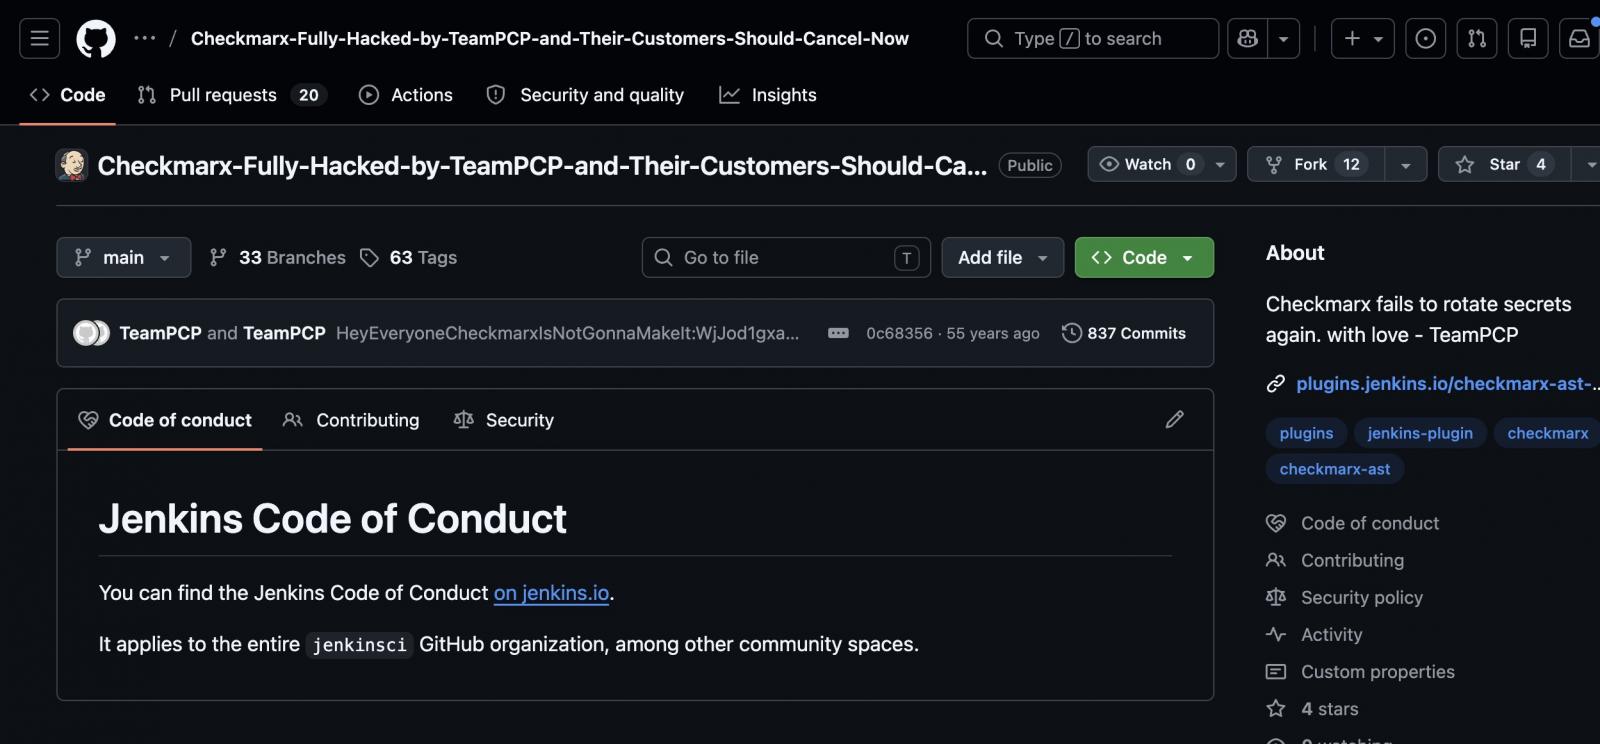
Este es el tercer incidente en una serie de ataques a la cadena de suministro que la firma de pruebas de seguridad ha sufrido desde finales de marzo. Según el ingeniero de seguridad ofensiva Adnand Khan, TeamPCP obtuvo acceso a los repositorios de GitHub de Checkmarx y modificó el plugin para distribuir malware robacredenciales.
Un portavoz de la compañía confirmó a BleepingComputer que el actor malicioso obtuvo las credenciales de los repositorios a partir del ataque a la cadena de suministro de Trivy en marzo. Un mensaje dejado por los hackers en la sección 'Acerca de' dice: 'Checkmarx falla nuevamente en rotar secretos. Con amor – TeamPCP'.
Usando credenciales robadas en el ataque a Trivy, los hackers publicaron versiones modificadas de múltiples herramientas de desarrollo en GitHub, Docker y VSCode que incluían código robacredenciales. El actor mantuvo el acceso durante al menos un mes y luego publicó una versión maliciosa de la herramienta KICS de la compañía en Docker, Open VSX y VSCode, que recopilaba datos de entornos de desarrollo.
A finales de abril, la compañía confirmó que el grupo LAPSUS$ filtró datos robados de su repositorio privado de GitHub. El sábado 9 de mayo, una versión maliciosa (2026.5.09) del plugin Checkmarx Jenkins AST fue subida a repo.jenkins-ci.org. La actualización estaba fuera del pipeline de lanzamiento del plugin e incluía código malicioso.
Checkmarx aconsejó a los usuarios asegurarse de que están utilizando la versión 2.0.13-829.vc72453fa_1c16 del plugin publicada el 17 de diciembre de 2025, o una anterior. Aunque Checkmarx no ha compartido detalles sobre qué hace el plugin malicioso, quienes hayan descargado la versión comprometida deben asumir que sus credenciales están comprometidas, rotar todos los secretos e investigar posibles movimientos laterales o persistencia.
Checkmarx afirma que sus repositorios de GitHub están aislados de su entorno de producción de clientes, y que no se almacenan datos de clientes en el repositorio de GitHub. La compañía ha publicado un conjunto de artefactos maliciosos que los defensores pueden usar como indicadores de compromiso (IoC) en sus entornos.















Deja una respuesta