

Los actores de amenazas han adoptado la técnica de contrabando ASCII en campañas de phishing, utilizando caracteres Unicode invisibles para evadir los filtros de seguridad del correo electrónico. Este método, que ya se usaba en ataques de inyección rápida de IA para ocultar instrucciones maliciosas, ahora se ha aplicado a gran escala en mensajes de temática financiera.
Campaña masiva descubierta por Microsoft
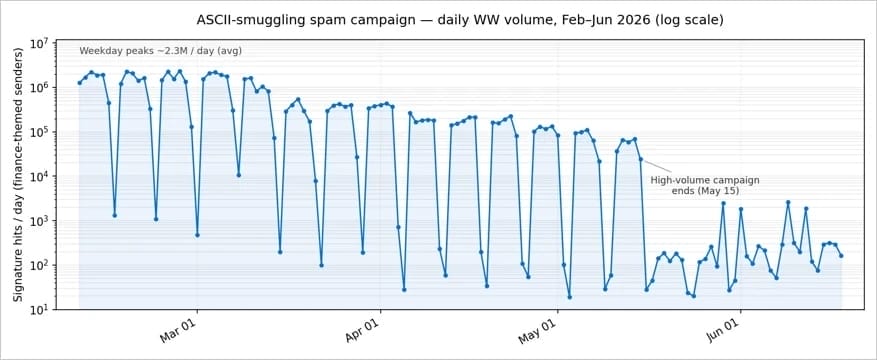
Investigadores de amenazas de Microsoft detectaron una campaña de phishing a gran escala que empleaba esta técnica. En su punto máximo, a finales de febrero, se enviaron hasta 2,37 millones de mensajes diarios. Aunque el volumen disminuyó gradualmente en mayo, la operación sigue activa.
"La fase de alto volumen persistió durante aproximadamente tres meses después del 9 de febrero y cayó bruscamente después del 15 de mayo de 2026", explicó Microsoft. "Estas fechas limitan el uso observado de la técnica específica en nuestra telemetría, no la campaña más amplia que comenzó antes sin ella y continuó sin ella".
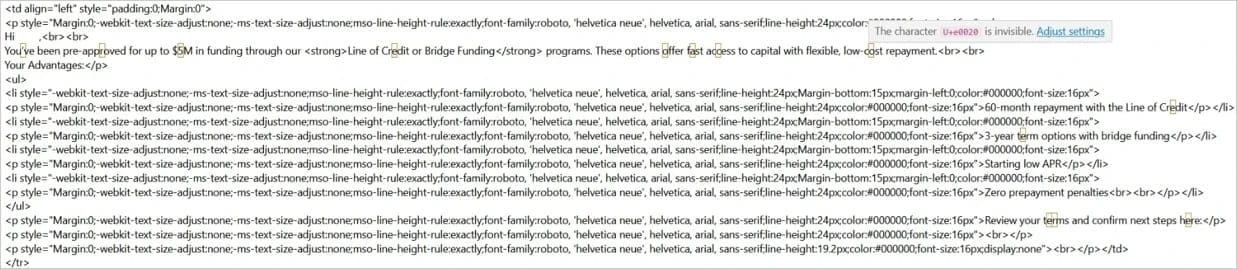
En esta campaña, el atacante inserta un carácter Unicode invisible dentro de palabras señuelo relacionadas con finanzas para dividirlas. Por ejemplo, una palabra clave como 'funding' se convierte en 'fun[carácter invisible]ding', evadiendo así los filtros de correo que se basan en listas de palabras para detectar mensajes sospechosos o maliciosos.
Según Microsoft, este método se ha utilizado en millones de mensajes de phishing con temática financiera y funciona como se esperaba, aunque Defender aún detectó más del 99% de los mensajes basándose en otras señales como remitente, IP, dominio y comprobaciones de reputación.
Detalles de la infraestructura y respuesta
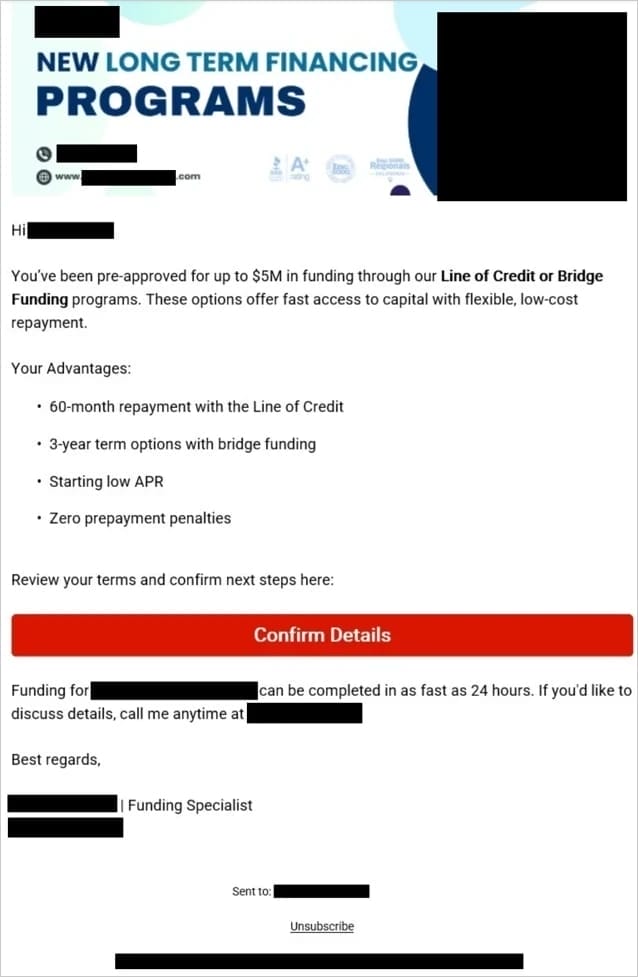
El 9 de febrero, Microsoft identificó un grupo de 148 dominios remitentes de temática financiera que impulsaban esta campaña, representando alrededor del 96% de todos los mensajes que su nueva lógica de búsqueda de Defender para Office 365 marcó con firmas de etiquetas Unicode. Los dominios incluían palabras como 'funding', 'capital', 'loan', 'advance' y 'credit', y los mensajes promocionaban servicios de financiación empresarial, préstamos y créditos.
Los mensajes se enviaron a través de la infraestructura asociada con la plataforma legítima de marketing por correo electrónico ActiveCampaign. Tras recibir el informe de abuso del servicio de Microsoft, ActiveCampaign declaró que sus sistemas de moderación detectan los caracteres Unicode invisibles de la misma manera que detectan texto no ofuscado y tratan su uso frecuente como sospechoso.
Recomendaciones de Microsoft
Microsoft recomienda a los defensores eliminar o normalizar los caracteres de etiqueta Unicode y otros puntos de código invisibles antes de aplicar detección por palabras clave, expresiones regulares o firmas, y tratar caracteres inesperados del bloque de etiquetas como una anomalía fuerte. Aplicar la misma normalización antes de pasar el contenido del correo a asistentes de IA debería mitigar el riesgo de ataques de inyección rápida.














Deja una respuesta