

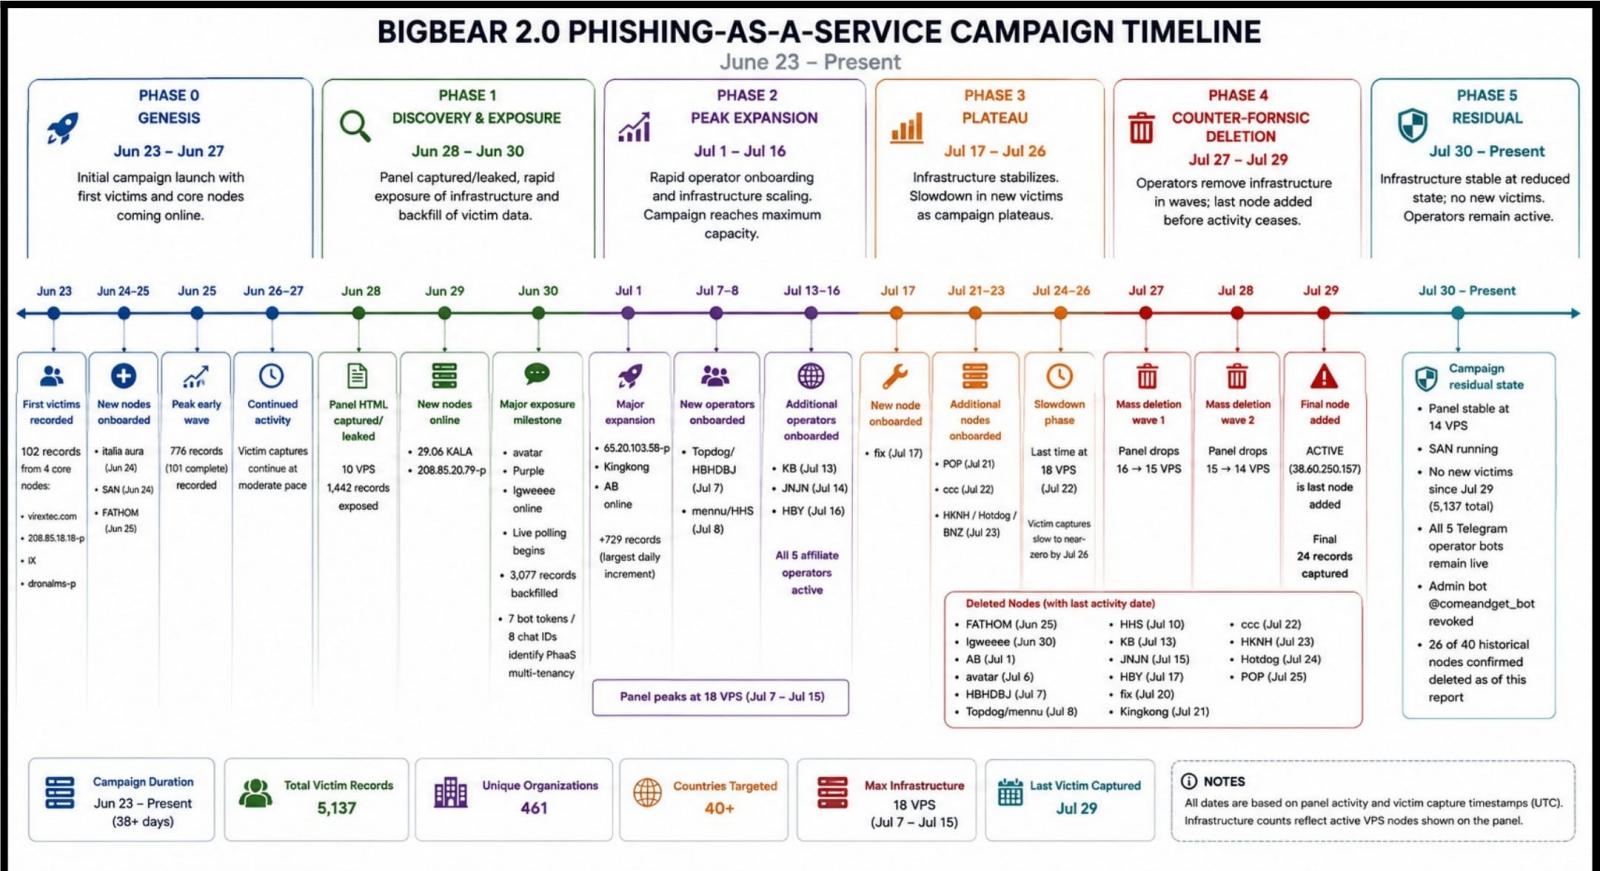
Un servicio conocido como BigBear 2.0, operando bajo el modelo de phishing como servicio (PhaaS), ha logrado sortear la autenticación multifactor (MFA) en 258 organizaciones, comprometiendo más de 5,000 credenciales asociadas a Microsoft 365. Investigadores de la firma de seguridad CloudSEK consiguieron acceso administrativo al panel de control de esta plataforma, observando que administraba 42 nodos VPS, todos configurados para atacar específicamente el ecosistema de Microsoft 365 durante la campaña analizada.
Según el informe técnico, el ataque emplea un marco de adversario en el medio basado en Evilginx2, que intercepta contraseñas y cookies de sesión autenticadas. De esta manera, tras completar el proceso de MFA, los atacantes pueden secuestrar la cuenta. BigBear utiliza una configuración denominada 'offy', que establece un proxy de adversario en el medio entre la víctima y la infraestructura legítima de autenticación de Microsoft. Esto posibilita la captura de credenciales (incluyendo el código MFA) y de cookies de sesión, que luego son reproducidas a través de una API para apoderarse de la sesión autenticada de la víctima.
Microsoft 365 es el conjunto de servicios de identidad y productividad en la nube de Microsoft, que engloba Exchange Online, Teams, SharePoint, OneDrive y la autenticación mediante Entra ID. Comprometer una sesión autenticada de Microsoft 365 puede exponer correos electrónicos y archivos corporativos, así como otorgar acceso a otras aplicaciones conectadas mediante el inicio de sesión único (SSO). CloudSEK subraya que el servicio ha demostrado una eficacia significativa, logrando comprometer cientos de entidades y robar miles de cookies.
El panel ha exfiltrado 5.137 registros de credenciales, incluyendo 474 autenticaciones completas que eludieron MFA, 1.032 contraseñas en texto plano y 4.148 cookies de sesión, afectando a 3.331 IP de víctimas únicas en más de 40 países, con la operación aún activa al momento de redactar este informe. – CloudSEK
El panel multi-usuario de PhaaS se arrienda a al menos cinco operadores afiliados identificados a través de bots de exfiltración de Telegram en vivo, cada uno recibiendo credenciales robadas en tiempo real. – CloudSEK
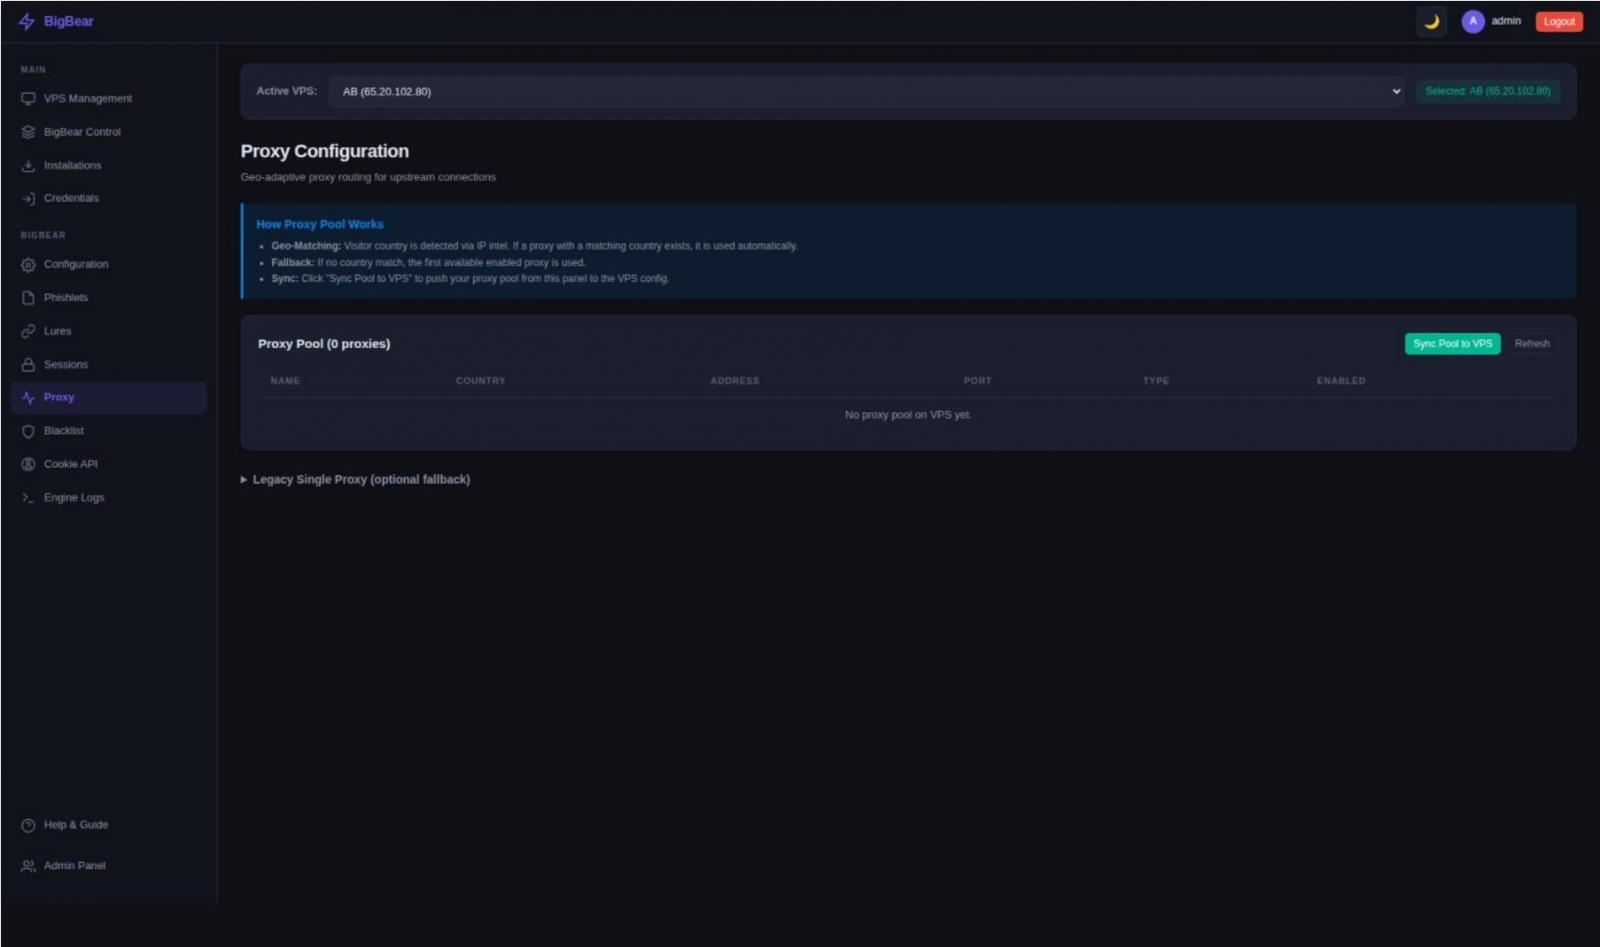
Aunque en el conjunto más amplio de objetivos aparecieron 461 organizaciones, CloudSEK precisó que 258 entidades distintas sufrieron al menos un compromiso que logró evadir el MFA. Adicionalmente, se descubrió que BigBear inyecta JavaScript personalizado que interfiere con la autenticación FIDO2/WebAuthn, deshabilitando esta funcionalidad del navegador y forzando a las víctimas a utilizar métodos de autenticación más débiles. Para evitar ser detectado, el servicio emplea proxies residenciales con coincidencia geográfica en 69 países, haciendo coincidir la ubicación IP de la víctima con una dirección residencial, lo que impide que los servidores de Microsoft marquen la actividad como sospechosa.
CloudSEK ha notificado a las fuerzas del orden y a las organizaciones afectadas, e incluyó las credenciales comprometidas en informes de divulgación responsable. Al momento del informe, el panel de administración permanecía en línea, mientras que la infraestructura de phishing llevaba casi tres semanas fuera de servicio. Se recomienda a las organizaciones potencialmente afectadas restablecer contraseñas expuestas, revocar sesiones activas, renovar tokens y forzar la reautenticación de cuentas privilegiadas. Asimismo, se aconseja implementar métodos de autenticación resistentes al phishing como FIDO2/WebAuthn y aplicar políticas de acceso condicional que exijan el uso de dispositivos gestionados, en lugar de depender únicamente de señales de geolocalización.














Deja una respuesta