

ConnectWise ha compartido medidas temporales de mitigación para una nueva vulnerabilidad en ScreenConnect Remote Access, herramienta ampliamente utilizada por proveedores de servicios gestionados (MSP) y equipos de soporte para acceso remoto, resolución de problemas y mantenimiento de sistemas. La falla afecta tanto a implementaciones en la nube como locales y aún no posee un identificador CVE asignado para su seguimiento.
La empresa emitió un aviso de seguridad el jueves, indicando que el problema afecta el comportamiento de transferencia de archivos en sesiones de ScreenConnect Remote Access Support y Access. Mientras se desarrolla una solución definitiva, se han proporcionado pasos de mitigación temporales que los administradores deben aplicar.
- Inicie sesión en la página de Administración de ScreenConnect.
- Vaya a Administración > Seguridad > Roles.
- Edite los roles de usuario y revise los grupos de sesiones con los permisos asignados.
- En la ventana Permisos con ámbito, deseleccione el permiso TransferFiles (o TransferFilesInSession para versiones heredadas) para cada grupo de sesiones.
- Guarde los cambios y repita el proceso para todos los roles.
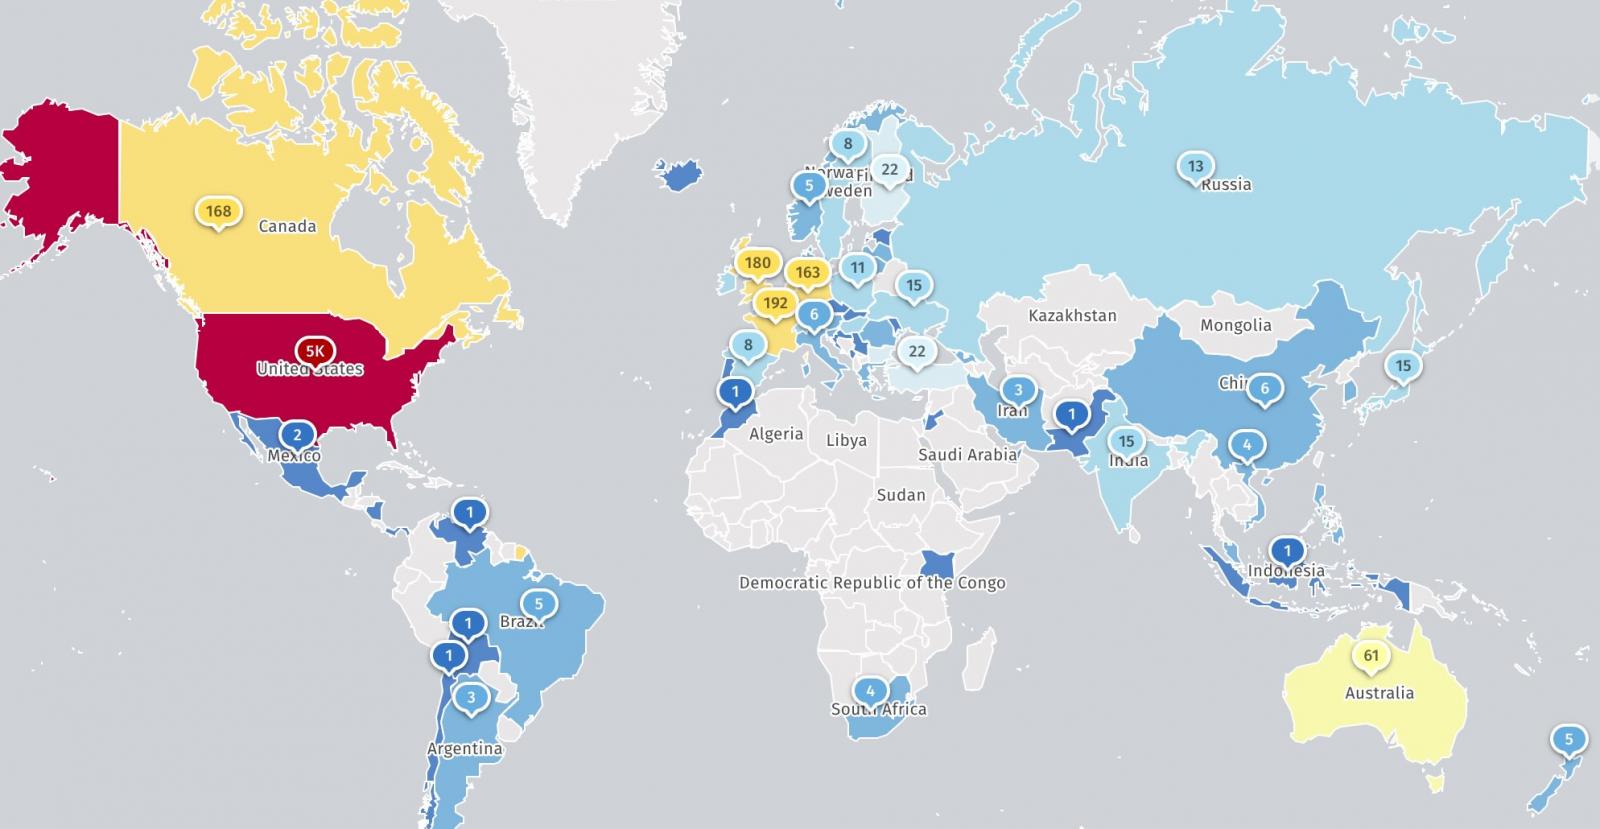
Según el organismo Shadowserver, se rastrean cerca de 6.000 instancias de ScreenConnect expuestas en línea, aunque no se especifica cuántas son honeypots o ya protegidas. Las vulnerabilidades en ScreenConnect suelen ser explotadas tanto por grupos cibercriminales motivados económicamente como por actores patrocinados por estados.
En 2024, bandas de ransomware y el grupo norcoreano Kimsuky utilizaron la falla CVE-2024-1709 para comprometer sistemas. El año pasado, ConnectWise sufrió un ataque por la vulnerabilidad CVE-2025-3935, y en marzo de 2025 se corrigió una falla de verificación de firma criptográfica (CVE-2026-3564). Asimismo, desde febrero de 2024, la CISA ha agregado tres vulnerabilidades de ScreenConnect a su catálogo de fallas explotadas activamente, dos de ellas vinculadas a ataques de ransomware.
Se recomienda a los usuarios aplicar las mitigaciones temporales de inmediato y estar atentos a la actualización oficial que ConnectWise planea lanzar a finales de esta semana.















Deja una respuesta