

La compañía tecnológica Veradigm, conocida anteriormente como Allscripts Healthcare Solutions, ha revelado una brecha de datos que expuso información personal de pacientes después de que un ciberdelincuente obtuviera acceso mediante credenciales robadas de uno de sus proveedores. La empresa, con sede en Chicago, ofrece a centros médicos software para historiales clínicos electrónicos, prescripción electrónica, gestión de pacientes y facturación. Sus soluciones son utilizadas por miles de hospitales, clínicas y farmacéuticas en Estados Unidos.
Según una presentación ante la Comisión de Bolsa y Valores de EE. UU. (SEC), el atacante consiguió credenciales de un entorno del proveedor que le permitieron acceder a una API de Veradigm destinada a servicios al cliente. Con ese acceso, el intruso copió datos de pacientes, incluyendo detalles personales y números de Seguro Social, aunque la información clínica o médica no se vio comprometida. La compañía ha asegurado que el acceso se limitó a esa interfaz y no afectó al resto de su red ni a sus sistemas internos.
Tras descubrir la intrusión, Veradigm activó sus protocolos de respuesta ante incidentes, notificó a las autoridades y está investigando el alcance del suceso. Los afectados están siendo informados y se les ofrecerá un servicio de monitoreo de crédito. La empresa declara que, según la información disponible, no cree que el incidente vaya a afectar de manera significativa su negocio o sus finanzas.
"Las credenciales comprometidas del proveedor solo proporcionaron acceso a través de esa interfaz limitada y no dieron acceso a ninguna otra parte del entorno de la Compañía, incluida su red más amplia, servidores, bases de datos u otros sistemas", señala Veradigm en el documento enviado a la SEC.
The Gentlemen se atribuye el ataque
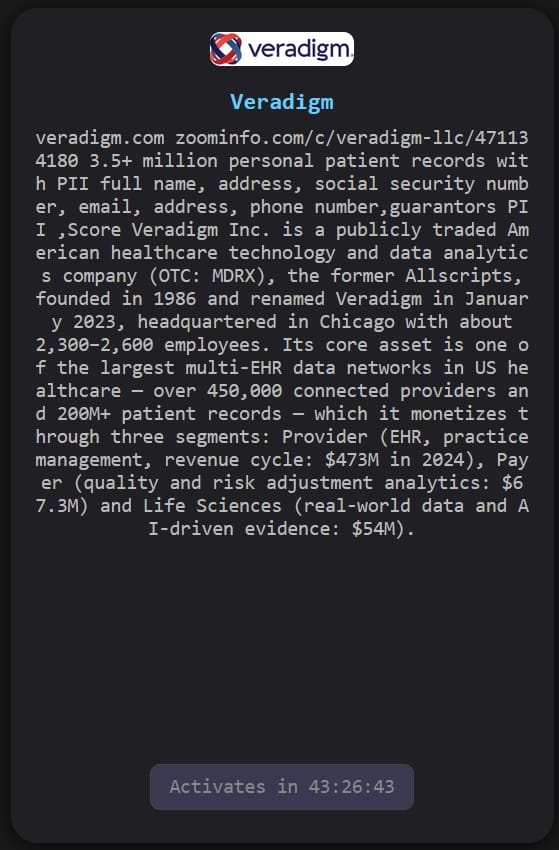
Aunque Veradigm no identificó al atacante, el grupo de ransomware The Gentlemen reivindicó la intrusión el 5 de septiembre y agregó a la empresa a su sitio de filtraciones. Los delincuentes afirman haber sustraído 3.5 millones de registros de pacientes, incluidos nombres completos, direcciones, números de Seguro Social, correos electrónicos, teléfonos y datos de garantes. Amenazan con publicar la información el viernes 11 de septiembre si la empresa no negocia el rescate.
The Gentlemen es un grupo relativamente nuevo que opera desde mediados de 2025 con un modelo de doble extorsión: cifran los sistemas y roban datos. Atacan sistemas Windows, Linux, NAS, BSD y ESXi. En su sitio de filtraciones han listado a más de 800 víctimas en 86 países, principalmente de los sectores manufacturero, tecnológico, sanitario, transporte y financiero. Informes de Check Point (abril de 2026) y ESET (junio de 2026) vinculan al grupo con el malware SystemBC y con la herramienta 'GentleKiller', que desactiva soluciones de seguridad.
Artículos relacionados
- Una brecha de datos en la empresa de facturación médica MCBS afecta a 1.26 millones de personas
- Hospital francés multado con 500.000 euros por una brecha que expone datos de 727.000 personas
- Novocure sufre una brecha de datos que afecta a más de 1.400 pacientes oncológicos
- Aesto Health reporta una brecha que impacta a más de 9.5 millones de pacientes
- Berlín confirma el robo de datos tras el ataque de ransomware Rhysida















Deja una respuesta