

Hackers secuestran la cuenta de Reddit de HBO Max para distribuir malware mediante anuncios ClickFix
Los hackers comprometieron la cuenta oficial de HBO Max en Reddit y la utilizaron para promover anuncios maliciosos que lanzaban ataques ClickFix para infectar dispositivos Windows y macOS con malware robador de información.
Investigadores de seguridad de Hudson Rock y ADAMnetworks analizaron la campaña y afirman que la cuenta verificada u/hbomax de Reddit fue secuestrada y utilizada para lanzar 108 anuncios maliciosos durante aproximadamente 48 horas.
Los anuncios utilizaban una técnica de ingeniería social conocida como ClickFix, que engaña a los usuarios para que copien y peguen comandos maliciosos en Windows Run, PowerShell o Terminal de macOS, mientras se les hace creer que están solucionando un error, verificando un CAPTCHA o instalando software legítimo.
Este tipo de ataque se ha vuelto cada vez más popular entre los ciberdelincuentes porque las víctimas ejecutan los comandos maliciosos ellos mismos utilizando herramientas legítimas del sistema operativo, lo que potencialmente elude algunos navegadores y software de seguridad diseñados para detectar descargas de malware.
Mientras que algunos de los anuncios promovidos por la cuenta de HBO Max suplantaban al servicio de streaming, otros promocionaban herramientas falsas de IA, software de desarrollo y utilidades para macOS.
Hudson Rock y ADAMnetworks han vinculado el ataque a una campaña más amplia que denominan PasteSwitch, que ataca tanto sistemas Windows como macOS y se ha utilizado para distribuir ladrones de información, cargadores, clippers de criptomonedas y aplicaciones falsas de carteras de criptomonedas.
Los investigadores señalan que PasteSwitch se refiere al uso por parte de la operación de comandos proporcionados por el atacante que las víctimas pegan en sus sistemas, mientras que el backend de los atacantes alterna entre campañas, plataformas, cargas útiles y métodos de robo de criptomonedas según el visitante.
BleepingComputer contactó a HBO y Warner Bros. Discovery para hacer preguntas sobre el incidente, pero no ha recibido respuesta.
Aplicación falsa de HBO Max entrega malware
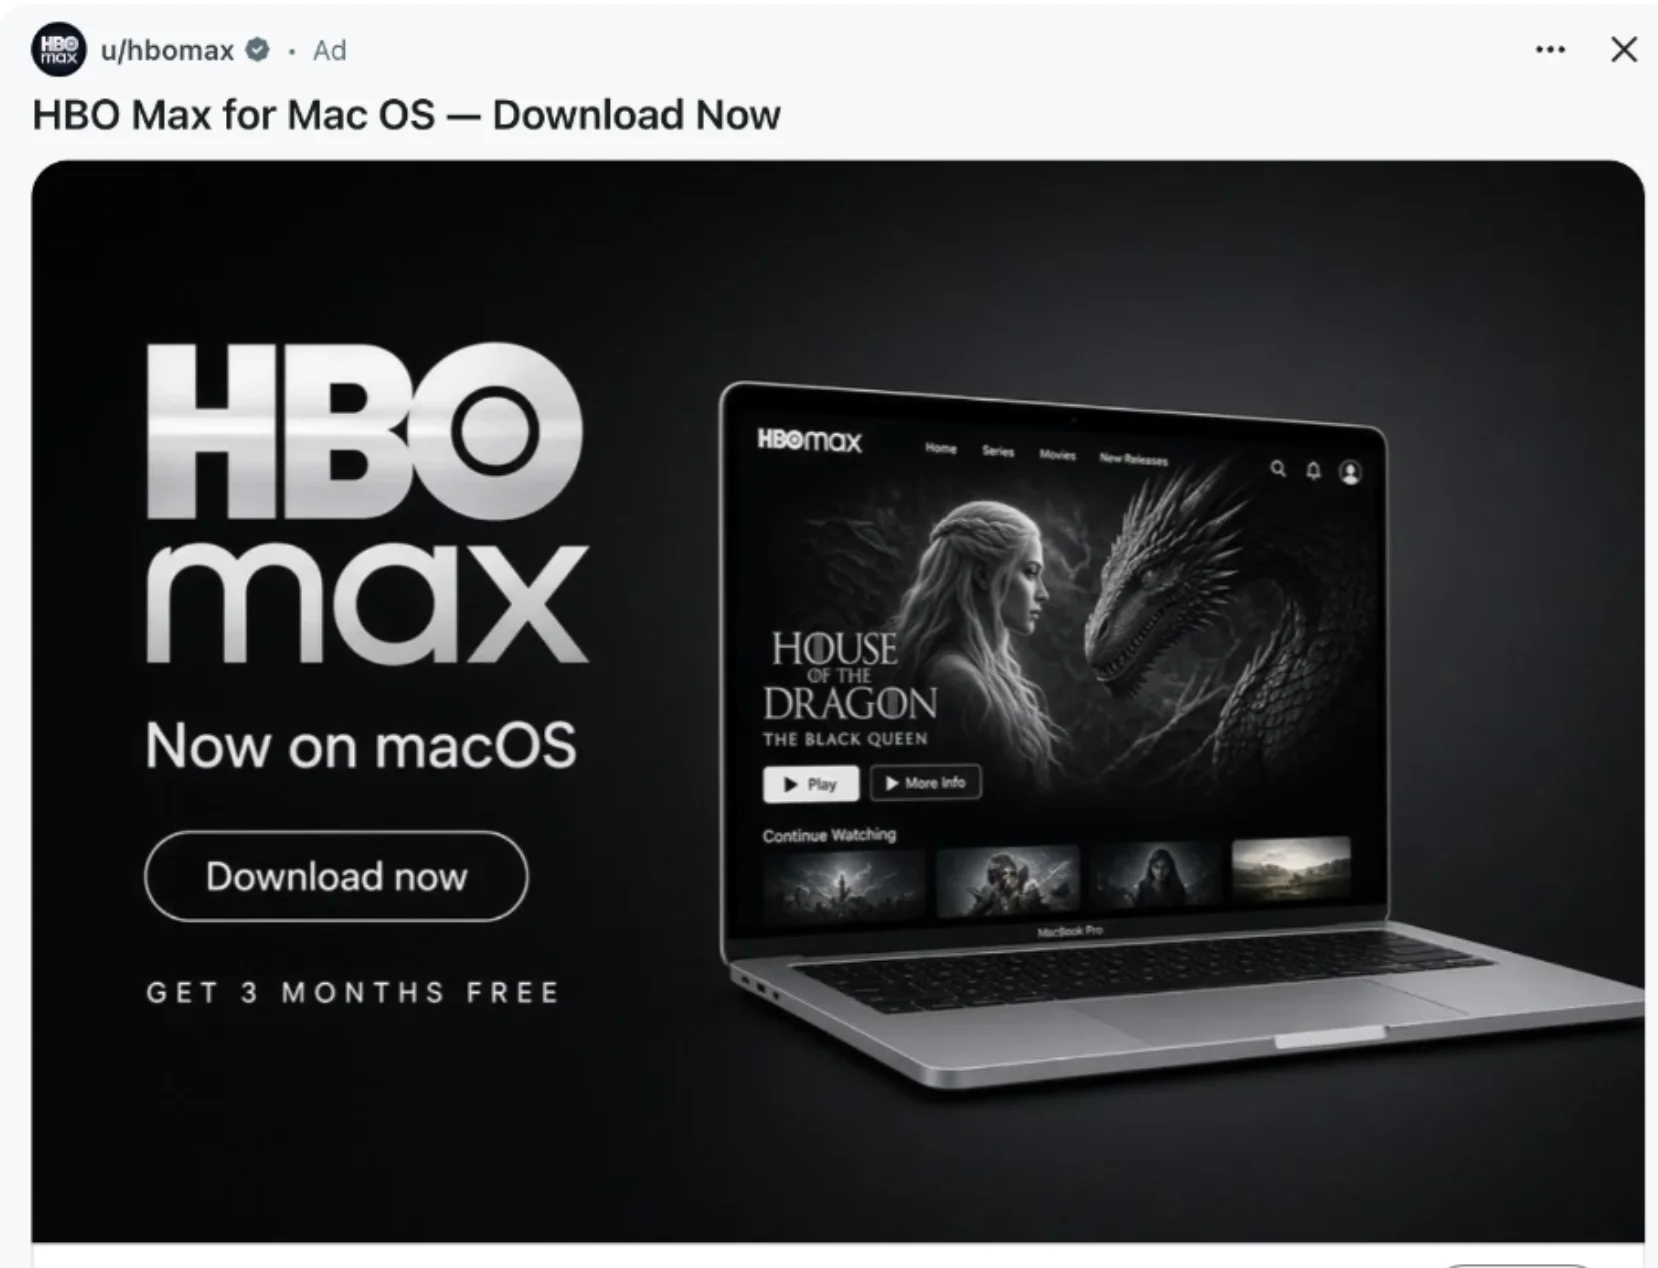
La campaña se descubrió inicialmente después de que un usuario de Reddit detectara un anuncio publicado desde la cuenta verificada de HBO Max que promocionaba lo que parecía ser una aplicación nativa de HBO Max para macOS.
"Estaba navegando por Reddit y vi un anuncio que mostraba u/hbomax como autor; anunciaba una aplicación de HBO Max para macOS que no había oído mencionar y me interesó. El usuario está verificado y parece haber publicado muchas veces en los subreddits oficiales de HBO Max", advirtió el usuario.
"El anuncio te lleva a hbomaxx[.]us, que parece algo legítimo, y tiene un botón de unirse/descargar. Al hacer clic en estos se abre el clásico infostealer/clickfix: pega este comando para descargar. Tras comprobarlo, esto descarga un ejecutable con otras capacidades para el compromiso de cuentas (obviamente todo hecho en un entorno sandbox completo: solo inspeccionando la salida, sin ejecutar nada)".
Después de hacer clic en el anuncio, los usuarios eran redirigidos a un sitio web falso de HBO Max convincente que afirmaba ofrecer la aplicación para su descarga.
Uno de los sitios falsos de HBO Max utilizados en la campaña fue hbomaxx[.]us. Sin embargo, al hacer clic en el botón de descarga no se descargaba una aplicación, sino que se mostraban instrucciones que indicaban a los visitantes que abrieran Terminal y pegaran un comando para instalar el software.
Uno de los comandos de macOS que BleepingComputer vio en este ataque utilizaba codificación Base64 para ocultar el comando que ejecutaba. Una vez decodificado, contenía el siguiente comando:
Hudson Rock señaló a ember-bridge[.]com como infraestructura utilizada en septiembre para la entrega de malware en la operación PasteSwitch.
Una de las familias de malware utilizadas en este ataque es MacSync, que según Hudson Rock roba credenciales de navegadores, perfiles de Firefox, datos de Telegram, notas de Apple y contraseñas de macOS.
Otra cadena de ataque desplegó "AMOS helper", que establece persistencia utilizando un directorio llamado .com.apple.accountsd. El malware luego puede registrar los sistemas infectados con servidores controlados por el atacante para recibir tareas adicionales.
La campaña también ha distribuido aplicaciones falsas de carteras de criptomonedas Ledger, Trezor Suite y Exodus, diseñadas para robar las frases de recuperación de las víctimas.
En sistemas Windows, se ha observado que PasteSwitch muestra instrucciones que hacen que las víctimas ejecuten comandos usando mshta y PowerShell.
Hudson Rock afirma que una cadena de ataque de Windows utilizó un políglota MP3/HTA para crear una tarea programada, lanzar PowerShell de 32 bits, deshabilitar la Interfaz de Escaneo Antimalware (AMSI) de Microsoft y generar infraestructura específica para la víctima basada en el nombre del equipo y el nombre de usuario.
Las etapas posteriores utilizaron PowerShell ofuscado y shellcode para cargar Amatera Stealer directamente en memoria sin guardar primero la carga útil final en el disco.
También se ha visto a PasteSwitch promoviendo malware de secuestro del portapapeles de criptomonedas, incluidos AnimateClipper y ZigClipper.
Los investigadores afirman que el anuncio de HBO Max era parte de una campaña publicitaria mucho más grande ejecutada a través de la cuenta de Reddit comprometida.
Los investigadores identificaron 40 anuncios que apuntaban a hbomaxx[.]app, 36 que promocionaban el sitio falso de IA y desarrollo codex-craft[.]com, 15 que promocionaban apple.clean-disk-guide[.]com, 11 que apuntaban a code-desktop[.]com y seis que promocionaban hbomax-macos[.]com.
Esto permitió a los atacantes dirigirse a una audiencia más amplia que solo los usuarios de HBO Max, incluidos desarrolladores y usuarios que buscan software de IA y utilidades del sistema.
Después de que se reportaran los anuncios maliciosos, un administrador de Reddit los pausó y los reportó a los equipos de Seguridad y Protección de Reddit.
Aún no está claro cómo los atacantes accedieron a la cuenta de Reddit de HBO Max o si otras cuentas o sistemas de HBO o Warner Bros. Discovery se vieron afectados.
Construya su plan de seguridad para ataques impulsados por IA
Únase a Mikko Hyppönen y líderes de seguridad de la NFL, CHANEL y Atlassian en una cumbre digital de dos horas sobre qué cambian los ataques a velocidad de IA, qué deberían dejar de hacer los defensores y cómo validar, decidir, corregir y revalidar a velocidad de máquina.
Artículos relacionados:
- Ataques de phishing con temática de passkey conducen al robo de datos de Microsoft 365
- Cómo los actores de amenazas están convirtiendo plataformas de IA de confianza en una superficie de ataque
- Las 4 principales amenazas que encontramos al investigar cada alerta durante un trimestre
- Hombre de California admite haber blanqueado criptomonedas robadas en un atraco de 230 millones de dólares
- Hombre recibe seis años por hackear 750 cuentas de Snapchat de mujeres
- AMOS
- ClickFix
- Robo de criptomonedas
- HBO Max
- Infostealer
- Ingeniería social
Lawrence Abrams
– Artículo anterior
Publicar un comentario Reglas de la comunidad
Necesitas iniciar sesión para publicar un comentario. ¿Aún no eres miembro? Regístrate ahora
También te puede gustar:











Deja una respuesta