

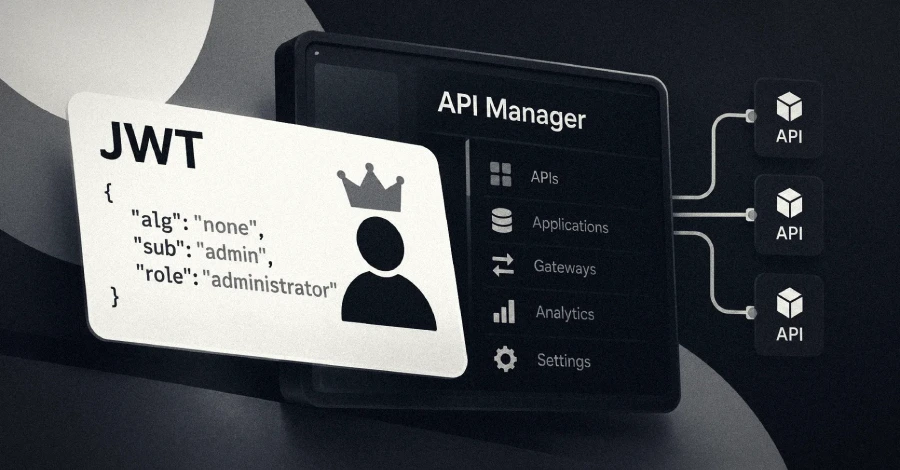
Una vulnerabilidad crítica en WSO2 API Manager está siendo explotada activamente en el mundo real, según hallazgos de watchTowr.
La falla, identificada como CVE-2026-5430 (puntuación CVSS: 9.8/10.0), es un caso de verificación incorrecta de una firma criptográfica que podría resultar en la toma de control de cuentas. El equipo Hacktron ha sido acreditado con el descubrimiento y reporte de la vulnerabilidad.
"La autenticación JWT puede ser eludida cuando un token está firmado utilizando un algoritmo no soportado, permitiendo acceso no autorizado", según un aviso publicado por WSO2 en mayo de 2026. "La explotación exitosa de la vulnerabilidad puede conducir a acceso no autorizado, incluyendo el posible compromiso de cuentas administrativas y la toma de control total de cuentas".
La falla afecta a los siguientes productos:
- WSO2 API Control Plane: 4.6.0, 4.5.0
- WSO2 API Manager: 4.6.0, 4.5.0, 4.4.0, 4.3.0, 4.2.0, 4.1.0
- WSO2 Traffic Manager: 4.6.0, 4.5.0
- WSO2 Universal Gateway: 4.6.0, 4.5.0
Las correcciones están disponibles en los siguientes pull requests para usuarios de la comunidad:
- github[.]com/wso2/carbon-apimgt/pull/13752
- github[.]com/wso2/product-apim/pull/14167
También se han lanzado para los titulares de suscripción de soporte de WSO2 con los siguientes niveles de actualización:
- WSO2 API Control Plane 4.6.0 – Nivel de actualización 22
- WSO2 API Control Plane 4.5.0 – Nivel de actualización 58
- WSO2 API Manager 4.6.0 – Nivel de actualización 21
- WSO2 API Manager 4.5.0 – Nivel de actualización 57
- WSO2 API Manager 4.4.0 – Nivel de actualización 72
- WSO2 API Manager 4.3.0 – Nivel de actualización 108
- WSO2 API Manager 4.2.0 – Nivel de actualización 197
- WSO2 API Manager 4.1.0 – Nivel de actualización 257
- WSO2 Traffic Manager 4.6.0 – Nivel de actualización 21
- WSO2 Traffic Manager 4.5.0 – Nivel de actualización 56
- WSO2 Universal Gateway 4.6.0 – Nivel de actualización 21
- WSO2 Universal Gateway 4.5.0 – Nivel de actualización 57
Según watchTowr, la vulnerabilidad está siendo objeto de intentos de explotación activos en el mundo real, con su red de honeypots capturando tokens JWT que llegaron el 13 de septiembre de 2026 con privilegios de administrador incorporados.
"La falla existe en el servicio debido a cómo la autenticación JWT acepta tokens firmados con algoritmos que no soporta, y luego los aprueba de todos modos", dijo Yordan Ganchev, especialista principal en inteligencia de amenazas de watchTowr, en una declaración compartida con The Hacker News. "Entonces, es fácil ver por qué es un error crítico (CVSS 10.0). Afecta a API Manager 4.1.0 hasta 4.6.0, API Control Plane, Traffic Manager y Universal Gateway".
En los intentos de explotación observados, se sospecha que el token JWT falsificado se utiliza para obtener acceso a cada punto final del backend de la API y sus credenciales, claves de consumidor y secretos para cada aplicación registrada, añadió Ganchev.
"El servicio también está diseñado por definición para interceptar solicitudes de API en su camino hacia sistemas internos, lo que proporciona una gran oportunidad para interceptar y robar datos sensibles en tránsito e interactuar con servicios internos a través de este producto de 'movimiento lateral como servicio'".
Dada la explotación activa, se recomienda a los usuarios aplicar las correcciones lo antes posible para una protección óptima.







Deja una respuesta