
Una falla crítica en WSO2 API Manager, CVE-2026-5430, está siendo explotada activamente. La vulnerabilidad permite eludir la autenticación JWT mediante…
Más información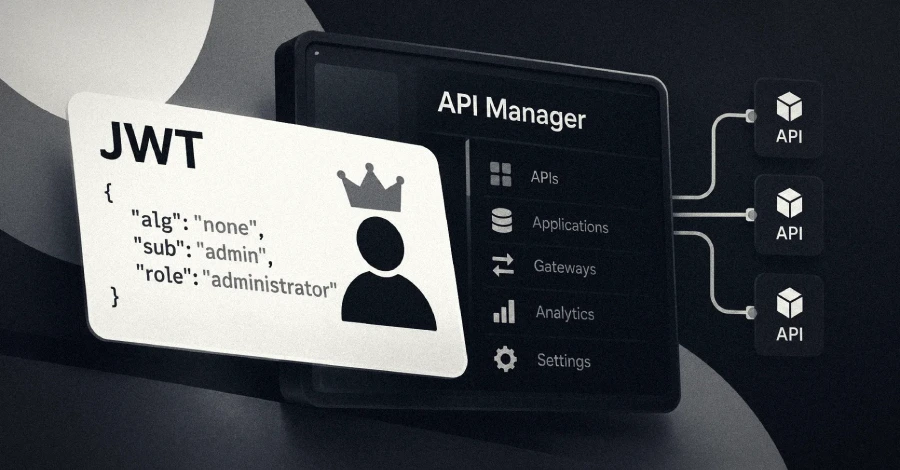

Una falla crítica en WSO2 API Manager, CVE-2026-5430, está siendo explotada activamente. La vulnerabilidad permite eludir la autenticación JWT mediante…
Más información
GitLab ha publicado parches para varias vulnerabilidades, incluida una de gravedad máxima (CVE-2026-85706, CVSS 10.0) que permite a un atacante…
Más información
Actores maliciosos explotan vulnerabilidades críticas y de alta gravedad en JFrog Artifactory para eludir la autenticación, obtener privilegios administrativos e…
Más información
Una vulnerabilidad crítica de omisión de autenticación (CVE-2026-82329) en JFrog Artifactory está siendo explotada en ataques para crear tokens que…
Más información
Los atacantes están explotando activamente una vulnerabilidad crítica recientemente parcheada en JFrog Artifactory, conocida como CVE-2026-82329 (CVSS 9.8), que permite…
Más información
Actores malintencionados explotan una falla de seguridad recién parcheada en PaperCut NG y MF para ejecutar código arbitrario en instancias…
Más información
PaperCut ha lanzado un segundo parche de emergencia para dos vulnerabilidades activamente explotadas en su software de gestión de impresión…
Más información
La vulnerabilidad CVE-2026-19478 en GitLab, con una puntuación CVSS de 9.4, está siendo explotada activamente en ataques reales apenas días…
Más información
La Agencia de Seguridad de Infraestructura y Ciberseguridad de EE. UU. (CISA) ha ordenado a las agencias gubernamentales parchear una…
Más información
Dos vulnerabilidades críticas en MLflow, una plataforma de inteligencia artificial de código abierto, y FUXA, un software SCADA/HMI basado en…
Más información


