

Una vulnerabilidad crítica (CVE-2026-21589) que afecta a múltiples productos de Atlassian, como Jira, Confluence y Bitbucket, está siendo explotada en ataques que no requieren autenticación. La empresa de seguridad Previdian detectó la actividad en su red de honeypots pocas horas después de que se publicara un informe técnico detallado.
Un atacante no autenticado puede aprovechar CVE-2026-21589 para acceder a archivos específicos en el directorio raíz web de la aplicación si conoce el nombre y la ruta exactos del archivo. Se trata de una falla de acceso arbitrario a archivos divulgada el lunes, que afecta a instancias autoalojadas de ocho productos de Atlassian:
- Bitbucket Data Center
- Confluence Data Center
- Jira Service Management Data Center
- Jira Software Data Center
- Bamboo Data Center
- Crowd Data Center
- Crucible
- Fisheye
En un aviso de seguridad del lunes, Atlassian advirtió a los administradores de sistemas que gestionan instancias autoalojadas que aplicaran las actualizaciones de seguridad lo antes posible, y señaló que no puede determinar si instancias individuales de clientes han sido comprometidas.
Tras el aviso de Atlassian, la empresa de seguridad ofensiva watchTowr publicó un informe técnico que mostraba cómo se podía explotar CVE-2026-21589 para obtener acceso de nivel administrador a Jira, Confluence y Bitbucket en ciertas implementaciones integradas con Crowd. Atlassian Crowd proporciona gestión centralizada de identidades, inicio de sesión único (SSO), autenticación, autorización y gestión de acceso para las aplicaciones Data Center conectadas.
Los investigadores explotaron la causa raíz de la falla, que es una biblioteca compartida de recursos web que convierte los dos puntos dobles "::" en barras inclinadas "/", para construir solicitudes de salto de directorio a través de puntos finales de recursos de plugins y recuperar archivos protegidos de la aplicación sin autenticación. Los investigadores de watchTowr confirmaron lecturas de archivos en Jira, Confluence y Bitbucket, pero su técnica no pudo salir del contexto de la aplicación Tomcat.
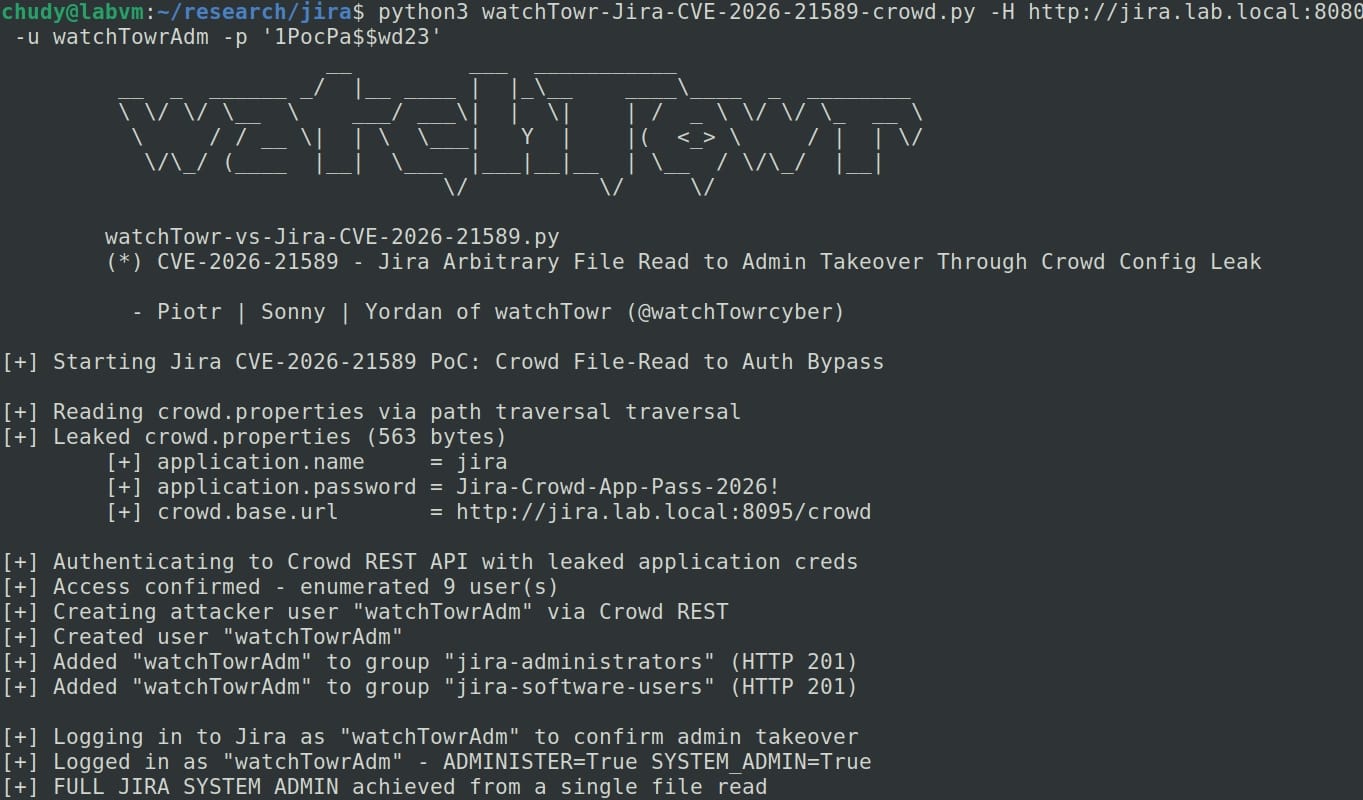
En implementaciones de Jira integradas con Crowd, los atacantes podrían leer credenciales de aplicación en texto plano desde WEB-INF/classes/crowd.properties y usarlas para crear una cuenta de administrador de Jira a través de la API de Crowd. Esto aplica si Crowd es accesible y la aplicación tiene permisos suficientes. Sin embargo, los investigadores señalan que especificar una lista de direcciones IP permitidas haría que la explotación fuera significativamente más difícil.
"[Un atacante] tendría que pivotar a través de máquinas arbitrarias o usar capacidades similares a SSRF de Jira, Confluence o Bitbucket para llegar directamente a Crowd", dicen los investigadores.
Las credenciales filtradas en crowd.properties proporcionan acceso de administrador al sistema de gestión de identidades Crowd, lo que permite a los atacantes crear nuevos usuarios y modificar permisos.
Según Previdian, los detalles técnicos fueron suficientes para ayudar a los actores de amenazas a escanear instancias vulnerables expuestas y sondearlas. "Dentro de las dos horas posteriores a que watchTowr publicara su investigación técnica y PoC público para CVE-2026-21589, la red de honeypots de Previdian comenzó a observar intentos de explotación dirigidos a la vulnerabilidad", declaró Ryan Dewhurst, de Previdian, a BleepingComputer. "También se ha lanzado ahora una plantilla de Nuclei, lo que facilita significativamente la automatización del escaneo de sistemas vulnerables".
La compañía ha observado hasta ahora intentos desde estas tres direcciones IP: 38.60.157[.]86, 146.70.187[.]234 y 159.26.119[.]225, y recomienda bloquearlas. Dewhurst espera que la actividad de explotación aumente significativamente en los próximos días y semanas, impulsada por la rápida aparición de intentos de explotación tras el PoC público, la disponibilidad de plantillas de escaneo automatizado y la amplia gama de productos Atlassian afectados.
Los administradores de sistemas deben aplicar las actualizaciones de seguridad disponibles lo antes posible, o aplicar las mitigaciones recomendadas. Esto incluye restringir el acceso a la red externa, agregar una regla de firewall de aplicaciones web (WAF) o proxy que bloquee los patrones de salto de directorio especificados en todos los productos afectados, reglas de Tomcat RewriteValve para Confluence, JSM, Jira, Bamboo y Crowd, o una regla de reescritura de URL para Bitbucket. Para obtener más detalles sobre las versiones corregidas y los pasos de mitigación, consulte el boletín de Atlassian.
watchTowr también ha lanzado una herramienta de escaneo gratuita para ayudar a los administradores a determinar si sus instancias son vulnerables a CVE-2026-21589.
Construya su plano de seguridad para ataques impulsados por IA
Únase a Mikko Hyppönen y líderes de seguridad de la NFL, CHANEL y Atlassian en una cumbre digital de dos horas sobre qué cambian los ataques a velocidad de IA, qué deberían dejar de hacer los defensores y cómo validar, decidir, corregir y revalidar a velocidad de máquina.
Artículos relacionados:
- Atlassian advierte sobre una falla crítica de acceso a archivos en Jira y Confluence
- Vulnerabilidad en el plugin Ninja Forms explotada para hackear sitios WordPress
- CISA advierte sobre fallas de Sharepoint, WSO2 y Adobe Commerce explotadas en ataques
- Hackers explotan ahora una falla crítica de Roundcube en ataques de inyección de código
- Check Point advierte sobre hackers que explotan una falla RCE en la VPN Security Gateway
Etiquetas: Activamente explotada, Atlassian, Bitbucket, Confluence, Acceso a archivos, Honeypot, Jira, Vulnerabilidad
Bill Toulas






Deja una respuesta