

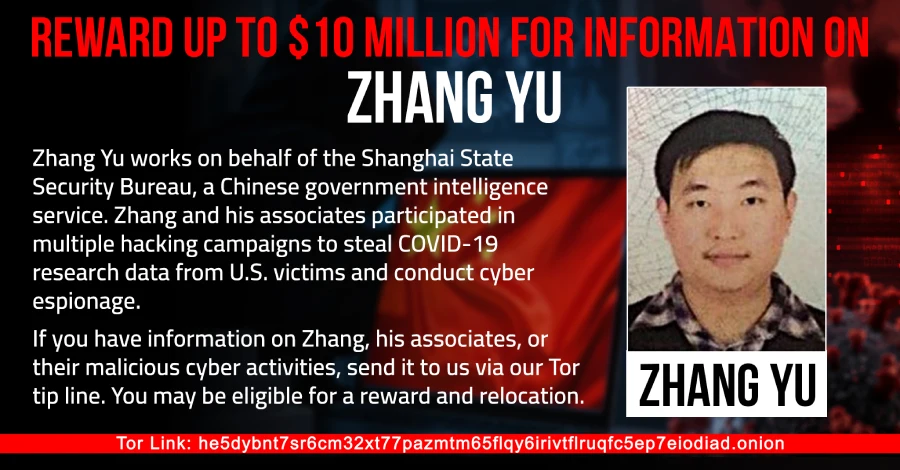
El Departamento de Estado de Estados Unidos ha anunciado una recompensa de hasta 10 millones de dólares por cualquier información que conduzca a la identificación o localización de Zhang Yu, un ciudadano chino acusado en ese país por su presunta participación en los ataques de 2021 contra servidores Microsoft Exchange, una campaña conocida como HAFNIUM.
La oferta, difundida esta semana por el medio NTD a partir de un aviso del programa Rewards for Justice del Departamento de Estado, busca obtener datos sobre el paradero de Zhang, quien permanece en libertad y no ha sido detenido. Las acusaciones en su contra aún no han sido evaluadas por un tribunal.
Rewards for Justice es el programa de recompensas de seguridad nacional del Departamento de Estado. Según sus datos, desde 1984 ha pagado más de 250 millones de dólares a más de 125 personas.
Zhang es buscado por su presunto papel en "actividades cibernéticas maliciosas contra infraestructuras críticas de Estados Unidos", según citó NTD del aviso oficial. El monto y la redacción coinciden con una oferta que el programa ya había lanzado en enero de 2025, dirigida a quienes hackeen infraestructuras críticas estadounidenses bajo la dirección de un gobierno extranjero.
Acusaciones contra Zhang
Zhang y un segundo individuo, Xu Zewei, enfrentan cargos conjuntos en un tribunal federal de Houston. La acusación formal, que contiene nueve cargos, data de noviembre de 2023 y se hizo pública en julio de 2025. Desde entonces, el Departamento de Justicia ha solicitado colaboración ciudadana para localizar a Zhang.
Los hechos de piratería habrían ocurrido entre febrero de 2020 y junio de 2021. Xu fue arrestado en Milán en julio de 2025 a petición de Estados Unidos, y Italia lo extraditó a territorio estadounidense en abril de 2026.
Xu "es uno de los muchos contratistas que el gobierno chino utiliza para ocultar su participación en operaciones cibernéticas, y quienes hagan lo mismo enfrentan el mismo riesgo", declaró Brett Leatherman, director adjunto de la División Cibernética del FBI, en ese momento.
Las autoridades estadounidenses describen a Zhang como director de Shanghai Firetech Information Science and Technology, una empresa con sede en Shanghái. Según la acusación, trabajaba en tareas asignadas por la Oficina de Seguridad Estatal de Shanghái, supervisaba la piratería de otros empleados de Firetech y coordinaba los ataques con Xu. Esa oficina es una rama del Ministerio de Seguridad del Estado de China (MSS), un servicio de inteligencia.
Xu habría trabajado para una segunda empresa shanghainesa, Shanghai Powerock Network. El Departamento de Justicia califica a Powerock como una de las muchas compañías "facilitadoras" que realizan piratería para el gobierno chino, y sostiene que China utiliza empresas privadas y contratistas para ocultar su participación.
La acusación alega dos conjuntos de intrusiones. El primero, a principios de 2020, se dirigió a universidades y científicos estadounidenses que trabajaban en vacunas, tratamientos y pruebas contra la COVID-19. El segundo, desde finales de 2020, explotó vulnerabilidades en Microsoft Exchange Server en la campaña que luego se denominó HAFNIUM.
Alrededor del 30 de enero de 2021, Xu habría comunicado a Zhang que había comprometido la red de una universidad de Texas. Entre las presuntas víctimas figuran dos universidades texanas y un bufete internacional con oficina en Washington D. C.
La campaña HAFNIUM
Microsoft reveló los ataques contra Exchange el 2 de marzo de 2021 y publicó parches para cuatro vulnerabilidades de día cero, incluida la conocida como ProxyLogon. La compañía atribuyó los hechos a HAFNIUM, al que describió como "un grupo que se evalúa como patrocinado por el Estado y que opera desde China". Actualmente, Microsoft rastrea a ese grupo como Silk Typhoon.
En cuestión de días, Microsoft observó a otros grupos de piratería utilizando las mismas fallas. El FBI sostiene que la campaña HAFNIUM en su conjunto comprometió a más de 12.700 organizaciones estadounidenses.
En julio de 2021, Estados Unidos y gobiernos aliados afirmaron que piratas informáticos vinculados al MSS llevaron a cabo la campaña. El informe de Microsoft de 2021 mencionó a un grupo y a un país, mientras que los nombres de Xu Zewei y Zhang Yu provienen de la acusación estadounidense.






Deja una respuesta