

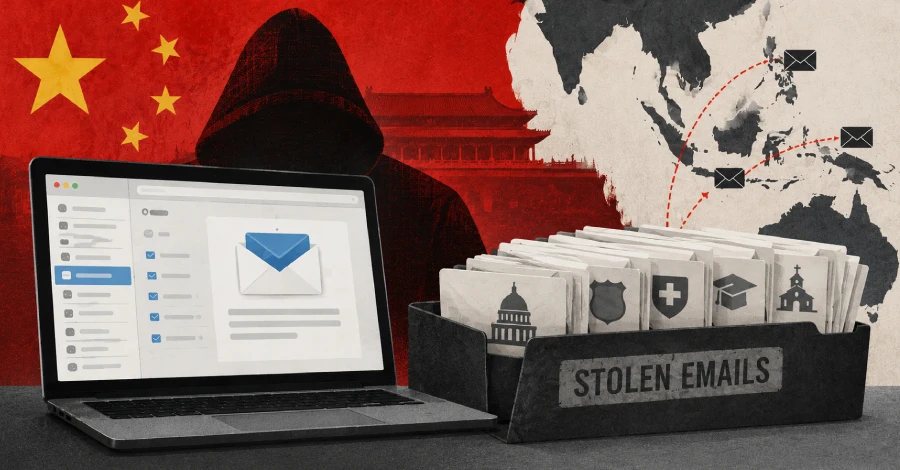
El FBI y agencias de otros seis países informaron el 8 de octubre que piratas informáticos vinculados a una empresa china de ciberseguridad robaron correos electrónicos de organizaciones gubernamentales, agencias de aplicación de la ley, sistemas de salud e instituciones religiosas en el sudeste asiático.
La empresa, Integrity Technology Group, ha sido sancionada por Estados Unidos y el Reino Unido. Los hackers escanearon sitios web en busca de vulnerabilidades utilizando una herramienta que contenía más de 1.300 scripts, adivinaron contraseñas de cuentas de Microsoft 365 y Exchange, y copiaron buzones de correo con herramientas diseñadas para recopilar correo.
Según el aviso conjunto de las agencias, los hackers han estado irrumpiendo en redes al menos desde mediados de enero de 2021. El documento describe la actividad en tiempo presente, pero no proporciona fechas de los robos ni especifica cuántas organizaciones fueron vulneradas.
Los mismos hackers atacaron servicios gubernamentales de EE. UU., manufactura crítica, salud y organizaciones de TI, junto con fuerzas del orden, educación y grupos religiosos estadounidenses. También fueron objetivo organizaciones en el sudeste asiático, África y América del Norte.
Los hackers también operan una aplicación web que "proporciona acceso a terceros al contenido de correos electrónicos robados", según el aviso. No se identifica a esos terceros.
En septiembre de 2024, el FBI desmanteló una botnet, una red de dispositivos secuestrados, que el Departamento de Justicia de EE. UU. dijo que controlaba Integrity Technology Group. Incluía más de 200.000 routers, cámaras y otros dispositivos de consumo, y los investigadores de Lumen la habían denominado Raptor Train.
La acción de 2024 se ocupó de la botnet. El nuevo aviso cubre cómo los hackers acceden a las redes y qué roban. Se basa en evidencia que el FBI recuperó y observó durante varias investigaciones relacionadas con la empresa.
¿Quién está detrás?
Las agencias describen a Integrity Technology Group como "una empresa con fines de lucro con sede en China y vínculos con el gobierno chino" cuyos empleados construyen u obtienen herramientas cibernéticas "para uso y venta", alojan infraestructura e irrumpen en redes.
El aviso utiliza una única etiqueta, "los actores de amenazas", para la empresa y los hackers que habilita. No dice cuál de ellos llevó a cabo cada intrusión.
El Departamento del Tesoro de EE. UU. sancionó a la empresa en enero de 2025 por su papel en varias intrusiones informáticas contra víctimas estadounidenses. El Reino Unido la sancionó en diciembre de 2025.
Christopher Wray, entonces director del FBI, dijo en 2024 que el "presidente de la compañía ha admitido públicamente que durante años su empresa ha recopilado inteligencia y realizado reconocimiento para agencias de seguridad del gobierno chino".
Los métodos de los hackers son "consistentes con" la actividad que las empresas de seguridad rastrean como Flax Typhoon, Ethereal Panda y RedJuliett, entre otros, según el aviso. Esos nombres pueden no coincidir uno a uno con el seguimiento del propio gobierno de EE. UU., y los mismos hackers también pueden realizar trabajos no relacionados con Integrity Technology Group.
Flax Typhoon es el nombre de Microsoft para un grupo con sede en China que describió en 2023 como dirigido a organizaciones en Taiwán.
Integrity Technology Group rechazó las acusaciones de EE. UU. en enero de 2025. Dijo a la Bolsa de Valores de Shanghái que la medida estadounidense no tenía base fáctica, informó Associated Press. Un portavoz del Ministerio de Relaciones Exteriores de China, consultado sobre las sanciones, dijo que China se oponía firmemente a la acción estadounidense, según el mismo informe.
Cómo entran los hackers
Los hackers buscan fallos en redes y aplicaciones web con escáneres de código abierto como Nmap, masscan y WPScan, según el aviso. Sus escaneos se centran en los puertos 21, 22, 53, 80, 443 y 1080.
"El uso de herramientas de código abierto que normalmente se encuentran en GitHub sugiere que los actores de amenazas tienden a buscar objetivos más vulnerables", dijeron las agencias.
Los hackers también han utilizado un escáner llamado MicroScan desde al menos 2017. Es una aplicación web en Python que contiene más de 1.300 scripts de pruebas de penetración diseñados para escanear sitios web en busca de fallos específicos. Los hackers han utilizado los scripts contra servicios como OpenSSL, Oracle WebLogic Server, Rejetto HFS, WordPress, Juniper ScreenOS, Jenkins y Apache Struts.
El Centro Nacional de Ciberseguridad del Reino Unido, una de las agencias detrás del aviso, dijo en su comunicado que los hackers están "utilizando de manera única herramientas de IA, como el escaneo automatizado". El aviso en sí no menciona la IA.
Los hackers acceden principalmente con herramientas de línea de comandos construidas sobre código de explotación escrito en lenguajes como Python y Go. El aviso enumera 8 fallos conocidos que, según dice, fueron explotados con éxito. Los fallos se encontraron en los scripts de pruebas de penetración de los hackers.
La tabla muestra las versiones afectadas tal como las da el aviso y, cuando se pudo confirmar, la versión que corrige el fallo.
El aviso marca 5 de los 8 con un asterisco y los describe como recién añadidos al catálogo de Vulnerabilidades Explotadas Conocidas (KEV), la lista de fallos que la Agencia de Ciberseguridad y Seguridad de Infraestructura de EE. UU. (CISA) dice que se han utilizado en ataques. No estaban en los datos del catálogo que CISA publica en GitHub (versión 2026.10.04) cuando The Hacker News lo verificó a las 18:05 UTC del 8 de octubre.
El propio aviso de Strapi da un rango más amplio que el aviso conjunto. Dice que las versiones desde la 3.2.1 hasta la 4.7.9, pero sin incluir la 4.8.0, están afectadas.
Dos fallos dependen de una configuración. El fallo de Struts funciona solo cuando la Invocación de Métodos Dinámicos está activada, y Apache dice que desactivarla es una alternativa a la actualización. El fallo de ONLYOFFICE se aplica cuando se utiliza JWT, según su registro en NVD.
El fallo de BIND es un error de denegación de servicio que hace que el servidor DNS se cierre.
Otra forma de entrada es un inicio de sesión falso. El FBI recuperó un payload de cross-site scripting (XSS) que modifica una página web vulnerable para mostrar campos de nombre de usuario y contraseña.
Después de que un visitante introduce cualquier nombre de usuario y contraseña, la página ofrece un archivo ZIP protegido con contraseña que contiene un programa llamado live700_v1.exe. Ese programa inicia un proceso llamado DiagTrack.exe, el mismo nombre que un programa legítimo de Windows, que envía tráfico cifrado a dns.studiocloud[.]xyz.
El FBI atribuye ese dominio a Integrity Technology Group y evalúa que el malware probablemente tiene como objetivo el correo electrónico.
Los hackers también utilizan password spraying, que consiste en probar unas pocas contraseñas comunes contra muchas cuentas. Para ello, usan EBurst, una herramienta Python de código abierto dirigida a cuentas de Microsoft 365 y Exchange.
EBurst intenta inicios de sesión a través de interfaces de Exchange que incluyen ECP, EWS, OAB, OWA, RPC, API, MAPI, PowerShell, Autodiscover y Microsoft-Server-ActiveSync, según su archivo README. Los defensores deben cubrir estas interfaces, dijeron las agencias.
Cómo permanecen y qué roban
Para mantener el acceso, los hackers instalan SoftEther, un programa VPN legítimo que el software de seguridad tiene menos probabilidades de marcar, según el aviso. A menudo renombran el instalador como conhost.exe o dllhost.exe para que parezca un archivo de Windows, y configuran el cliente para que se reconecte cada vez que la máquina se inicia.
Para obtener credenciales, ejecutaron una herramienta llamada DC.exe que utiliza DCSync, una técnica que copia datos de un controlador de dominio a través del servicio de replicación de Active Directory. Copió credenciales de cuentas, detalles de pertenencia a grupos y relaciones de confianza.
Para el correo electrónico, los hackers construyeron un bot a partir de un script PHP llamado Curlc4.txt. Recopila correo a través de Exchange Web Services (EWS), una interfaz que también da acceso a calendarios y contactos.
El bot comprime el correo, a veces lo cifra y lo sube a un servidor remoto. El script parece ser autónomo en lugar de estar instalado en un dispositivo pirateado, y su principal dominio de comando y control era natcloudservice[.]com.
Una segunda herramienta, office-cli, vuelve repetidamente a las cuentas de Microsoft 365 para tomar correo de diferentes períodos de tiempo. Funciona a partir de archivos de configuración que contienen un ID de cliente, ID de inquilino y secreto, y evita la detección utilizando métodos de acceso legítimos, dijeron las agencias.
El FBI también vio a los hackers descargar bases de datos o extraer datos del correo de las víctimas manualmente.
En algunos casos, los hackers limitaron el acceso a los datos robados a direcciones IP en Xiamen, China.
Los usuarios de la aplicación web para terceros pueden ver el correo de una cuenta específica añadiendo argumentos a una URL.
Qué deben hacer los defensores
Las agencias instan a los defensores a buscar señales de esta actividad en sus propias redes. Los pasos que recomiendan incluyen:
- Desactivar servicios y puertos no utilizados, como acceso remoto y uso compartido de archivos.
- Sanear la entrada de usuario en aplicaciones web para bloquear XSS.
- Requerir autenticación multifactor (MFA), especialmente para correo web, VPN y cuentas que acceden a sistemas críticos.
- Vigilar la replicación inesperada de Active Directory, señal de DCSync.
- Revisar cuentas en la nube en busca de aplicaciones conectadas que puedan leer archivos y correo.
- Revisar los registros de aplicaciones web en busca de intentos de ataque.
- Aplicar parches, incluidos los 8 fallos enumerados anteriormente.
- Reemplazar productos que ya no reciben actualizaciones.
Para una posible compromisión, los pasos del aviso son aislar los hosts afectados, buscar para saber hasta dónde llegó la intrusión y reportarlo según las normas nacionales. Los hackers deben eliminarse después de haber recopilado suficientes datos de búsqueda, y luego endurecer la red.
El aviso tiene 39 páginas de indicadores de compromiso (IOC), los dominios, direcciones IP y hashes de archivos vinculados a los hackers. Las agencias dicen que varios se remontan a 2016 y recomiendan verificarlos antes de bloquear.
Algunos no son nuevos. The Hacker News descubrió que 10 direcciones IP de la lista también aparecían en el aviso de septiembre de 2024 sobre la botnet, donde estaban vinculadas a sus servidores de comando y control.
Las fechas no coinciden. La nueva lista muestra esas 10 direcciones como vistas por última vez el 5 de junio de 2024. El aviso de 2024 las mostraba como vistas por última vez entre el 28 de agosto y el 4 de septiembre de 2024.
Por lo tanto, una fecha de "última vez visto" en la nueva lista no siempre es la más reciente registrada. Aparte de las fechas que muestran cuándo expira el registro de un dominio, las fechas de "última vez visto" más recientes en las tablas son de 2025.






Deja una respuesta