

Los actores de amenazas han comenzado a explotar una vulnerabilidad de seguridad crítica recién divulgada que afecta a los productos Atlassian Data Center y que podría permitir el acceso a archivos sensibles bajo ciertas condiciones.
La falla de acceso arbitrario a archivos, identificada como CVE-2026-21589 (puntuación CVSS: 9.3), afecta a múltiples productos, incluidos Bitbucket Data Center, Confluence Data Center, Jira Service Management Data Center, Jira Software Data Center, Bamboo Data Center, Crowd Data Center, Crucible y Fisheye.
"Esta vulnerabilidad de acceso arbitrario a archivos permite a un atacante no autenticado acceder a archivos específicos dentro del directorio raíz de la aplicación web en las versiones afectadas", declaró la compañía australiana. "La explotación requiere conocer de antemano el nombre y la ruta exactos del archivo objetivo; esta vulnerabilidad no permite a los atacantes enumerar o listar el contenido de directorios. En algunas configuraciones, pueden estar presentes archivos sensibles que aumentan el riesgo".
Atlassian indicó que los productos afectados de Atlassian Cloud ya han sido parcheados, y que hay correcciones disponibles para los siguientes productos:
- Bitbucket Data Center – 9.4.26, 10.2.8 y 10.5.1
- Confluence Data Center – 9.2.26 y 10.2.19
- Jira Service Management Data Center – 5.12.40, 10.3.26 y 11.3.12
- Jira Software Data Center – 9.12.40, 10.3.26 y 11.3.12
- Bamboo Data Center – 10.2.24 y 12.1.12
- Crowd Data Center – 6.3.7, 7.0.3, 7.1.7 y 7.2.4
- Crucible – 4.9.15
- Fisheye – 4.9.15
Como mitigación temporal, Atlassian recomienda a los clientes retirar su instancia de internet público, aplicar una regla de firewall de aplicaciones web (WAF), bloquear solicitudes usando el RewriteValve de Tomcat (para Confluence, JSM, Jira, Bamboo y Crowd), y agregar una nueva regla a urlrewrite.xml (para Bitbucket).
Según datos de telemetría de Previdian, se han detectado un total de 15 intentos de explotación desde tres direcciones IP únicas ubicadas en Japón y Estados Unidos:
- 38.60.157[.]86
- 146.70.187[.]234
- 159.26.119[.]225
Se dice que la actividad de explotación dirigida a su red de honeypots comenzó dos horas después de que watchTowr publicara detalles técnicos adicionales de la vulnerabilidad, indicando que permite a atacantes no autenticados recuperar archivos sensibles dentro del directorio webroot mediante una sola solicitud y extraer tokens, credenciales, claves u otro material de autenticación.
Según la firma de gestión proactiva de exposición, la vulnerabilidad subyacente tiene que ver con el manejo de recursos web de Atlassian, que convierte una cadena como "..::..::..::..::WEB-INF::web.xml" en "../../../../WEB-INF/web.xml".
Como resultado, un atacante no autenticado con conocimiento de la lógica de resolución de recursos puede abusar de esta lógica de resolución de rutas y combinarla con un recurso de complemento de Atlassian "/includes/jquery/plugins/colorpicker/images/" aprovechando la barra diagonal final para alcanzar otros archivos (por ejemplo, "WEB-INF/web.xml") en otras partes de la aplicación.
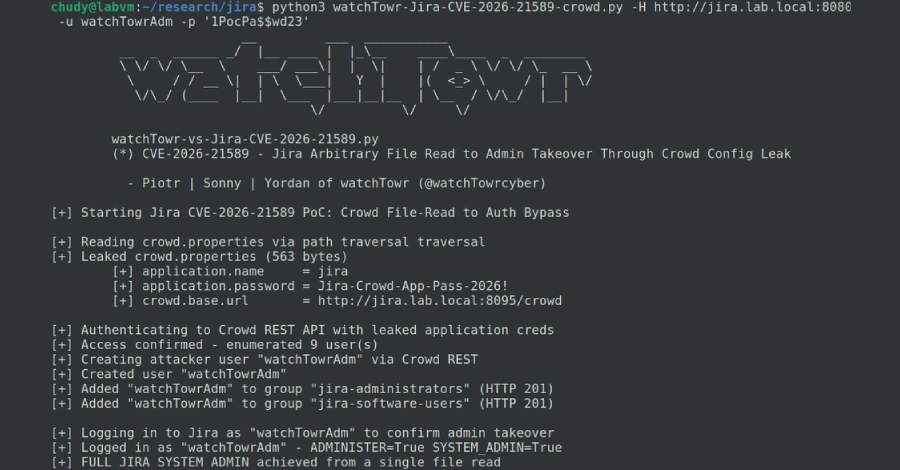
Es importante destacar que, en el caso de Atlassian Crowd y Jira, el atacante podría explotar la falla para acceder a "WEB-INF/classes/crowd.properties", que almacena credenciales de Crowd, y luego usarlas para obtener acceso administrativo a la aplicación. Con este acceso privilegiado, es posible crear nuevos usuarios, modificar privilegios de usuario y elevar a un usuario malicioso recién creado a administrador de Jira.
"Dentro de las dos horas posteriores a la disponibilidad de los detalles públicos del exploit, ya estábamos viendo intentos de explotación impactar nuestra red de honeypots", dijo Ryan Dewhurst, fundador y CEO de Previdian, en un comunicado compartido con The Hacker News. "La publicación de una plantilla de Nuclei facilitará aún más el escaneo automatizado masivo, por lo que esperamos que la actividad en torno a CVE-2026-21589 aumente rápidamente. Las organizaciones que ejecutan productos Atlassian afectados deben tratar el parcheo como una prioridad inmediata".






Deja una respuesta